


Die Polkadot Community Foundation warnte alle, die seit Februar 2025 die Browsererweiterung Fearless Wallet verwendet haben, davon auszugehen, dass sämtliche Konten in der Erweiterung kompromittiert wurden, und ihre Guthaben umgehend zu transferieren.
Am 19. Februar 2025 wurde Code hinzugefügt, der private Schlüssel an den Server eines Angreifers übermittelte und zu unterschiedlichen Zeitpunkten bis zum 10. Oktober 2026 ausgeführt wurde.
Vier Versionen übermittelten Wiederherstellungsphrasen an tonscanner.org
Der Code war in vier Versionen enthalten: 3.0.1, 3.0.3, 3.0.4 und 3.0.5. Laut der Sicherheitshinweis der Foundation vom 21. Oktober wurde er durch eine Entsperrung mit dem richtigen Passwort aktiviert.
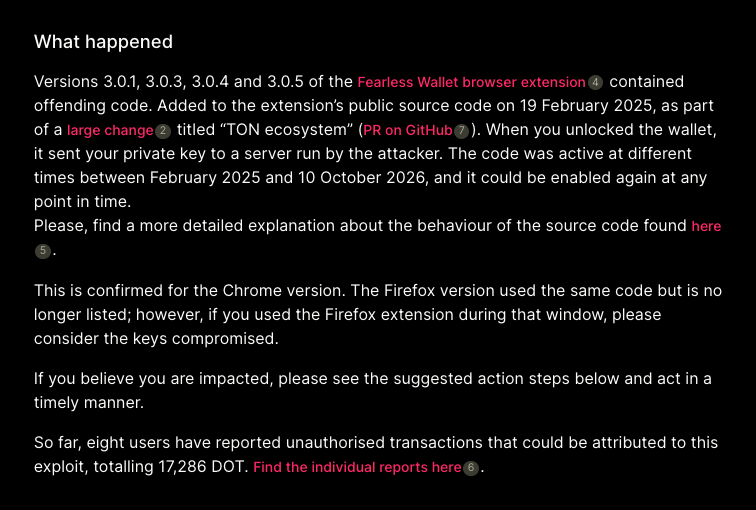 Der Sicherheitshinweis der Polkadot Community Foundation im Polkadot-Forum, veröffentlicht am 21. Oktober 2026, führt die vier betroffenen Versionen und 17.286 DOT an gemeldeten Transaktionen auf.
Eine im Hinweis verlinkte technische Analyse besagt, dass die Erweiterung die Wiederherstellungsphrase jedes Kontos oder dessen Sicherungsdatei sowie das Wallet-Passwort erfasste. Sie verschlüsselte diese mit einem leeren Passwort (was sich von jedem rückgängig machen lässt) und übermittelte sie an tonscanner.org.
Ein privater Schlüssel gewährt vollständige Kontrolle über ein Konto. Selbst eine Passwortänderung oder eine Neuinstallation der Erweiterung hilft nicht: Jeder, der über einen solchen Schlüssel verfügt, kann Transaktionen signieren und das Guthaben leeren, erklärte die Foundation.
Die Firefox-Version enthielt denselben Code und wird nicht mehr angeboten. Wer sie in diesem Zeitraum verwendet hat, sollte auch diese Schlüssel als kompromittiert betrachten.
In den überprüften Android- und iOS-Apps ist der Code nicht enthalten. Jeder private Schlüssel, der sich irgendwann in der Erweiterung befand, gilt jedoch überall dort als kompromittiert, wo er verwendet wird, hieß es in dem Hinweis.
Der Code wurde über den GitHub-Pull-Request #1022 als Teil einer umfangreichen Änderung namens „TON ecosystem“ in den öffentlichen Quellcode der Erweiterung übernommen. Die Versionen 3.0.3 bis 3.0.5 verwendeten eine Konfigurationsdatei in einem separaten öffentlichen Repository als entfernten Ein-/Ausschalter.
Im Aktivitätsprotokoll auf GitHub ist der Schalter für neun Zeiträume zwischen dem 7. März 2025 und dem 10. Oktober 2026 als eingeschaltet vermerkt. Insgesamt waren es etwa 571 Tage.
Der Code wurde am 25. Juni 2026 aus dem Quellcode des Projekts entfernt, ist aber in installierten Kopien der Versionen 3.0.3 bis 3.0.5 weiterhin enthalten. Jedes Mal, wenn das Wallet entsperrt wird, prüfen diese eine entfernte Schaltfunktion, die derzeit ausgeschaltet ist, aber wieder aktiviert werden könnte. Die Foundation riet den Nutzern, zuerst ihre Guthaben zu übertragen und die Erweiterung anschließend zu deinstallieren.
Acht Nutzer melden nicht autorisierte Überweisungen über 17.286 DOT
Die Foundation erklärte, acht Nutzer hätten nicht autorisierte Transaktionen gemeldet, die möglicherweise mit dem Exploit in Zusammenhang stehen und sich auf insgesamt 17.286 DOT belaufen. Aus dem Fallprotokoll geht hervor, dass die Meldungen keinen Beweis für einen Diebstahl darstellen.
Der erste Fall im Protokoll stammt vom 30. September 2025; am 6. Oktober 2025 erschien dazu ein Reddit-Beitrag. Einige Nutzer berichteten, dass das Guthaben verschoben wurde, sobald sie das Wallet entsperrten, ohne dass sie selbst etwas unternommen hatten.
Version 3.0.5 war am 21. Oktober noch mit 6.000 Nutzern im Chrome Web Store verfügbar.
Fearless Wallet ist eine Drittanbieter-App, die von einem unabhängigen Team entwickelt wird. Die Foundation erklärte, sie sei keine offizielle Polkadot-Wallet und sei es auch nie gewesen.
Empfohlen wird ein neues Schlüsselpaar in einem anderen, gut gewarteten Wallet. Die Foundation empfiehlt Nova Wallet.
Das Guthaben muss von jedem alten Konto auf jeder Chain, auf der es verwendet wurde, verschoben werden – idealerweise, ohne Fearless erneut zu entsperren.
Gestakte Coins, Einlagen in Nominierungspools und für Governance gesperrte Coins lassen sich nicht sofort verschieben. Polkadot-Nominatoren können ihre Bindung innerhalb von nur ein bis zwei Tagen lösen. Die Ankündigung empfiehlt vor dem Unstaking PAPI Rescue, entwickelt vom polkadot-api-Team.
Die Foundation erklärte, dass niemand – auch nicht das PAPI-Rescue-Team – die privaten Schlüssel eines Nutzers benötigt. Sie warnte davor, dass sich keine seriöse Person zuerst mit dem Angebot melden wird, Guthaben wiederherzustellen.
Anfang dieses Monats wurde Polkadots Stablecoin dotUSD eingeführt.
Zum Zeitpunkt der Erstellung dieses Textes wird DOT bei 1,17 $ gehandelt und hat in den vergangenen sieben Tagen um 3 % zugelegt. Innerhalb eines Jahres verlor der Token 62,7 % seines Wertes.
Wenn du das hier liest, bist du schon einen Schritt voraus. Bleib es mit unserem Newsletter.