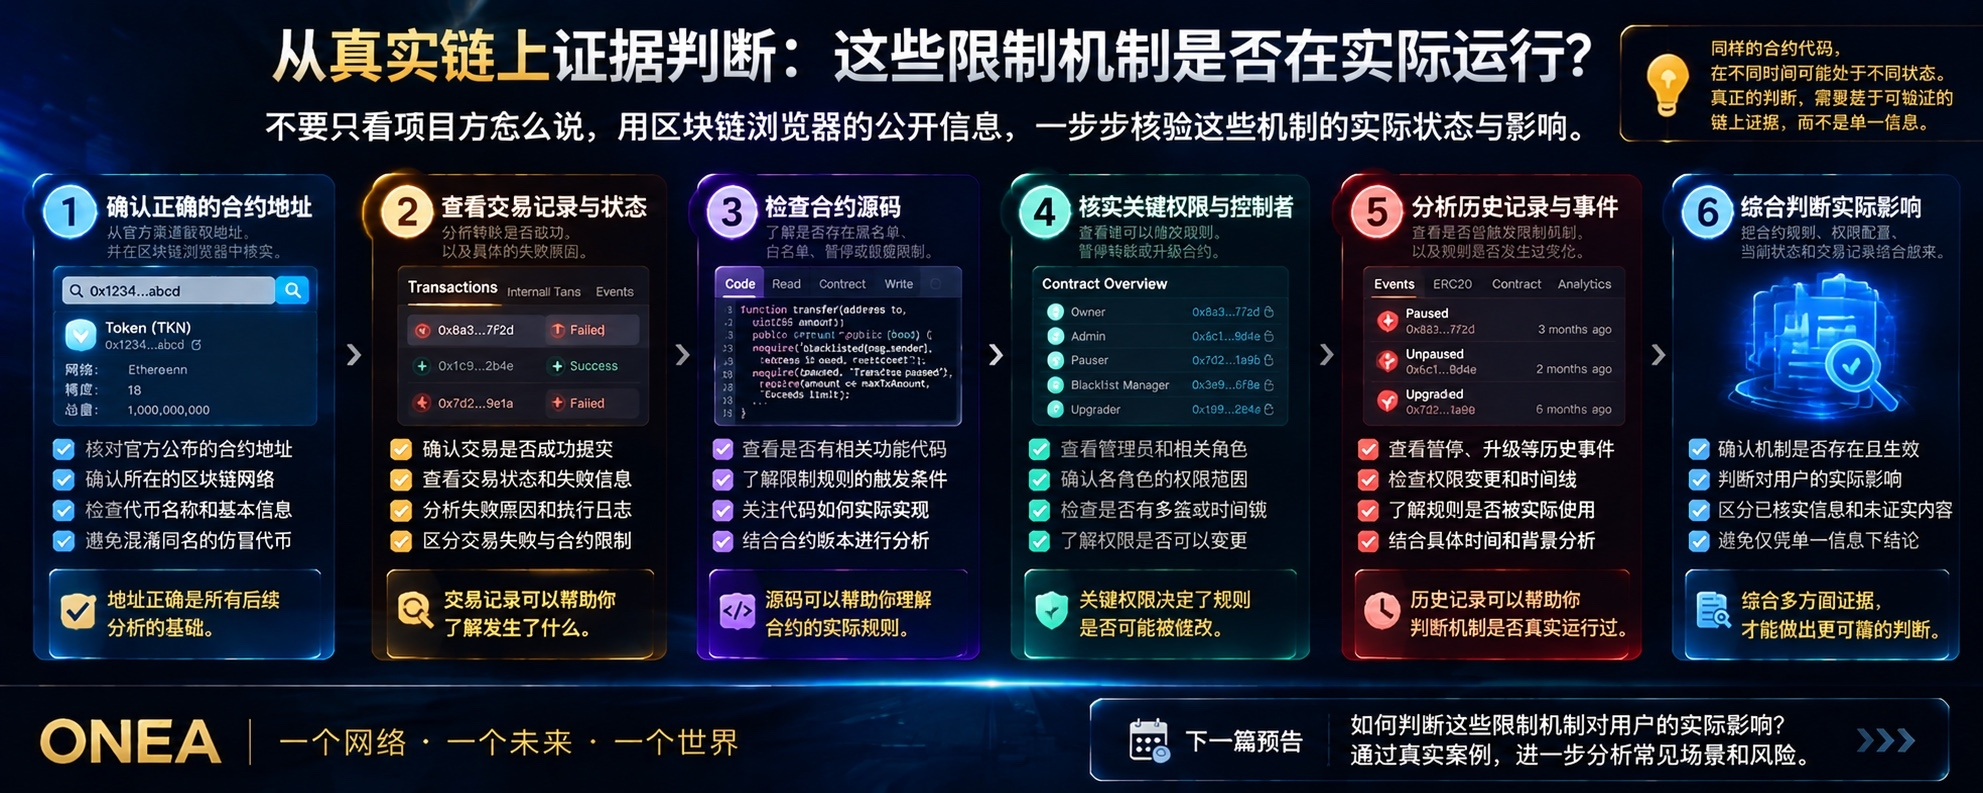
🔍 发现合约存在限制权限,就代表用户的资产已经受到限制了吗?
在前面的内容中,我们讨论了数字资产为什么可能受到限制,学习了如何通过区块链浏览器核验信息,也拆解了黑名单、白名单、暂停转账、交易额度限制和可升级合约等常见机制。
今天,我们继续解决一个更容易被忽略的问题:
当我们发现某种限制机制存在时,究竟应该怎样判断它是否正在运行,以及它是否真的影响了用户?
这件事很重要,因为在 Web3 世界里,技术事实与主观推测之间,往往只差一次认真核验。
一、误解一:合约存在暂停功能,就意味着资产随时可能被冻结?
事实并没有这么简单。
某些智能合约确实包含暂停功能,但这只能说明合约设计中可能存在相应机制,不能直接证明它当前已经启用。
要进一步判断,我们需要检查:
相关功能是否确实存在于正确的合约中;
当前链上状态是否表明暂停已经生效;
哪些角色有权触发或解除暂停;
相关交易记录和事件是否能够提供支持;
暂停规则究竟影响哪些操作。
如果公开信息不足以确认当前状态,就应该明确说明尚未核实。
不要因为看到了一个函数,就直接认定用户资产已经被冻结。
二、误解二:交易失败,就说明地址被列入黑名单?
交易失败只是一个结果,并不自动说明原因。
交易可能因为余额不足、手续费不足、参数错误、合约执行条件不满足或其他原因而失败。
当然,地址限制也可能是原因之一,但需要证据支持。
更合理的核验流程是:
第一,确认交易是否已经上链,以及最终执行状态。
第二,查看浏览器提供的失败信息和执行日志。
第三,结合合约源码,检查是否存在与该笔交易有关的限制条件。
第四,在证据允许的范围内判断原因。如果仍然无法确定,就不要把某种可能性写成确定事实。
交易失败可以成为调查的起点,但不能直接成为结论。
三、误解三:只要拥有私钥,就可以不受任何限制地使用资产?
私钥控制与合约规则,是两个不同层面的问题。
私钥通常用于证明对相应地址的控制能力,并授权发起交易。
但交易能否成功执行,还可能取决于区块链网络、代币合约规则、余额、手续费及其他执行条件。
例如,即使用户可以使用自己的私钥签署交易,如果代币合约对相关操作设置了有效限制,交易仍可能无法完成。
反过来,不能因为某次交易失败,就断定用户已经失去对私钥或钱包的控制权。
因此,我们需要区分:
谁能够控制并使用私钥;
交易是否能够被网络正常处理;
代币合约是否允许相关操作;
是否存在其他影响交易执行的条件。
这些问题相互关联,但并不是同一个问题。
四、误解四:发现管理员权限,就说明项目不够安全?
管理员权限本身并不能直接证明一个项目不安全。
部分合约需要管理权限来处理紧急情况、调整特定参数或执行维护操作。
真正需要关注的是权限的范围、控制方式和实际约束。
例如:
管理员能否暂停关键操作?
是否能够修改地址限制规则?
是否具有升级合约的权限?
是否存在多签或时间锁?
相关权限是否可以转移或撤销?
权限变化是否能够被公开核验?
不同的权限设计会带来不同的风险。
一个具有广泛权限、缺少有效约束的合约,可能面临更高的管理风险;但我们仍然需要结合实际设计与证据进行判断,而不是仅凭“存在管理员”就下结论。
同样,多签、时间锁或审计报告也不能单独证明所有风险都已经消除。
五、误解五:源码公开,就等于代码安全、项目透明?
公开源码是一项重要的信息