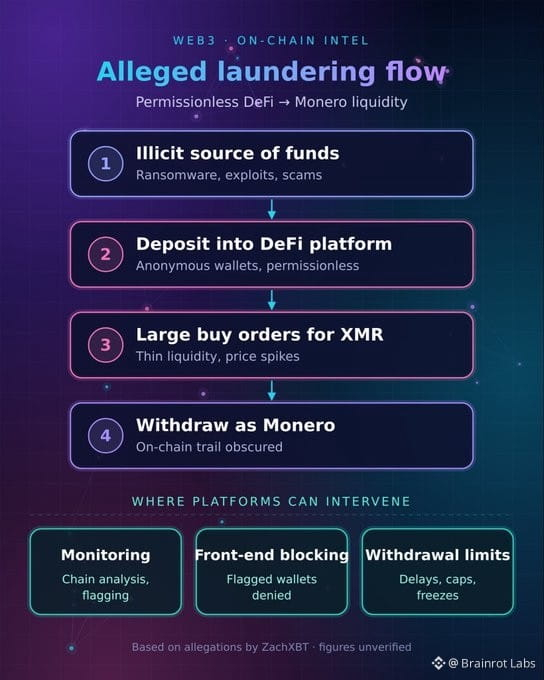
Das permissionless Ökosystem von HYPE steht vor ernsten Fragen.
ZachXBT behauptet, dass über 87 % der in FreedomXMR ($FXMR) fließenden Gelder mit illegalen Aktivitäten in Verbindung standen. Berichten zufolge lassen sich mehr als 20 Mio. US-Dollar auf Ransomware, Exploits, Malware und Social Engineering zurückführen.
Berichten zufolge waren über 3.000 damit verbundene Einzahlungen beteiligt, bei denen über KuCoin bezogene Monero-Liquidität zum Einsatz kam.
Die Erkenntnisse wurden Berichten zufolge mit dem Hyperliquid-Team geteilt.
Permissionless bedeutet nicht, dass man keine Konsequenzen zu tragen hat. Die größte Stärke von DeFi kann zugleich zu seiner größten Compliance-Herausforderung werden.
Wie sollten Protokolle mit mutmaßlichen illegalen Aktivitäten umgehen, ohne den permissionless Zugang einzuschränken?