


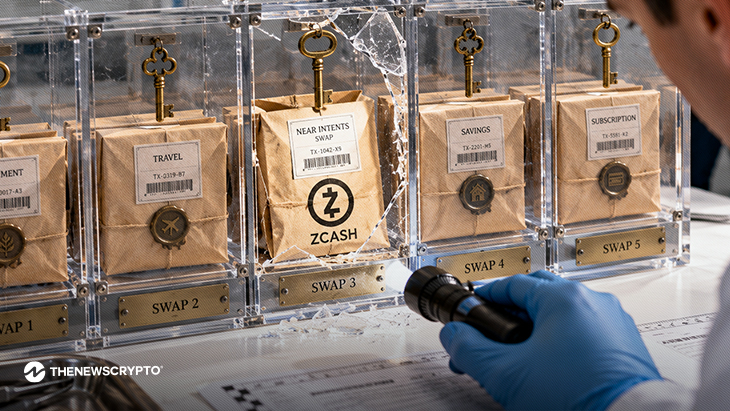
Zakura schlägt separate Viewing-Keys für ZEC-Swaps über NEAR Intents vor, um die potenzielle Offenlegung bei künftigen Quantenangriffen zu begrenzen.
Der Vorschlag soll verhindern, dass kompromittierte Viewing-Keys den vollständigen Zcash-Zahlungsverlauf eines Nutzers offenlegen, einschließlich Beträgen und vertraulichen Memos.
Zakura nutzt Private Information Retrieval (PIR), damit Wallets Rückerstattungen finden können, ohne den Datenbankbetreibern die überprüften Adressen preiszugeben.
Der Zcash-Infrastrukturentwickler Zakura hat eine neue Wallet-Funktion vorgeschlagen, die die Transaktionsprivatsphäre der Nutzer vor möglichen künftigen Angriffen durch Quantencomputer schützen soll. Der Vorschlag sieht vor, jedem über NEAR Intents getätigten Zcash-Swap (ZEC) einen separaten eingehenden Viewing-Key zuzuweisen. Dadurch wird der Zahlungsverlauf begrenzt, den ein Angreifer offenlegen könnte, falls es ihm künftig gelingt, die Kryptografie hinter einer öffentlich sichtbaren Adresse zu knacken.
Der Vorschlag, den Zakura-Entwickler Adam Tucker am 18. Oktober vorgestellt hat, zielt auf eine konkrete Schwachstelle bei Cross-Chain-Swaps ab. NEAR Intents veröffentlicht Zcash-Adressen auf seiner öffentlichen Blockchain, damit nicht verwendete Gelder zurückerstattet werden können, wenn eine Transaktion fehlschlägt oder nicht die gesamte Einzahlung verwendet. Diese Adressen bleiben sichtbar, auch wenn keine Rückerstattung erforderlich ist.
Die abgeschirmten Transaktionen von Zcash sind darauf ausgelegt, Transaktionsdetails zu verbergen. Adressen innerhalb einer Wallet verwenden jedoch üblicherweise denselben eingehenden Betrachtungsschlüssel. Ein ausreichend leistungsfähiger Quantencomputer, auf dem Shors Algorithmus läuft, könnte diesen Schlüssel theoretisch aus einer offengelegten Adresse wiederherstellen und dadurch möglicherweise die Beträge und privaten Vermerke von Zahlungen enthüllen, die das Konto empfangen hat. Ein Quantencomputer, der diesen Angriff ausführen kann, wurde bislang nicht demonstriert.
Separate Schlüssel sollen die potenzielle Offenlegung begrenzen
Nach Zakuras Vorschlag würde jeder Swap einen eigenen eingehenden Betrachtungsschlüssel verwenden, während der bestehende Ausgabeschlüssel der Wallet unverändert bliebe. Sollte ein Angreifer in Zukunft den Betrachtungsschlüssel einer öffentlich offengelegten Adresse wiederherstellen, wären die enthüllten Informationen auf Zahlungen beschränkt, die mit dieser Adresse verknüpft sind, statt die gesamte Transaktionshistorie der Wallet offenzulegen.
Das Konzept berücksichtigt auch die praktische Herausforderung, Wallets mit vielen separaten Schlüsseln wiederherzustellen. Zakura schlägt dafür Private Information Retrieval (PIR) vor – eine Technik, mit der eine Wallet relevante Transaktionen in einer Datenbank finden kann, ohne dem Betreiber mitzuteilen, nach welchen Adressen sie sucht.
Die Änderung würde kein Upgrade des Zcash-Netzwerks erfordern. Zakura zufolge könnten Software-Wallets, die mit den Open-Source-Bibliotheken des Unternehmens entwickelt wurden, darunter Vizor, die Funktion in den kommenden Wochen integrieren. Unterstützung für Hardware-Wallets wird später erwartet, sobald kompatible Firmware verfügbar ist.
Der Vorschlag kommt zu einem Zeitpunkt, an dem Zcash-Entwickler an einem umfassenderen Schutz von Zahlungen vor Quantencomputern arbeiten, einschließlich des geplanten Tachyon-Upgrades. Zakuras Konzept bleibt jedoch eine vorgeschlagene Schutzmaßnahme auf Wallet-Ebene und ist keine netzwerkweite Lösung, die bereits für alle Nutzer eingeführt wurde.
Das unmittelbare Ziel ist es, die Menge privater Transaktionsinformationen zu verringern, die bei einem hypothetischen künftigen Quantenangriff offengelegt würden. Der Vorschlag ermöglicht es Nutzern außerdem, weiterhin über ihre bestehenden Wallet-Konten Geld auszugeben.