


Die israelische Werbefirma Discover-Tech nutzte gewöhnliche Online-Anzeigen, um Menschen zu verfolgen und Spyware auf ihren Geräten zu installieren, berichtet Reuters.
Über Werbeplattformen von Google, Comcast und Yandex konnte das Unternehmen Anzeigen in einem riesigen Netzwerk von Websites und Apps verbreiten. Unabhängige Untersuchungen von Citizen Lab und Confiant zeigten, wie die Operation funktionierte. Schon das bloße Laden einer Anzeige konnte Nutzer Überwachung oder Spyware aussetzen – selbst wenn sie nicht darauf klickten.
Warum das Laden einer Anzeige ausreichte, um ein Gerät zu kompromittieren
Bei Echtzeitgeboten werden Werbeplätze innerhalb von Millisekunden versteigert, wobei Geräte- und Standortdaten an potenzielle Käufer weitergegeben werden. Manche Anzeigen führen auch Code aus. Citizen Lab bezeichnet die Zero-Click-Spyware-Technik als AdFection und bringt Discover-Tech mit Candiru in Verbindung, einem israelischen Spyware-Hersteller, der 2021 von den USA auf eine schwarze Liste gesetzt wurde.
Am 12. April 2026 entdeckte Confiant ein Banner von MyIPInfo, das über Amazon CloudFront zu einer mit Candiru verknüpften Infrastruktur weiterleitete. Die Anzeige lud ein gefälschtes Verifizierungstool mit etwa 90 KB verstecktem JavaScript. Dadurch konnte es Informationen über das Gerät sammeln und über einen verschlüsselten Kanal kommunizieren. Confiant untersuchte die Aktivitäten zwischen April und September 2026.
45 infizierte Geräte bei Al Jazeera, Millionen weitere gefährdet
Citizen Lab untersuchte vier Milliarden Gebotsdatensätze. Dabei stellte das Labor fest, dass Discover-Tech Anzeigen auf mindestens 120.000 Websites und in 75.000 Anwendungen gebucht hatte.
Confiant schätzt, dass täglich mindestens 10 Millionen Anzeigen über Discover-Tech ausgeliefert werden. Mitgründer Jerome Dangu sagte: „Sehr wahrscheinlich wären Hunderte Millionen Menschen mit Discover-Tech in Berührung gekommen.“
Citizen Lab bestätigte, dass Spyware von Candiru zwischen 2024 und 2025 45 Windows-Geräte bei Al Jazeera kompromittiert hatte. Der Sender erklärte, er „verurteilt die Spyware-Angriffe, die sich gegen mehrere seiner Mitarbeiter richten“.
Discover-Tech-Anzeigen werden auch in Netzwerken ausgespielt, die mit Regierungen und internationalen Behörden verbunden sind, darunter das Pentagon, die Vereinten Nationen, die NATO, die Europäische Kommission, die Internationale Atomenergie-Organisation und der Internationale Strafgerichtshof. Forschende entdeckten Discover-Tech-Anzeigen außerdem in Netzwerken, die mit den Chipherstellern Nvidia, Broadcom und Micron verbunden sind.
Eine solche Sichtbarkeit bedeutet jedoch nicht zwangsläufig eine Infektion. Anders als bei den gemeldeten Kompromittierungen bei Al Jazeera belegen diese Vorkommen nicht, dass Spyware erfolgreich Geräte dieser Institutionen infiziert hat.
Google, IAB Europe und Beeswax sperren den Zugang
Google entfernte Discover-Tech von seiner Werbeplattform, „weil das Unternehmen wiederholt gegen unsere Richtlinien verstoßen hat“. Auch IAB Europe strich das Werbeunternehmen von seiner Liste zugelassener Anbieter. Beeswax von Comcast sperrte den Zugang zur Plattform.
Die Erkenntnisse warfen weitergehende Fragen zur Sicherheit von Online-Werbung auf. Wolfie Christl, Forscher bei Citizen Lab, warnte: „Die heutige Funktionsweise von Online-Werbung stellt eine systemische Sicherheitsbedrohung dar.“
Ein 1,34-Billionen-Dollar-Markt, der auf derselben Infrastruktur beruht
Der Werbemarkt wächst weiter, wodurch noch mehr auf dem Spiel steht, wenn es um Sicherheit geht. WARC erwartet, dass die weltweiten Werbeausgaben 2026 1,34 Billionen Dollar erreichen. In den USA brachte programmatische Werbung 2025 laut Zahlen von IAB beeindruckende 162,4 Milliarden Dollar ein. Doch die Sicherheitsmaßnahmen konnten mit dem zunehmenden Einsatz künstlicher Intelligenz in der Werbebranche nicht Schritt halten.
Untersuchungen von IAB zeigen, dass nur etwa 40 % der befragten Werbekäufer bereits Maßnahmen im Zusammenhang mit rechtlichen Risiken, Sicherheits- und Datenrisiken durch KI-gestützte Messverfahren ergriffen haben oder dies planen.
Norwegen verhängte kürzlich gegen Xandr, ein Unternehmen im Besitz von Microsoft, eine Geldstrafe von 92 Millionen NOK, weil das Unternehmen sensible Grindr-Daten rechtswidrig über Anzeigenauktionen weitergegeben hatte. Es handelte sich um eine Datenschutzverletzung, nicht um einen Spyware-Fall. Die Aufsichtsbehörde Line Coll sagte, die Verantwortung „kann nicht auf andere abgewälzt werden“.
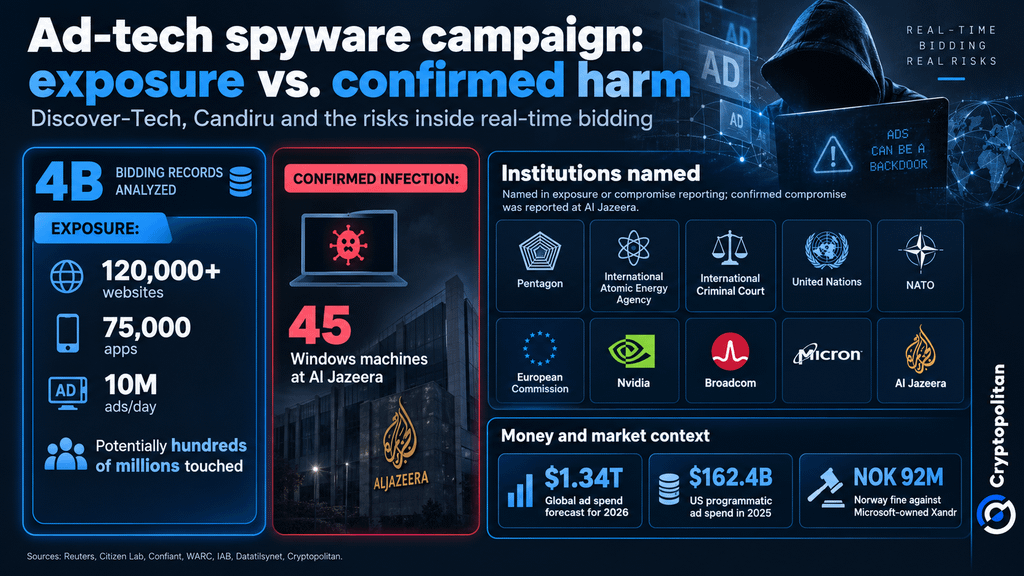 Spyware-Kampagne von Discover-Tech: Millionen gefährdet, 45 Geräte infiziert
Der Fall Discover-Tech kommt zu einer Zeit, in der Werbeunternehmen zunehmend in Verbraucherdaten und KI-gestütztes Targeting investieren. Wie Cryptopolitan bereits berichtete, unterzeichnete Publicis Groupe eine Vereinbarung über den Kauf von LiveRamp für 2,2 Milliarden Dollar und baut damit seine KI-basierten Marketingaktivitäten aus.
Obwohl der Deal nicht mit den Spyware-Angriffen zusammenhängt, zeigt er, wie wichtig Daten und Automatisierung für die Branche geworden sind. Die Erkenntnisse werfen auch die Frage auf, ob die bestehenden Sicherheitsmaßnahmen Schritt halten.
Citizen Lab hat Ermittlungen gegen Discover-Tech und Candiru gefordert und setzt damit Werbeplattformen unter Druck, ihre Überprüfung von Anbietern zu verbessern und bösartige Anzeigen zu erkennen.
Lies nicht nur Kryptonachrichten. Versteh sie. Abonniere unseren Newsletter. Er ist kostenlos.