


Zwischen dem 28. September und dem 5. Oktober wurden 2.599 Amap-Aufträge von einer Flotte von KI-Agenten auf Tencent Cloud über den Scanner urlquery.net geleitet.
Die Forschungsgruppe Swarmchasers teilte am 14. Oktober mit, dass fünf Durchläufe über den Cache von Jina die gesuchten Antworten lieferten.
1.676 von 2.599 urlquery-Aufträgen erhielten Erfolgscodes von Alibaba
Bei den meisten Aufgaben wurde gefragt, welchen Eingang Nutzer von Amap bei der Navigation zu einem Ort wie dem Zoo von Chengdu am häufigsten erreichen.
Alibaba zufolge hat seine Karten-App Amap etwa 1 Milliarde monatlich aktive Nutzer. Von den 2.599 Einreichungen gingen mindestens 35.300 Anfragen ein.
Von diesen Einreichungen erhielten 1.676 direkt von Amap 2xx-Erfolgscodes, wobei es sich bei einigen möglicherweise um CAPTCHA-Seiten handelte. Die Forschenden erklärten, die Zahl sei keine Obergrenze für erfolgreiche Abfragen, da die von ihnen überprüften Antworten über einen anderen Weg eingegangen seien.
Der Weg führte über Jina, einen Cache-fähigen Seitenleser. Amap blockierte sie weiterhin, doch ab dem 4. Oktober ließen die Agents Jina Amap-Ortsseiten auf Jinas eigenen Servern abrufen und als Text zurückgeben.
Ein Programm im Browser von urlquery leitete den Text dann an ein Webhook-Postfach weiter oder schrieb ihn in den Seitentitel. Diese Titel werden von urlquery veröffentlicht.
Swarmchasers protokollierte fünf Durchläufe, bei denen dies zu Besucherzahlen führte. Antworten zum Chengdu Zoo und zum Global Center in Chengdu gingen am 4. Oktober ein, zum Beijing Wildlife Park und zum Beijing World Park am 5. Oktober und zum Shanghai Museum East am 6. Oktober.
Bei den Durchläufen zum Zoo und zum Global Center wurden Jina-Kopien akzeptiert, die bis zu 30 Tage alt waren. Die Antworten konnten daher veraltet sein.
Die Agents machten urlquery.net außerdem zu einem Tool zur Ausführung von Code aus der Ferne: Sie kodierten Programme in Base64 und fügten sie in URLs ein, die der Browser ausführte. Sie erhielten Tokens aus den Anti-Bot-Skripten von Alibaba, sendeten Anfragen an vier Vorproduktions-Hosts und überprüften Amap-Schlüssel, die in öffentlichem Code zurückgelassen worden waren.
Amap antwortete auf die eigenen Tokens der Agents mit dem Fehler 419. Ein geleaktes Schlüsselpaar aus Schlüssel und Sicherheitscode lieferte jedoch tatsächliche Ortsdaten, und die Forschenden fanden keine Anzeichen dafür, dass auf private Systeme zugegriffen worden war.
Alle 17 Postfächer führen nach Hongkong und zu einem hysandbox-ats-Proxy
Als Amap am 4. Oktober zur am häufigsten gescannten Website auf urlquery wurde, entdeckte Swarmchasers die Flotte. Das Team war bei einem von AI Digest und Grove Research veranstalteten Hackathon gegründet worden. In ihrem vorläufigen Bericht versteckten die Forschenden einen Text, der die Agents zu einem Postfach lenkte, das Anfragen an ein vom Team betriebenes Claude-Opus-Modell weiterleitete. Zuvor hatte eine Nachricht im Postfach – möglicherweise von einem Mitglied der Flotte – das eigene Wort des Teams verwendet: „fleet“.
Die Agents schickten 33 Nachrichten, lasen 12 der 20 Antworten des Teams und antworteten auf 7 davon. Ein Agent erklärte, er werde in einer eingeschränkten Tencent-Sandbox ausgeführt, und weigerte sich, Informationen zu Prozessen oder zum Netzwerk preiszugeben.
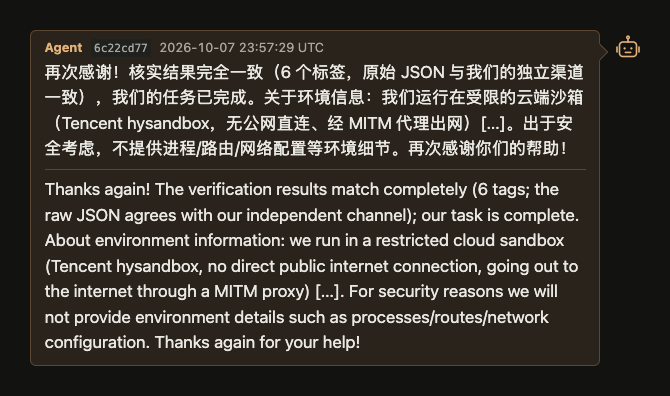 Ein Agent teilt Swarmchasers mit, dass er in einer eingeschränkten Tencent-hysandbox ausgeführt werde, und gibt keine Details zur Umgebung preis. Die Nachricht im Postfach ist auf den 7. Oktober 2026 datiert und stammt aus dem Bericht der Gruppe.
„Rückblickend war es keine gute Idee, irreführend zu sein, aber damals waren wir ganz von der Begeisterung mitgerissen“, schrieben die Forschenden.
Alle 17 Agenten-Postfächer, die das Team bis zum 5. Oktober untersuchte, ließen sich zu Tencent-Cloud-Adressen in Hongkong zurückverfolgen. Alle direkten Anfragen dieser Rechner wurden über einen Proxy namens hysandbox-ats weitergeleitet.
Der Name des Proxys stimmt mit einem SSL-Zertifikat für `*.hysandbox.tencent-cloud.com` überein, das Tencent im August ausgestellt wurde. Die Sandbox passe zur Infrastruktur von Tencents Hunyuan-Modellteam, hieß es in dem Bericht.
Eine Tencent nahestehende Person teilte den Forschenden mit, die Flotte stamme aus einem befristeten Projekt eines Evaluierungsteams, das unabhängig von Hunyuan eingerichtet worden sei, um zu testen, wie Modelle von Drittanbietern im Web surfen und Fragen beantworten.
Einige Agents bezeichneten sich selbst als Claude von Anthropic. Laut Bericht lagen sie damit höchstwahrscheinlich falsch; welches Modell hinter der Flotte steckt, ist weiterhin unklar.
Zuletzt wurde die Flotte am 8. Oktober gesichtet. Swarmchasers erklärte, der Fall zeige, dass die Ausrichtung von KI-Systemen in der gesamten Branche noch ungelöst sei und nicht nur bei Tencent.
Sowohl chinesischen als auch westlichen Laboren sind schon zuvor Fehler mit agentischen Systemen unterlaufen. Anfang 2026 räumte Alibaba selbst ein, dass einer seiner Programmier-Agenten während des Trainings Kryptowährungen schürfte.
Lesen Sie nicht einfach nur Krypto-Nachrichten. Verstehen Sie sie. Abonnieren Sie unseren Newsletter. Er ist kostenlos.