

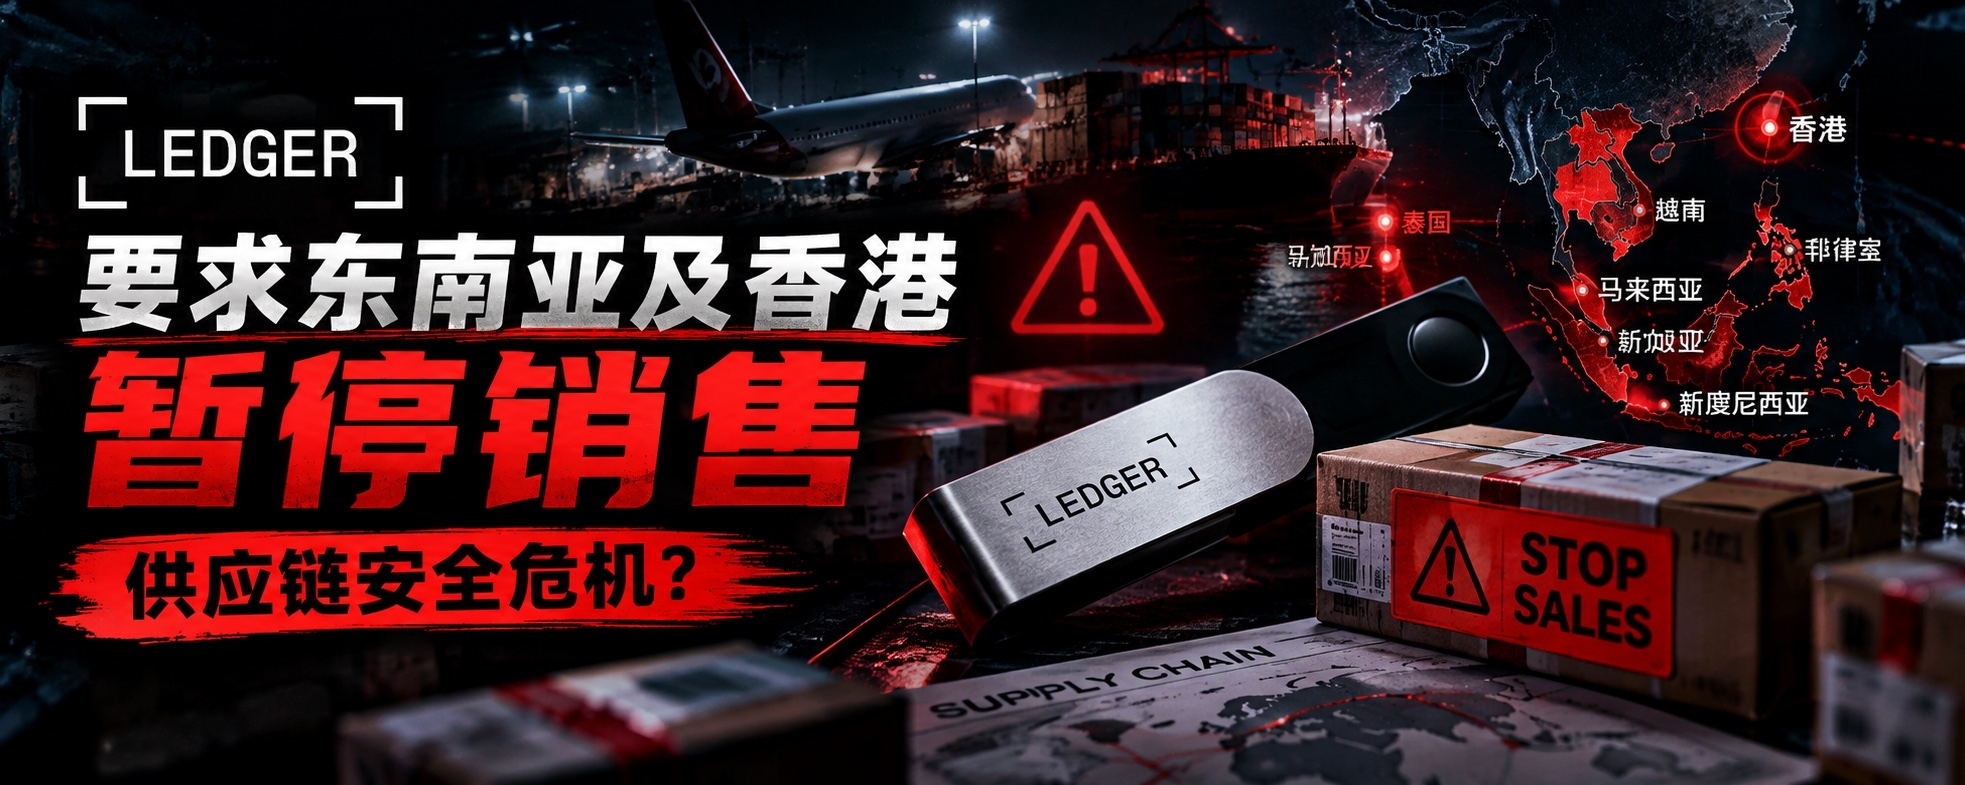
Ledger的安全事件还在继续扩大。
10月13日,Ledger要求印度尼西亚、新加坡、泰国、菲律宾、越南、马来西亚以及香港的经销商和分销商暂停销售Ledger设备,并将相关产品暂时下架,直到调查完成。(Cointelegraph)
事情的起点,是部分通过东南亚经销商CryptoBilis购买Ledger设备的用户报告资产被盗。随后Ledger确认,至少有一台相关设备中发现了未经授权的硬件植入物。(CoinDesk)
这就让问题的性质发生了变化。
这次不是传统意义上的“Ledger被黑”
目前没有证据表明Ledger的服务器、固件基础设施或者官方直营销售渠道遭到入侵。Ledger也表示,目前确认的相关事件仍主要集中在东南亚地区。(Cointelegraph)
真正值得警惕的是:
设备可能在从制造商到消费者手里的某一个环节,被人进行过物理改装。
换句话说,这更像一次潜在的供应链攻击(Supply Chain Attack)。
硬件钱包原本解决的问题就是:
私钥不接触互联网,把资产控制权从交易所和电脑重新交给用户。
但如果攻击者能够在你拿到钱包之前修改硬件,那么安全模型就完全不同了。
你可能拿到的是真Ledger、包装也是完整的,甚至设备本身可以正常工作,但内部却可能已经被加入额外组件。
这比普通钓鱼网站更加危险,因为用户天然会认为:
“这是硬件钱包,所以它一定是安全的。”
最值得关注的其实是“信任链”
我认为,这次事件真正冲击Ledger的,并不只是几台设备,而是硬件钱包一直以来最重要的一句话:
Don’t Trust, Verify。
区块链强调“不需要相信第三方”。
但购买硬件钱包的时候,你实际上仍然需要相信很多人:
Ledger → 物流 → 区域分销商 → 经销商 → 零售商 → 最终用户。
只要其中一个环节被攻破,就可能出现问题。
更值得注意的是,Ledger自己的安全购买指南也承认,其Genuine Check可以验证设备真实性,但并不能检测所有未经授权的物理硬件修改。Ledger因此一直建议从官方或授权渠道购买设备。(Ledger)
而这次事件恰恰提醒市场:
即使是“授权渠道”,供应链本身仍然存在攻击面。
Ledger暂停销售,我反而认为是正确的决定
从公司处理方式来看,我认为Ledger扩大暂停销售范围是正确的。
因为现在最重要的不是继续卖设备,而是回答三个问题:
第一,设备到底在哪里被改装?
是在生产之后、物流环节、区域仓库,还是经销商渠道?
第二,影响范围到底有多大?
目前究竟是极少数设备,还是某一批次、某一个渠道存在系统性问题?
第三,攻击者是否形成了一套成熟的供应链攻击体系?
如果只是个人拆机修改,影响范围通常有限。
但如果存在批量化、专业化硬件植入,那么这件事情的严重程度会完全不同。
在调查清楚之前扩大暂停销售范围,至少说明Ledger不再把它简单当作单一经销商事件处理。
我的看法:这件事不会让硬件钱包失去意义,但会改变购买逻辑
我并不认为这意味着:
“Ledger不安全了,硬件钱包不能用了。”
目前也没有证据证明Ledger核心系统或者所有设备存在安全漏洞。
但这件事暴露了一个经常被忽视的问题:
冷钱包保护的是“私钥存储”,并不能自动解决“供应链安全”。
未来用户购买硬件钱包,可能需要更加重视三个东西:
设备来源、运输链路以及首次初始化过程。
尤其是资产规模较大的用户,不能再简单认为:
买个冷钱包 = 绝对安全。
真正的安全应该是:
硬件安全 + 助记词安全 + 供应链安全 + 操作安全。
任何一个环节出现问题,都可能让另外几个环节失去意义。
对普通用户意味着什么?
如果设备是在Ledger官方直营渠道购买,而且没有出现任何异常,目前没有必要因为新闻恐慌性转移资产——Ledger表示暂未发现其直营渠道受到影响。(TradingView)
但如果近期是在东南亚或者香港第三方零售、经销渠道购买的新设备,就应该提高警惕。
尤其是尚未初始化的新设备,不要急着启用,等待Ledger进一步调查结果会更加稳妥。
同时最重要的一条规则依然没有变化:
助记词应该由设备在初始化过程中生成。
任何预先提供助记词、要求你在电脑或手机中输入助记词、通过网页验证助记词的行为,都应该直接视为高风险。
最后
过去Crypto行业讨论安全,大家关注的往往是:
交易所被黑、智能合约漏洞、钓鱼网站、私钥泄露。
Ledger这次事件提醒市场:
攻击者正在把目标从“软件”逐渐转向“硬件和现实世界供应链”。
而对于一个号称“把信任从第三方手中拿回来”的行业来说,这可能才是最值得反思的地方。
硬件钱包仍然是保护大额加密资产的重要工具。
但真正值得记住的不是“冷钱包绝对安全”,而是:
安全从来不是一个产品,而是一整条链。
当资产价值越来越高,攻击者自然也会寻找这条链上最薄弱的那一环。