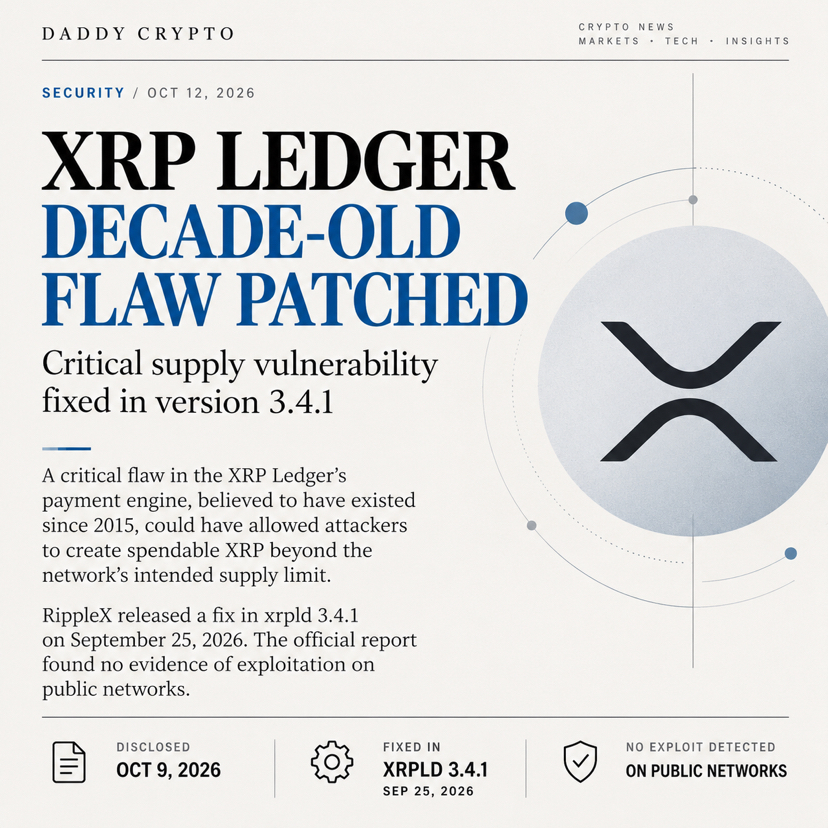
Eine kritische $XRP Schwachstelle im Ledger blieb etwa ein Jahrzehnt lang unentdeckt.
Die am 9. Oktober offengelegte Sicherheitslücke hätte Angreifern ermöglichen können, ausgebbare XRP über die vom Netzwerk vorgesehene Angebotsgrenze hinaus zu erzeugen.
RippleX veröffentlichte am 25. September eine Fehlerbehebung in xrpld 3.4.1. Der offizielle Bericht fand keine Hinweise auf eine Ausnutzung in öffentlichen Netzwerken.
Die Erkenntnis? Ein begrenztes Angebot hängt von sicherem Code ab, nicht nur von Versprechen des Protokolls.