

Viele Menschen waren lange überzeugt:
Wenn die Börse unsicher ist, legst du deine Coins in eine Cold Wallet;
Solange die Seed Phrase nicht mit dem Internet verbunden ist, sind die Vermögenswerte im Grunde sicher.
Doch dieser Vorfall erinnert uns an ein leicht zu übersehendes Problem –
Du kannst darauf verzichten, der Börse und der Software zu vertrauen – und musst am Ende trotzdem noch der Hardware in deiner Hand vertrauen.
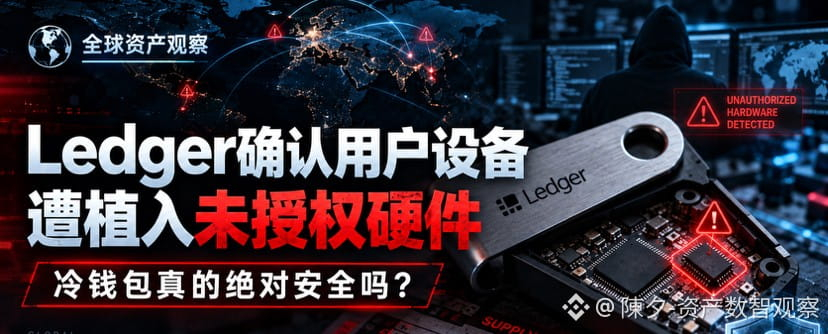
Ledger bestätigte kürzlich, dass im Gerät eines betroffenen Nutzers ein nicht autorisiertes Hardwareimplantat entdeckt wurde. Die bisherigen Ermittlungen deuten auf einen bestimmten Vertriebskanal hin. Es gibt bislang keine Hinweise darauf, dass Ledgers eigene Systeme oder der offizielle Direktvertrieb kompromittiert wurden.
Deshalb lässt sich dieser Vorfall derzeit nicht einfach so verstehen:
„Ledger wurde gehackt.“
Genauer gesagt handelt es sich um einen sehr typischen Fall von:
einem Sicherheitsrisiko in der Hardware-Lieferkette.
Und ich glaube, genau darin liegt der eigentliche Grund, warum dieser Vorfall so bemerkenswert ist.
Früher ging es bei der Sicherheit von Krypto-Assets vor allem darum, sich vor Folgendem zu schützen:
Phishing-Websites, gefälschte Wallets, bösartige Autorisierungen, geleakte private Schlüssel, geleakte Seed-Phrasen.
Doch wenn Angreifer beginnen, die Hardware direkt zu verändern, erreicht das Sicherheitsproblem eine ganz andere Dimension.
Denn selbst wenn ein Gerät echt ist,
Auch der Sicherheitschip ist echt,
Die offizielle Echtheitsprüfung kann sogar problemlos bestehen,
Das bedeutet auch nicht unbedingt, dass im Inneren des Geräts nichts Zusätzliches eingebaut wurde.
Das bedeutet:
„Die Echtheit überprüfen“ und „sicherstellen, dass nichts manipuliert wurde“ sind zwei verschiedene Dinge.
Dieser Vorfall zeigt erneut ein Problem auf:
Bei der Selbstverwahrung verschwindet Vertrauen nicht, sondern wird neu verteilt.
Wenn ihr eure Coins auf einer Börse verwahrt, vertraut ihr der Börse;
Wenn ihr eure Coins in einer Hardware-Wallet verwahrt, vertraut ihr dem Chip, der Sicherheitsarchitektur, der Firmware, dem Hersteller, der Logistik, dem Händler und der gesamten Lieferkette.
Deshalb sollte man beim Kauf einer Hardware-Wallet meiner Meinung nach mindestens drei Grundsätze beachten:
① Kauft möglichst über offizielle Vertriebskanäle
Geht wegen eines Preisunterschieds von ein paar Dutzend Dollar kein unnötiges Risiko in der Lieferkette ein.
② Importiert keine alten Seed-Phrasen auf ein neues Gerät, um es zu testen
Wenn das Gerät selbst ein Problem hat, kann ein einziger Import die gesamte Wallet gefährden.
③ Verlasst euch bei größeren Vermögenswerten nicht auf eine einzige Sicherheitslösung
Wenn das Vermögen wirklich wächst, sind Multisig, die Trennung von Wallets und die Verteilung auf verschiedene Geräte womöglich wichtiger, als sich einfach auf eine „maximal sichere Cold Wallet“ zu verlassen.
Dieser Vorfall bedeutet nicht zwangsläufig, dass Hardware-Wallets unsicher sind.
Ganz im Gegenteil: Hardware-Wallets sind nach wie vor ein äußerst wichtiges Mittel, um private Schlüssel zu schützen.
Doch der Vorfall erinnert alle Besitzer von Krypto-Assets an eines:
Echte Sicherheit ist nicht einfach damit erledigt, dass man sich eine Hardware-Wallet kauft.
Sicherheit ist eine ganze Kette.
Angreifer müssen nur das schwächste Glied darin finden.