

Was wäre, wenn eine einzige Zahlung $XRP hätte erzeugen können, die ausgegeben werden konnten, ohne dass der Käufer den vollen Betrag bezahlen musste? Forscher demonstrierten eine Schwachstelle, die dies auf dem XRP Ledger hätte ermöglichen können. Doch es gibt ein entscheidendes Detail: Die Entwickler behoben den Fehler vor der öffentlichen Bekanntgabe, und es wurden keine Hinweise auf eine Ausnutzung in öffentlichen Netzwerken gemeldet.
Das erwartet Sie in diesem Artikel
So funktionierte die Schwachstelle
Warum sie das feste XRP-Angebot bedrohte
Wie Entwickler den Fehler vor der öffentlichen Bekanntgabe behoben
Was XRP-Inhaber aus dem Vorfall mitnehmen sollten
1. Was ist tatsächlich passiert?
Am 9. Oktober 2026 veröffentlichte das XRP Ledger einen Sicherheitsbericht über eine Schwachstelle in der Zahlungs-Engine, die vermutlich auf das Jahr 2015 zurückgeht.
Die Schwachstelle betraf Zahlungen, bei denen mehrere Angebote auf der integrierten Börse des Ledgers abgewickelt wurden. Unter speziell konstruierten Bedingungen konnte die Software den geschuldeten Gesamtbetrag falsch berechnen.
Einfach ausgedrückt: Die Verkäufer konnten die ihnen zugesagten Beträge erhalten, während dem Käufer deutlich weniger als der korrekte Gesamtbetrag berechnet wurde.
2. Wie hätte dadurch XRP aus dem Nichts entstehen können?
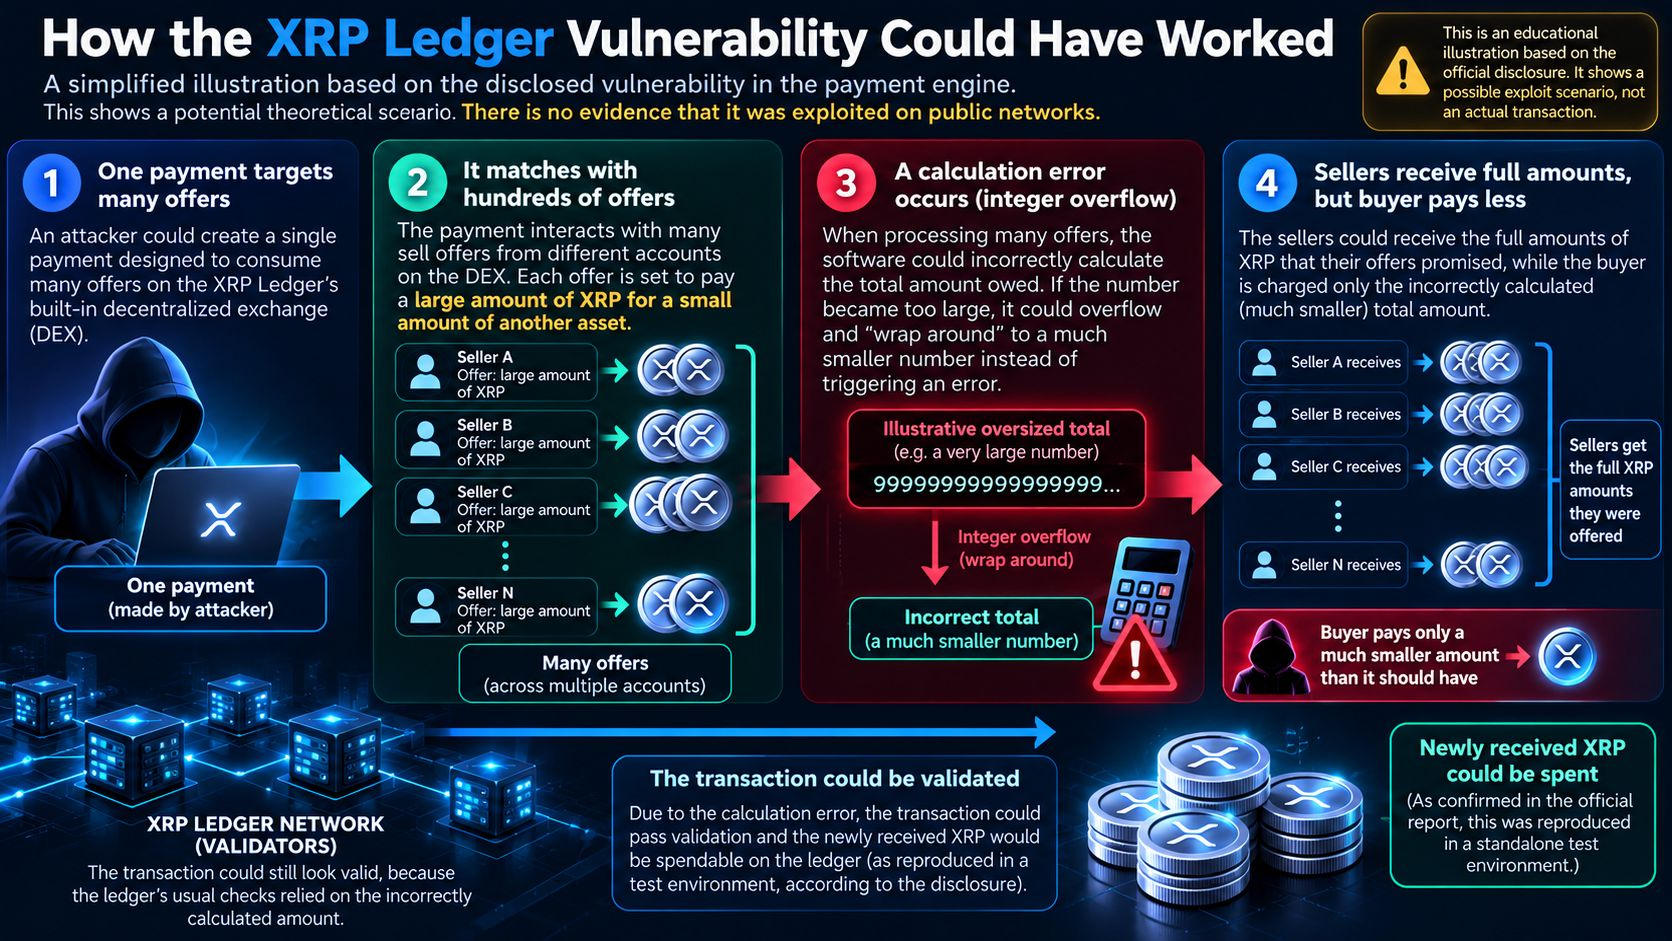
Das zugrunde liegende Problem war ein Integer-Überlauf – eine Berechnung, deren Ergebnis den Höchstwert überschreitet, den die Software darstellen kann.
Anstatt die Transaktion abzulehnen, konnte sich der berechnete Gesamtbetrag auf einen viel kleineren Wert zurücksetzen. Dadurch entstand eine Abweichung zwischen dem Betrag, den die Verkäufer erhielten, und dem Betrag, den der Käufer zahlte.
Durch das Platzieren zahlreicher Angebote über mehrere Konten hinweg hätte ein Angreifer die Abweichung theoretisch ausnutzen können, um neue, ausgabefähige XRP zu erzeugen, ohne sie ordnungsgemäß zu finanzieren.
Das war der schwerwiegende Teil: Die Schwachstelle hätte die vorgesehene Obergrenze des Ledgers von 100 Milliarden XRP untergraben können.
Wichtig ist: Es handelte sich um eine nachgewiesene Schwachstelle, nicht um einen Beleg dafür, dass im öffentlichen Netzwerk tatsächlich neue XRP erzeugt wurden.
3. Die Schwachstelle wurde vor der öffentlichen Offenlegung behoben
Dem offiziellen Bericht zufolge meldeten Forschende das Problem am 22. September 2026. RippleX reproduzierte es auf einem eigenständigen Server und bestätigte, dass die dabei entstandenen XRP in einer späteren Transaktion ausgegeben werden konnten.
Die Entwickler veröffentlichten am 25. September die Version 3.4.1 von xrpld und behoben damit den Überlauf. Der öffentliche Bericht über die Schwachstelle erschien am 9. Oktober.
RippleX meldete keine Hinweise darauf, dass die Schwachstelle in öffentlichen Netzwerken ausgenutzt worden war.
Der zeitliche Ablauf ist wichtig: Das Problem war schwerwiegend, doch die verfügbaren Belege zeigen nicht, dass ein Angreifer es gegen das Live-Netzwerk eingesetzt hat.
4. Was bedeutet das für XRP-Inhaber?
Für alle, die $XRP halten, verdeutlicht der Vorfall sowohl die Risiken komplexer Blockchain-Software als auch die Bedeutung der Sicherheitsforschung.
Eine Schwachstelle, die die Obergrenze des Angebots hätte untergraben können, hätte bei einer Ausnutzung das Vertrauen beschädigen können. Gleichzeitig sind unabhängige Entdeckung, Tests und die Behebung eines Softwarefehlers wichtige Bestandteile der Netzwerksicherheit.
Ist das für XRP ein bullisches oder bärisches Signal? Die Offenlegung der Schwachstelle allein beantwortet diese Frage nicht. Kursbewegungen hängen weiterhin von den Marktbedingungen, der Nachfrage, der Liquidität und anderen Entwicklungen ab.
5. Was passiert als Nächstes?
Entscheidend ist, ob weitere damit zusammenhängende Schwachstellen auftauchen, ob die Netzwerkbetreiber ihre Software aktuell halten und wie das Ökosystem seinen Sicherheitsprüfungsprozess stärkt.
Die übergeordnete Lehre ist klar: Der gute Ruf einer Blockchain bedeutet nicht, dass ihre Software fehlerfrei ist. Wie Sicherheitslücken entdeckt, überprüft und behoben werden, ist von enormer Bedeutung.
Was beunruhigt dich an diesem Vorfall mehr: dass ein so schwerwiegender Fehler jahrelang bestand oder die Möglichkeit, dass eine ähnliche Schwachstelle in einer anderen Blockchain unentdeckt bleibt?
#XRP #CryptoNews #XRPL #BlockchainSecurity #XRPLedgerPatchesXRPCreationBug
Quellen
Offizielle Offenlegung des XRP Ledger: https://xrpl.org/blog/2026/vulnerabilitydisclosurereport-bug-20261009
Unabhängige Berichterstattung von CoinDesk: https://www.coindesk.com/tech/2026/10/10/xrp-ledger-patched-decade-old-bug-that-could-create-billions-of-dollars-in-xrp-from-nothing/