

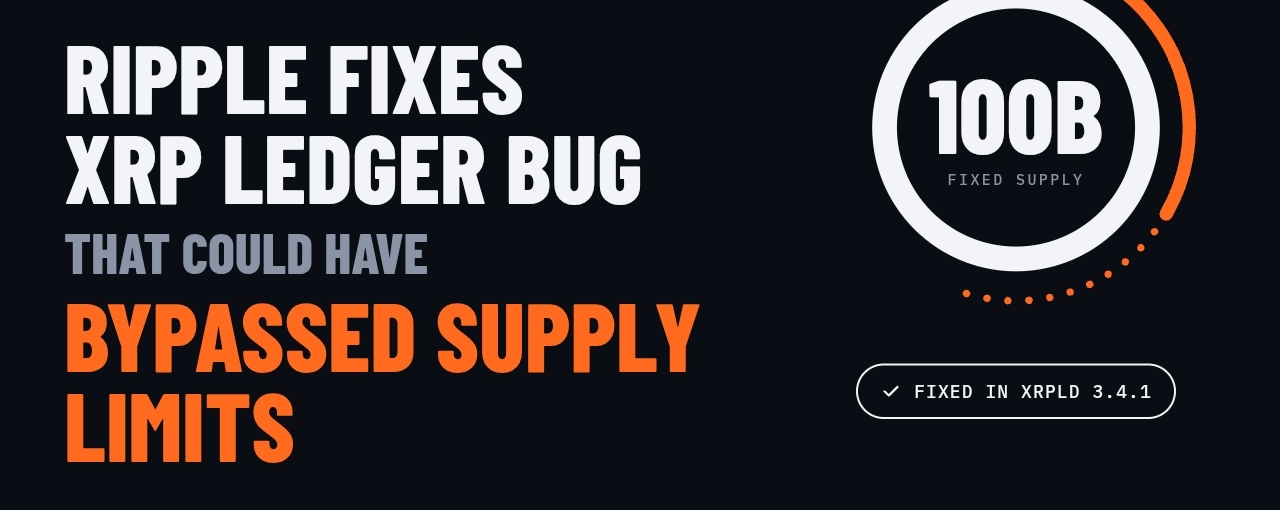

XRP Ledger behob einen Fehler, der kostenloses XRP hätte erzeugen können
Das XRP Ledger hat kürzlich eine Schwachstelle offengelegt, die es einem Angreifer hätte ermöglichen können, XRP zu erstellen, ohne den vollen Wert zu bezahlen. Der Fehler wurde behoben, und RippleX meldete keine Hinweise auf Ausnutzung in öffentlichen Netzwerken. Es gingen keine Gelder verloren, keine Schlüssel wurden kompromittiert, und es wurden keine Konsensprobleme gemeldet.
Forscher Cayden Liao meldete die Schwachstelle am 22. September über das XRPL-Bug-Bounty-Programm, wobei Veria AI ebenfalls für die Entdeckung anerkannt wurde. Der Fix wurde am 25. September in xrpld 3.4.1 veröffentlicht, nur drei Tage später. Die Release-Notes erwähnten zunächst nicht näher spezifizierte Sicherheitskorrekturen, während die vollständige Offenlegung am 9. Oktober veröffentlicht wurde.
So funktionierte der Fehler
Die Schwachstelle beruhte auf einem Integer-Überlauf bei der Verarbeitung von Zahlungen, die Liquidität aus zahlreichen Orderbuchangeboten bezogen. XRP-Beträge wurden in einer 64-Bit-Zahl aufsummiert. Überschritt die Summe deren darstellbaren Höchstwert, konnte der Wert überlaufen und auf eine wesentlich kleinere Zahl zurückfallen.
Ein Angreifer hätte dieses Verhalten potenziell ausnutzen können, indem er Hunderte falsch bewerteter Angebote in einer einzigen Zahlung kombinierte. Verkäufer hätten hohe XRP-Gutschriften erhalten können, während der Käufer wesentlich weniger zahlte. Die neu erzeugten XRP hätten anschließend auf mehrere Konten verteilt und ausgegeben werden können.
Die Ausführung des Angriffs war nicht völlig kostenlos, da dafür XRP für Kontoreserven und Transaktionsgebühren benötigt wurden. Ein Großteil der Reserve hätte jedoch zurückgewonnen werden können.
Warum das wichtig ist
Alle 100 Milliarden XRP wurden beim Start erzeugt, und das Design des Ledgers erlaubt es nicht, durch gewöhnliche Transaktionen zusätzliche XRP zu erzeugen. Eine Schwachstelle, die diese grundlegende Angebotsbeschränkung hätte umgehen können, stellte ein kritisches Sicherheitsrisiko dar.
Der Fehler könnte seit 2015 bestanden haben. RippleX reproduzierte das Problem auf einem eigenständigen Server und bestätigte, dass die dabei entstandenen XRP ausgegeben werden konnten. Damit wurde gezeigt, dass die Schwachstelle technisch ausnutzbar war.
Die Notfallkorrektur und ihre Kompromisse
Aufgrund des potenziellen Schweregrads der Schwachstelle veröffentlichten die Entwickler den Patch außerhalb des üblichen Änderungsplans. Während der Einführung konnten sich Knoten mit älterer und neuerer Software uneinig darüber sein, ob eine Exploit-Transaktion gültig war.
Das Team bewertete dieses vorübergehende Kompatibilitätsrisiko als besser, als die unbefugte Erzeugung von XRP zuzulassen. Der Vorfall verdeutlichte jedoch auch, wie wichtig es ist, dem Kernentwicklungsteam zu vertrauen und sicherzustellen, dass Netzwerkknotenbetreiber ihre Software zeitnah aktualisieren, wenn kritische Schwachstellen auftreten.
Der XRP Ledger reagierte schnell auf eine schwerwiegende Schwachstelle, und es gibt keine gemeldeten Hinweise darauf, dass sie in einem öffentlichen Netzwerk ausgenutzt wurde. Dennoch wirft die Möglichkeit, dass der Fehler rund ein Jahrzehnt lang im Code verblieb, wichtige Fragen zu Sicherheitstests und zur langfristigen Zuverlässigkeit der Kontrollmechanismen für das Blockchain-Angebot auf.
KI-gestützte Sicherheitsforschung hilft Forschenden zunehmend dabei, Schwachstellen in etablierter Krypto-Infrastruktur aufzudecken. Dieser Vorfall bekräftigt eine grundlegende Erkenntnis: Ein festes Token-Angebot ist nur so zuverlässig wie der Code, der es durchsetzen soll.