

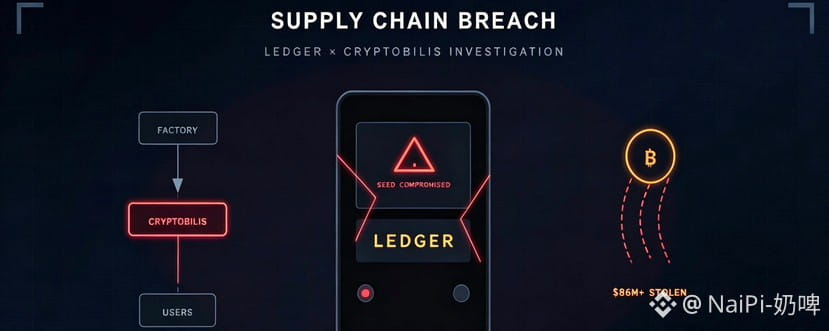
Im Oktober 2025 geriet der Hardware-Wallet-Hersteller Ledger in eine beispiellose Vertrauenskrise. Mehr als 300 Nutzer meldeten den Diebstahl ihrer Vermögenswerte; unabhängige Ermittler schätzten den Schaden auf 86 bis 92,9 Millionen US-Dollar. Im Laufe der Ermittlungen rückte ein südostasiatischer Händler namens CryptoBilis in den Blickpunkt der Öffentlichkeit. Zahlreiche Ungereimtheiten rund um Änderungen der Eigentumsverhältnisse werfen einen zusätzlichen Schatten auf diesen Lieferkettenangriff.
Kern des Vorfalls: Bestätigung eines Lieferkettenangriffs
Anfang Oktober bestätigte Ledger offiziell, dass Geräte einiger Nutzer bereits vor der Einrichtung böswillig manipuliert worden waren. Die Angreifer brachten entweder physische Implantate an oder hinterlegten vorab Seed-Phrasen. Dadurch wurden Nutzer unwissentlich dazu gebracht, ihre Vermögenswerte auf von Hackern kontrollierte Wallets zu übertragen. Ledger reagierte umgehend, forderte CryptoBilis auf, den Verkauf auszusetzen, und riet Nutzern, die in den vergangenen 90 Tagen über diesen Händler Geräte gekauft hatten, die betreffenden Wallets sofort nicht mehr zu verwenden und ihre Vermögenswerte auf neue, sichere Adressen zu übertragen.
Das Besondere an diesem Vorfall ist, dass es sich weder um eine herkömmliche Software-Schwachstelle noch um einen Phishing-Angriff handelt, sondern um eine gezielte Infiltration der physischen Lieferkette von Hardwaregeräten. Sicherheitsforscher weisen darauf hin, dass solche Angriffe Zugang zur Produktion oder zum Vertrieb der Geräte voraussetzen. Dadurch rückt das Händlernetz in den Mittelpunkt der Ermittlungen.
CryptoBilis: Vom regionalen Händler ins Zentrum des Sturms
CryptoBilis ist ein wichtiger autorisierter Händler von Ledger in südostasiatischen Märkten wie Malaysia und Indonesien. Über diesen Vertriebskanal kauften zahlreiche betroffene Nutzer manipulierte Geräte. Im Zuge der Ermittlungen kam jedoch eine noch heiklere Tatsache ans Licht: Das Unternehmen wechselte im Jahr 2025 den Eigentümer.
Aus öffentlich zugänglichen Unternehmensregisterdaten geht hervor, dass CryptoBilis die Übernahme im März 2025 abschloss. Die ursprünglichen Anteilseigner zogen sich vollständig aus dem operativen Geschäft sowie aus Management- und Verwaltungsfunktionen des Unternehmens zurück. Die offizielle Änderung des Anteilseignerregisters wurde jedoch erst am 3. August vollzogen. Als neuer eingetragener Anteilseigner wurde eine Person namens Jiaming angegeben, deren eingetragene Adresse in der chinesischen Provinz Heilongjiang liegt.
Diese zeitliche Lücke wirft zahlreiche Fragen auf. Wie lange behielten die ursprünglichen Anteilseigner nach Abschluss der Transaktion noch die tatsächliche Kontrolle? Warum lagen zwischen dem Abschluss der Übernahme und der Änderung der Eintragung im Anteilseignerregister fast fünf Monate? Noch entscheidender ist die Frage, ob die Veränderung der Eigentümerstruktur mit dem späteren Angriff auf die Lieferkette zusammenhing.
Offene Fragen und Informationslücken
Bislang haben die Ermittler keine direkten Beweise dafür gefunden, dass die Änderung der Eigentumsverhältnisse mit dem Diebstahl von Kryptowährungen in Verbindung steht. Einige Fakten dürfen jedoch nicht außer Acht gelassen werden:
Erstens deutet die gezielte Vorgehensweise des Angriffs darauf hin, dass die Hacker die Zielgruppe genau kannten. Die meisten betroffenen Nutzer hatten ihre Geräte über den Vertriebskanal von CryptoBilis gekauft. Das lässt vermuten, dass die Angreifer möglicherweise Zugriff auf Verkaufsdaten und Kundeninformationen des Händlers hatten.
Zweitens teilte der ursprüngliche Anteilseigner nach Bekanntwerden des Vorfalls mit, dass er einer Vertraulichkeitsvereinbarung unterliege und vor dem 19. Oktober nicht öffentlich über die Einzelheiten der Transaktion sprechen könne. Diese zeitliche Beschränkung deckte genau den entscheidenden Ermittlungszeitraum nach Bekanntwerden des Vorfalls ab und verzögerte dadurch objektiv die transparente Offenlegung von Informationen.
Zudem sind Verzögerungen bei der Eintragung von Anteilsübertragungen in der südostasiatischen Geschäftspraxis nicht ungewöhnlich. Im Zusammenhang mit einem Sicherheitsvorfall erschweren solche Verzögerungen jedoch die Rückverfolgung der tatsächlichen Kontrolleure.
Eingreifen der Aufsichtsbehörden und Auswirkungen auf die Branche
Die Finanzaufsichtsbehörden Malaysias und Indonesiens haben Ermittlungen aufgenommen und prüfen insbesondere die Eigentümerstruktur sowie die Compliance-Unterlagen von CryptoBilis. Ledger teilte mit, mit den Strafverfolgungsbehörden zusammenzuarbeiten und eine umfassende Prüfung der Lieferkette durchzuführen.
Dieser Vorfall ist ein Weckruf für die gesamte Hardware-Wallet-Branche. Lange galten Hardware-Wallets als „Goldstandard“ für die Aufbewahrung von Kryptowährungen. Ihre Sicherheit beruht auf der Annahme, dass sie physisch isoliert sind und die Lieferkette vertrauenswürdig ist. Der Fall CryptoBilis zeigt jedoch, dass Schwachstellen im Vertrieb selbst dann katastrophale Folgen haben können, wenn das Gerät selbst keine Konstruktionsfehler aufweist.
Ungeklärte Fragen
Im Verlauf der Ermittlungen tauchen weitere Fragen auf: Ist Jiaming der tatsächliche wirtschaftliche Eigentümer? Haben die Angreifer das Kontrollvakuum zwischen März und August ausgenutzt? Handelt es sich um eine eigenständige Straftat oder um einen Teil einer umfassenderen Infiltration der Lieferkette?
Nach Ablauf der Vertraulichkeitsvereinbarung am 19. Oktober könnte der ursprüngliche Anteilseigner weitere Einzelheiten der Transaktion offenlegen. Auch die Ergebnisse der Ermittlungen der Aufsichtsbehörden könnten eine noch komplexere Wahrheit hinter diesem Vorfall ans Licht bringen. Für Nutzer von Kryptowährungen ist der Vorfall eine Mahnung: In der Welt der digitalen Vermögenswerte braucht es Technologie, um Vertrauen aufzubauen – doch ein manipuliertes Hardware-Wallet kann genügen, um es zu zerstören.#Tether冻结Ledger盗窃案相关USDT
