
Das echte Handy arbeitet, aber der Fake-Node will auch Geld abstauben?
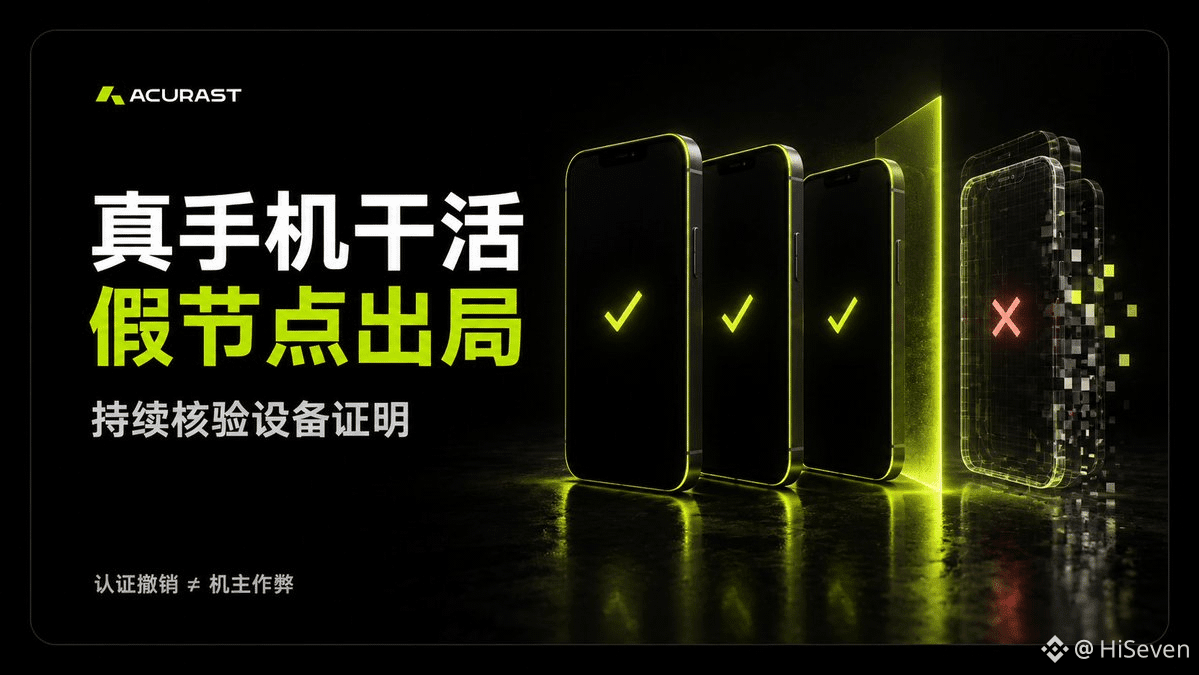
Die am 7. Oktober von @Acurast veröffentlichte Erklärung zur Geräteverifizierung erwähnt ein Betrugsrisiko.
Sobald die Authentifizierungsschlüssel einiger Geräte geleakt werden, kann ein Angreifer sie möglicherweise nutzen, um Nachweise zu fälschen, damit ein Emulator ein echtes Handy imitiert oder sogar die Identität eines Geräts in Hunderte Kopien vervielfältigt. Im Backend erscheint es als online, obwohl dahinter möglicherweise nur ein Skript steckt, das regelmäßig Heartbeats sendet.
Das betrifft direkt die Interessen der ehrlichen Teilnehmer. Du stellst dein Handy bereit, belegst Gerät, Strom und Netzwerk — warum sollten dann gefälschte Identitäten per Skript dazwischengeschoben werden, um Belohnungen abzustauben?
Acurast prüft fortlaufend den Widerrufsstatus der Geräte-Nachweise. Knoten mit widerrufenem Nachweis werden aus dem Compute-Pool entfernt, können keine Belohnungen mehr erhalten und bekommen auch keine Deployments mehr zugewiesen.
Diese Regel hat jedoch auch ihren Preis. Bei manchen älteren Modellen werden Authentifizierungsschlüssel gemeinsam genutzt; wird der Schlüssel widerrufen, können auch normale Handys betroffen sein. Wenn im Hub „Revoked“ angezeigt wird, kann man nicht direkt daraus schließen, dass der Besitzer betrogen hat, und Acurast kann für den Gerätehersteller den Widerruf nicht einfach aufheben.
Ich unterstütze strenge Kontrollen gegen Fake-Nodes, hoffe aber auch, dass betroffene normale Nutzer eine klare Erklärung bekommen. Wer Rechenleistung beiträgt, sollte wissen, warum sein Gerät plötzlich keine Aufgaben mehr erhält.
Wer bereits einen Node betreibt, kann im Hub den Status des Geräte-Nachweises überprüfen. Wer das Projekt kennenlernen und an offiziellen Aufgaben teilnehmen möchte
Die am 7. Oktober von @Acurast veröffentlichte Erklärung zur Geräteverifizierung erwähnt ein Betrugsrisiko.
Sobald die Authentifizierungsschlüssel einiger Geräte geleakt werden, kann ein Angreifer sie möglicherweise nutzen, um Nachweise zu fälschen, damit ein Emulator ein echtes Handy imitiert oder sogar die Identität eines Geräts in Hunderte Kopien vervielfältigt. Im Backend erscheint es als online, obwohl dahinter möglicherweise nur ein Skript steckt, das regelmäßig Heartbeats sendet.
Das betrifft direkt die Interessen der ehrlichen Teilnehmer. Du stellst dein Handy bereit, belegst Gerät, Strom und Netzwerk — warum sollten dann gefälschte Identitäten per Skript dazwischengeschoben werden, um Belohnungen abzustauben?
Acurast prüft fortlaufend den Widerrufsstatus der Geräte-Nachweise. Knoten mit widerrufenem Nachweis werden aus dem Compute-Pool entfernt, können keine Belohnungen mehr erhalten und bekommen auch keine Deployments mehr zugewiesen.
Diese Regel hat jedoch auch ihren Preis. Bei manchen älteren Modellen werden Authentifizierungsschlüssel gemeinsam genutzt; wird der Schlüssel widerrufen, können auch normale Handys betroffen sein. Wenn im Hub „Revoked“ angezeigt wird, kann man nicht direkt daraus schließen, dass der Besitzer betrogen hat, und Acurast kann für den Gerätehersteller den Widerruf nicht einfach aufheben.
Ich unterstütze strenge Kontrollen gegen Fake-Nodes, hoffe aber auch, dass betroffene normale Nutzer eine klare Erklärung bekommen. Wer Rechenleistung beiträgt, sollte wissen, warum sein Gerät plötzlich keine Aufgaben mehr erhält.
Wer bereits einen Node betreibt, kann im Hub den Status des Geräte-Nachweises überprüfen. Wer das Projekt kennenlernen und an offiziellen Aufgaben teilnehmen möchte