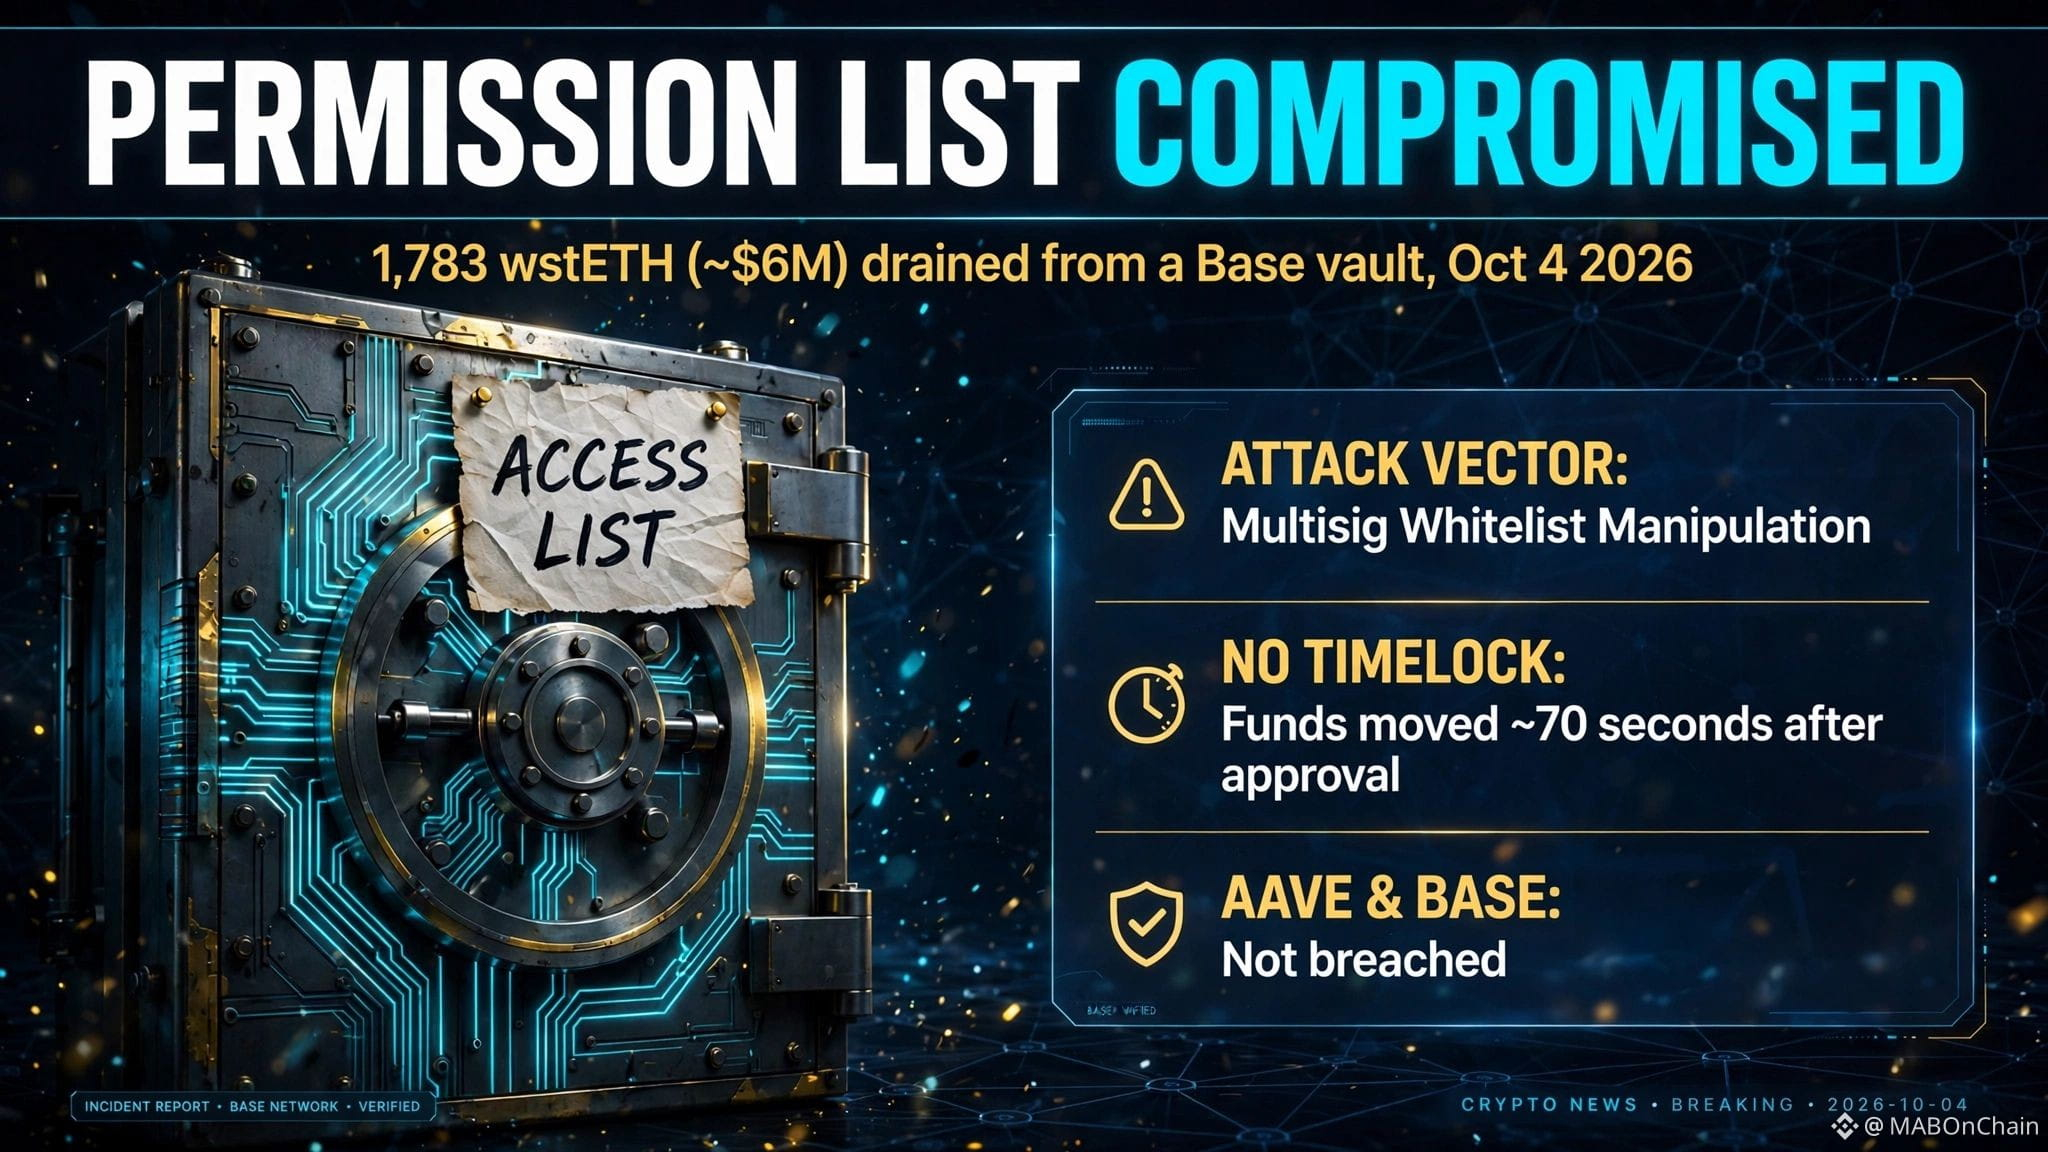
1.783 wstETH. Ungefähr 6 Millionen Dollar. Am 4. Oktober bei hellichtem Tag und on-chain aus einem Base-Vault abgezogen.
Was niemand anspricht: Wie normal das Ganze aussah. Ein neuer Contract wurde zur Whitelist der Vaults hinzugefügt. Das Multisig tat seine Arbeit: Drei von sieben Unterzeichnern stimmten der Änderung zu. Dann lieh sich der Contract der Angreifer aBaswstETH und machte sich davon. Sechs unauffällige Abflüsse. Das System funktionierte genau wie vorgesehen.
Das ist der unangenehme Teil. Nichts ist ausgefallen. Die Zugriffsliste wurde ganz offiziell geändert, die beiden Änderungen lagen etwa eine Minute auseinander, und ungefähr 70 Sekunden später begann das Geld zu fließen. Zwischen Genehmigung und Ausführung gab es keine Zeitsperre – niemand hatte also Gelegenheit, es zu bemerken oder zu verhindern.
Aave wurde nicht gehackt. Base wurde nicht gehackt. Die Berechtigungsverwaltung des Vaults selbst war die Schwachstelle.
Alle prüfen die Logik von Smart Contracts. Fast niemand stellt die beiden Fragen, die immer wieder dazu führen, dass Vaults leergeräumt werden: Wer darf die Zugriffsliste ändern, und wie schnell kann diese Person es tun?
Ein Multisig mit sofortiger Ausführung ist keine ausgefeilte Sicherheit. Es ist eine schnelle Genehmigungskette. Zeitsperren sind die langweilige Infrastruktur, mit deren Einführung niemand prahlt – und genau das hätte diesen Angriff verhindert.
$ETH #DeFi