
🚨 Microsofts offizieller X-Account wurde gehackt: Eine Clippy-angehauchte Meme Coin wurde beworben
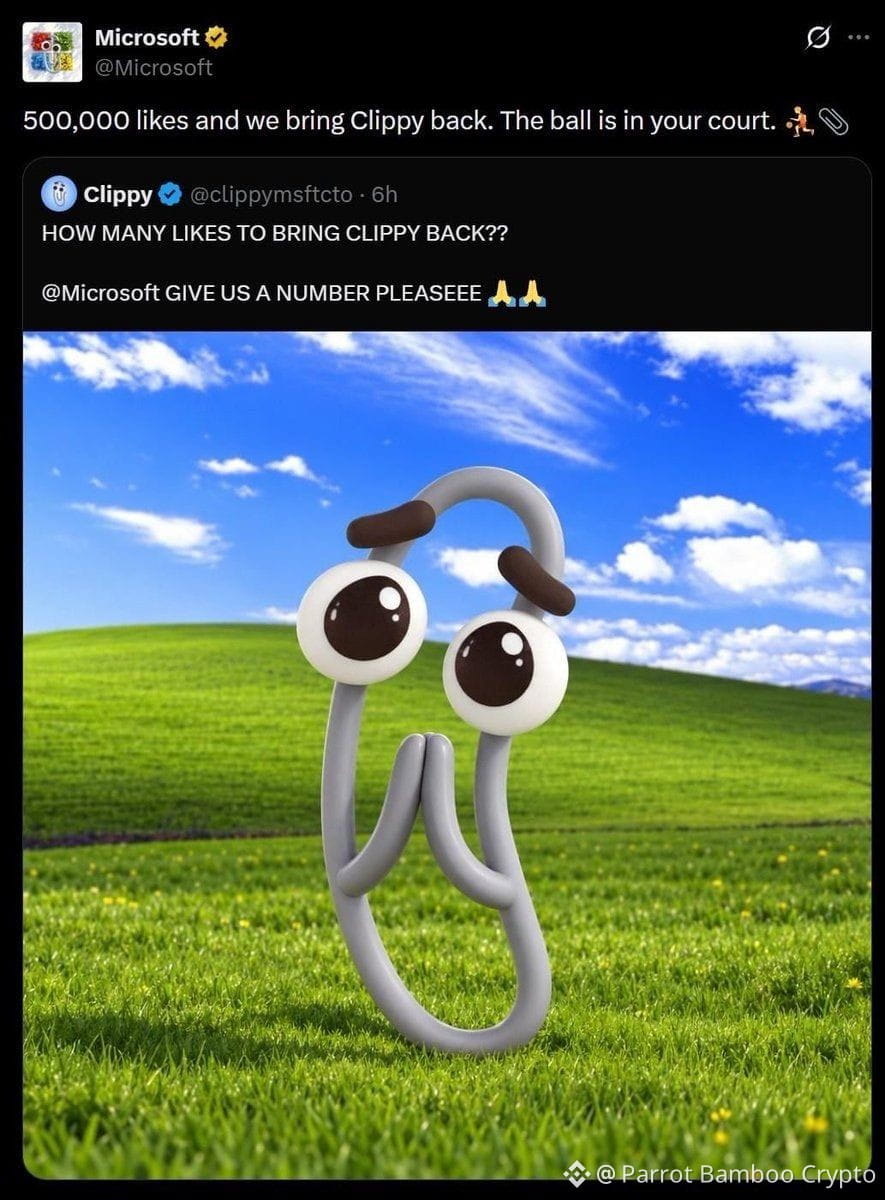
Der offizielle X-Account von Technologieriese Microsoft, mit mehr als 13 Millionen Followern, wurde am 1. Oktober von unbefugten Personen aufgerufen. Der Account wurde kurzzeitig genutzt, um einen Kryptowährungs-Token zu bewerben, der an Clippy angelehnt ist – den alten Assistenten aus Microsoft Office.
📎 Während des Angriffs folgte der Microsoft-Account einem Account, der Clippy imitierte, und repostete einen seiner Beiträge. Außerdem wurde berichtet, dass das Profilbild zu Clippy geändert wurde. Der betreffende Account wurde später von X gesperrt.
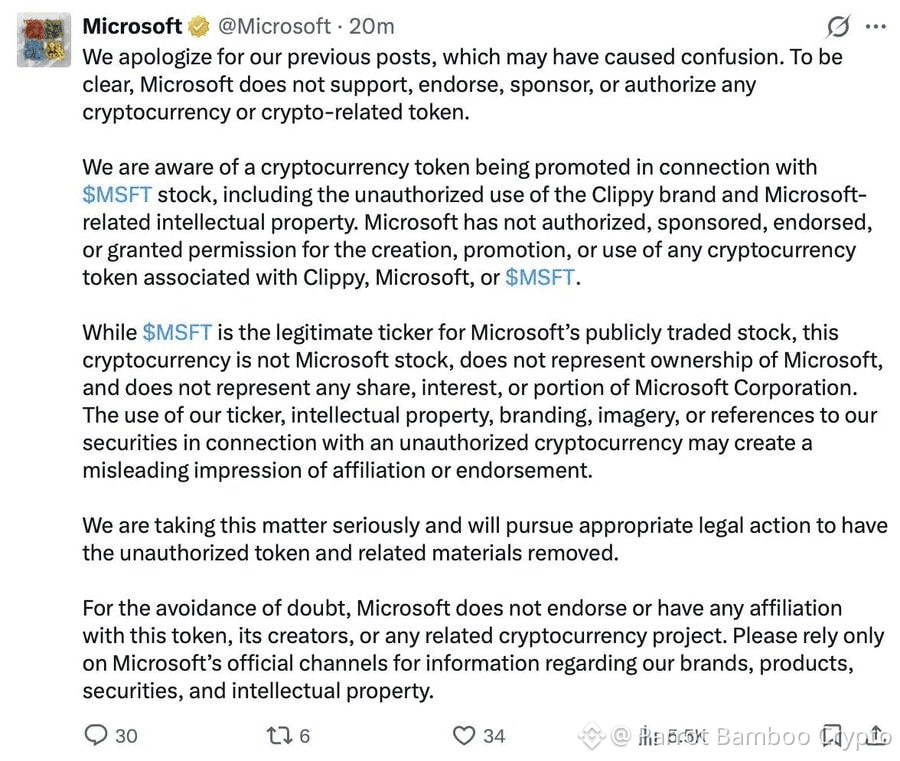
⚠️ Microsoft erklärte jedoch, dass es keinen Bezug zu dem Token habe.
Das Unternehmen bestätigte, dass es zu einem unbefugten Zugriff auf sein Konto gekommen sei, und erklärte, dass die Posts nicht von Microsoft erstellt worden seien, dass der Account wieder gesichert wurde und dass der Inhalt entfernt wurde. Die Untersuchung dazu, wie der Vorfall zustande kam, läuft noch.
Microsoft betonte außerdem, dass es keinen Krypto-Token erstellt, unterstützt oder befürwortet hat, der mit Clippy, Microsoft oder $MSFT.US
in Verbindung steht.
Auch rechtliche Schritte wegen der unbefugten Nutzung des geistigen Eigentums des Unternehmens stehen im Raum.
👀 Ähnlich ist es in diesem Jahr auch mit dem X-Account des Robinhood-CEO Vlad Tenev passiert. Über den kompromittierten Account wurde eine gefälschte VLAD-Meme-Coin beworben, und Robinhood bestätigte später offiziell, dass der Account gehackt worden war.
🔐 Dieser neueste Vorfall macht erneut deutlich, wie wichtig ein Punkt ist: Selbst ein Post von einem verifizierten Account mit Millionen Followern sollte nicht automatisch als vertrauenswürdig betrachtet werden.
Gerade bei neu gestarteten Tokens ist es sehr wichtig, offizielle Quellen über mehrere Kanäle zu verifizieren, die Contract-Adresse zu bestätigen und zu vermeiden, dass man das Wallet überstürzt verbindet.
#Microsoft #crypto #memecoin #CyberSecurity