Schreie nicht gleich „Zusammenbruch!“, wenn auf der Kette ein Diebstahl passiert – kläre zuerst die Fakten.
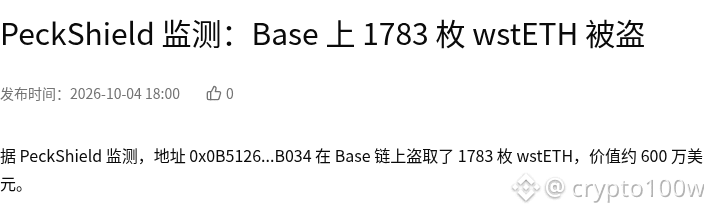
Laut Wu unter Berufung auf ein Monitoring von PeckShield wurde am 2026-10-04 berichtet, dass die Base-Adresse 0x0B5126...B034 1783 wstETH gestohlen hat; nach damaliger Bewertung entspricht das etwa 6 Millionen US-Dollar. Laut Ankündigung/berichtete, konzentrierte sich die Auswirkung des Vorfalls vor allem auf Base DeFi und mit $ETH liquiditätsgestütztes Staking verbundene Vermögenswerte. Betroffene Nutzer sollten zunächst ihre Berechtigungen (Authorizations) überprüfen und auf mögliche Maßnahmen seitens des Projektteams achten, die ggf. den Betrieb pausieren.
Eine Beobachtung ist, dass, wenn die Gelder danach in Mischer (Mixing), über Cross-Chain oder an Börsen transferiert werden, die Risikobereitschaft on-chain üblicherweise weiter unter Druck gerät. Eine andere Beobachtung: In der Base-Ökosystemlandschaft gab es zuvor bereits ähnliche Signale für einen „Tresor“-Angriff. Solche Ereignisse drängen Nutzer oft zuerst dazu, ihre Berechtigungen zu prüfen. Worauf liegt dein Hauptaugenmerk: auf dem weiteren Weg der gestohlenen Gelder oder auf den nachfolgenden Maßnahmen zur Behandlung durch die betroffenen Protokolle?
Abbildung 1: Base-Kette – 1783 gestohlene wstETH · Quellseiten-Ausschnitt
Bildquelle: https://www.wublock123.com/news/peckshield-alert-base-1783-wsteth-theft-69511