Schaut nicht nur auf die Summe, sobald ein Tresor ausgeraubt wurde – das eigentliche Problem ist oft, dass die Tür noch nicht geschlossen wurde.
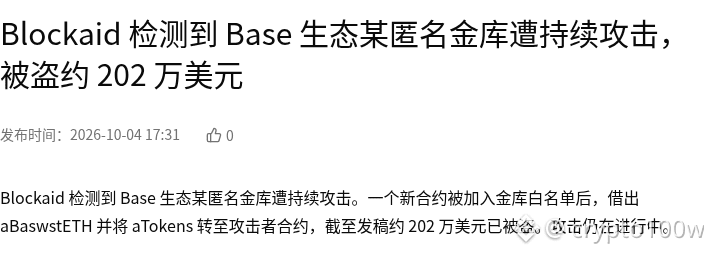
Wu zitiert aus einem Bericht von Blockaid Monitoring: Ein anonymer Tresor im Base-Ökosystem erleidet derzeit einen anhaltenden Angriff. Nachdem ein neuer Vertrag zur Whitelist hinzugefügt wurde, wurde aBaswstETH ausgeliehen und anschließend aTokens in den Angriffsvertrag übertragen. Zum Zeitpunkt der Veröffentlichung waren es etwa 2,02 Millionen US-Dollar, die gestohlen wurden; der Angriff läuft weiterhin. Die relevanten Risiken liegen nicht in der Größenordnung des einzelnen Verlusts, sondern darin, dass nach der Ausnutzung der Whitelist-Berechtigungen der Angriff noch nicht gestoppt wurde. Nutzer des betroffenen Tresors sollten vorrangig prüfen, ob Berechtigungen erteilt wurden, wie hoch der Exposure ist und ob die Projektseite den Zugang bereits gesperrt hat.
Zwei klare, beobachtbare Szenarien: Erstens konzentriert sich die Auswirkung des Ereignisses auf Base-DeFi-Tresore und wstETH-bezogene Positionen; eine kurzfristige Risikoneigung dürfte daher eher unter Druck geraten. Zweitens kann das Problem mit Whitelist-Berechtigungen, wenn es nicht rechtzeitig eingedämmt wird, dazu führen, dass sich der Umfang der anschließenden Ermittlungen weiter vergrößert. Worauf achtest du gerade mehr: auf die Geschwindigkeit, mit der die Projektseite die Abschaltung und Maßnahmen umsetzt, oder auf den Fortschritt der Nutzer-seitigen Selbstprüfung der erteilten Berechtigungen?
Abbildung 1: Anonymer Base-Tresor wird fortlaufend angegriffen · Quellenseitiger Ausschnitt
Bildquelle: https://www.wublock123.com/news/blockaid-detects-anonymous-base-vault-under-ongoing-attack-2m-theft-69510