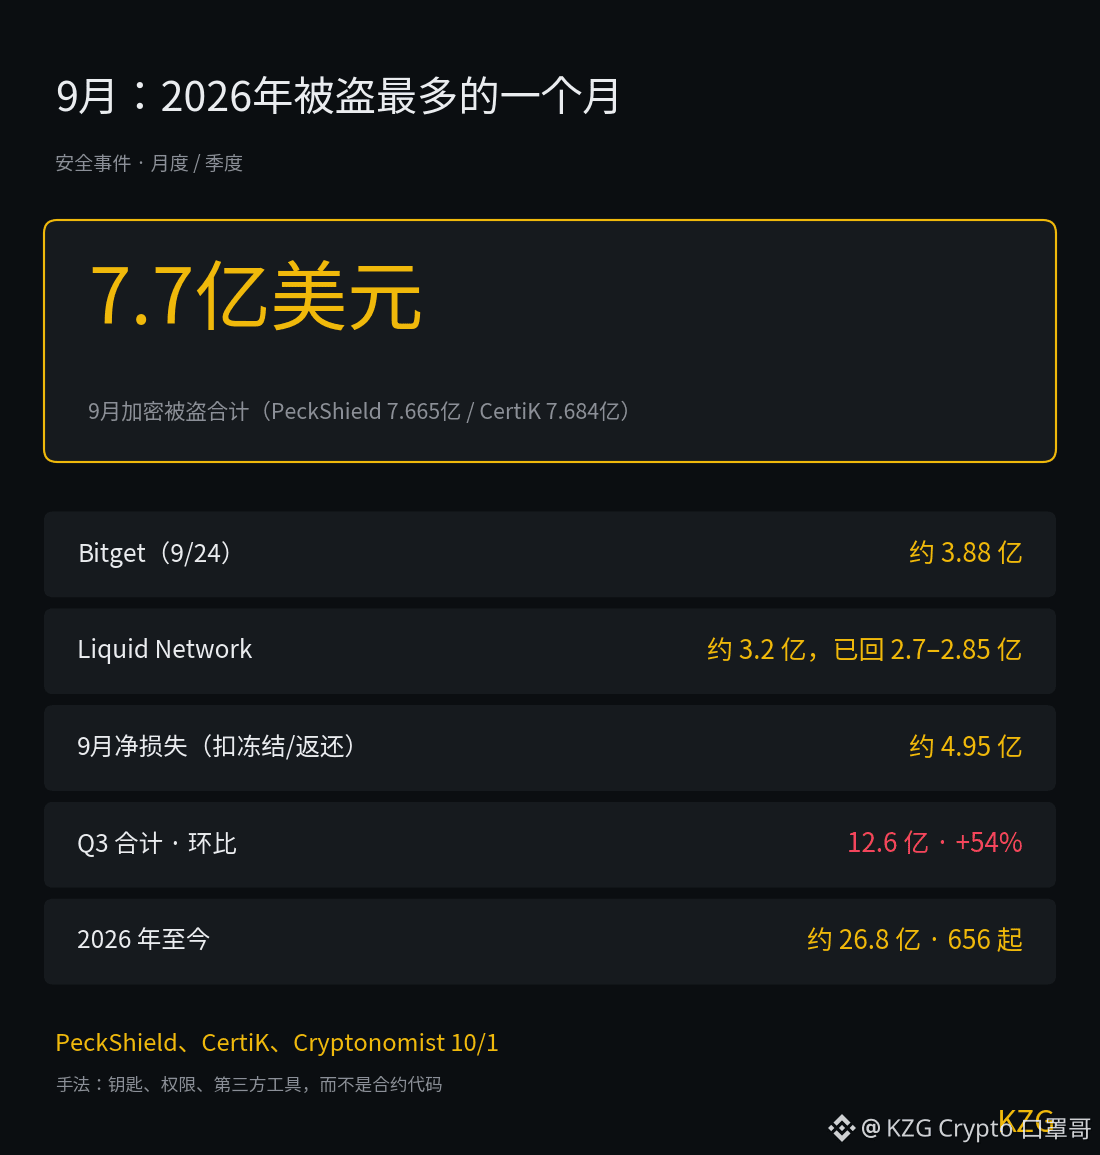
September ist der Monat mit den meisten Diebstählen im Jahr 2026: etwa 7,7 Milliarden US-Dollar.
Die Angaben zweier Sicherheitsunternehmen passen im Wesentlichen zusammen: PeckShield verzeichnet 55 Fälle und 7,665 Milliarden; CertiK verzeichnet 97 Fälle und 7,684 Milliarden.
Einige Zahlen:
· Die ersten beiden Fälle machen rund neun Zehntel aus: Bitget etwa 388 Millionen (9/24, Gelder wurden aus Hot Wallets und Warm Wallets abgezogen), Liquid Network etwa 320 Millionen
· Vieles wurde zurückgeholt: Liquid Network ist bereits etwa 270 bis 285 Millionen zurück (beide Angaben); CertiK beziffert für September die Summe aus eingefrorenen und zurückgegebenen Mitteln auf rund 273 Millionen—nach Abzug beträgt der Nettoverlust etwa 495 Millionen
· Das gesamte Q3: 1,26 Milliarden US-Dollar, 247 Fälle, das sind 54 % mehr als in Q2 mit 819 Millionen (CertiK)
· Seit Jahresbeginn bis heute: etwa 2,68 Milliarden US-Dollar, 656 Fälle; allein im September entfallen 28 % des Jahres insgesamt
Am wichtigsten ist: Die Vorgehensweise hat sich verändert.
Laut CertiK ging es bei Bitget dieses Mal darum, dass der Angreifer mithilfe von Schwachstellen in einem Drittanbieter-Sicherheitsprodukt an Zugangs-/Berechtigungsnachweise kam, um dann gefälschte Auszahlungsanweisungen zu erstellen. Die beiden großen Fälle dieses Jahres bei KelpDAO und Drift liegen ebenfalls an Problemen mit privaten Schlüsseln und Berechtigungen—nicht daran, dass der Vertragscode selbst angegriffen wurde.
Das heißt: „Der Vertrag wurde auditiert“ bedeutet zunehmend nicht mehr gleich „sicher“. Die wahren Schwachstellen liegen bei Schlüsseln, Berechtigungen und Drittanbieter-Tools.
Für Nutzer: Laut einem Bericht von Cryptonomist hat Bitget den entstandenen Verlust mit einem Nutzer-Schutzfonds in Höhe von über 460 Millionen US-Dollar abgedeckt.
Schlüssel, Berechtigungen, Drittanbieter-Tools—welcher dieser drei Punkte ist deiner Meinung nach am schwersten zu schützen?