Kann das sein, Aave wird auch gehackt?
Klickbait:
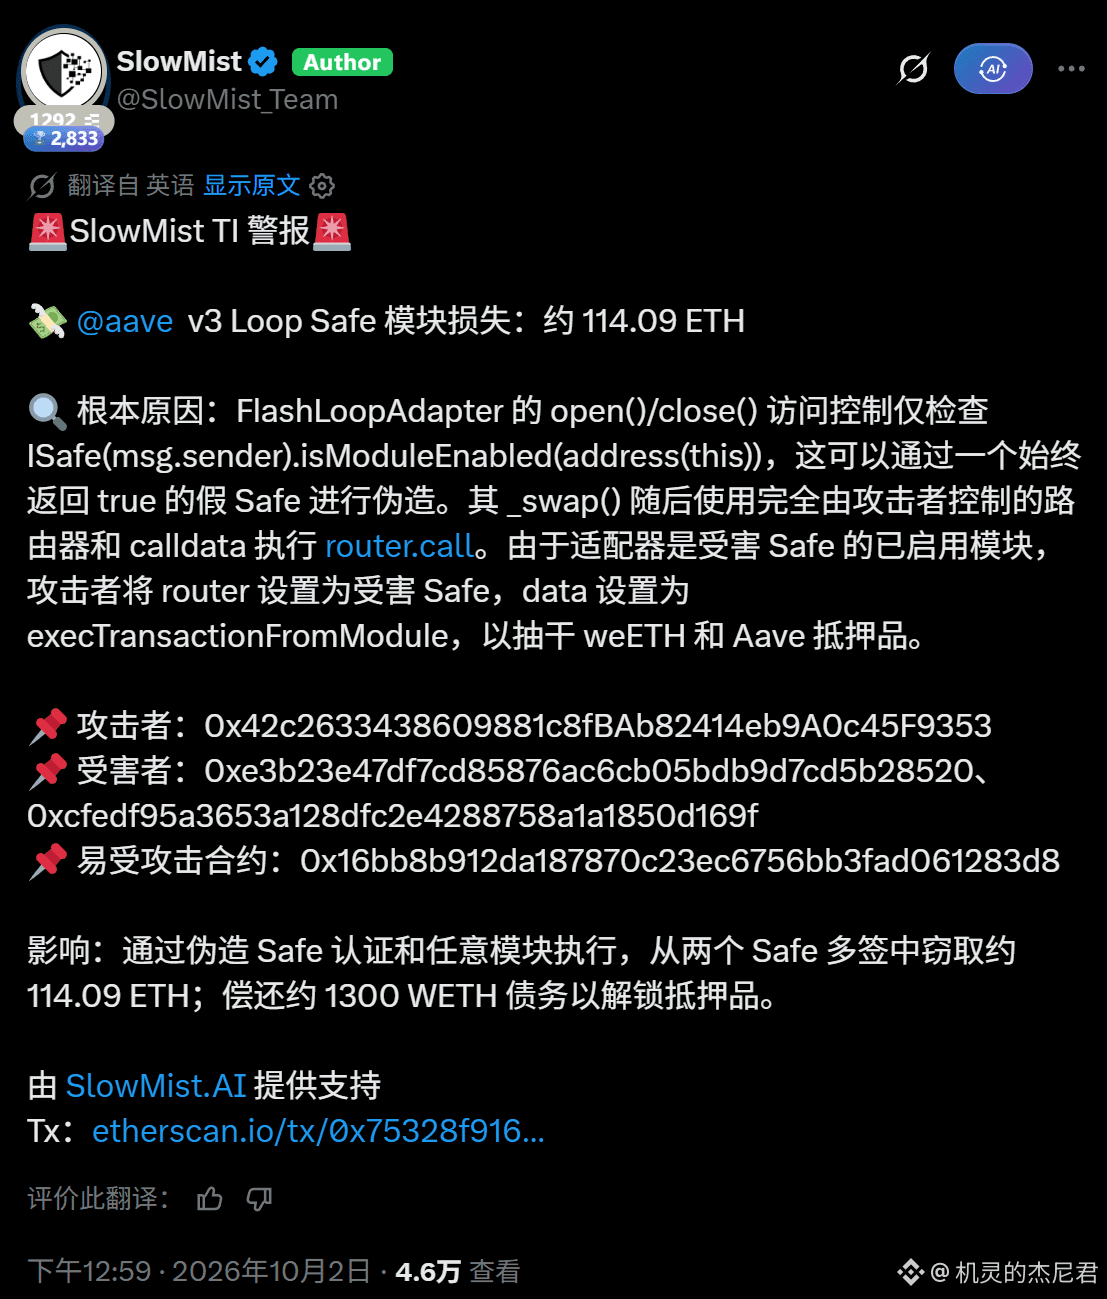
Ein Drittanbieter-Looping-Kredit-Plugin, FlashLoopAdapter, wurde ausgeraubt.
Zwei Safe-Multisigs gingen dabei verloren – ca. 114 $ETH im Wert von rund $300.000.
Der Aave-Pool selbst ist nicht betroffen.
Die Schwachstelle ist simpel und brutal:
Das Plugin fragt nur den Aufrufer: „Hast du mich aktiviert?“
Der Hacker hat dann einen gefälschten Safe gebaut, der immer „Ja“ antwortet – und so kam er durch.
Sind Multi-Sig-Wallets heutzutage nicht mehr sicher?🤡