Hacker geben den gesamten Betrag von 3,8 Millionen USD an NEAR zurück
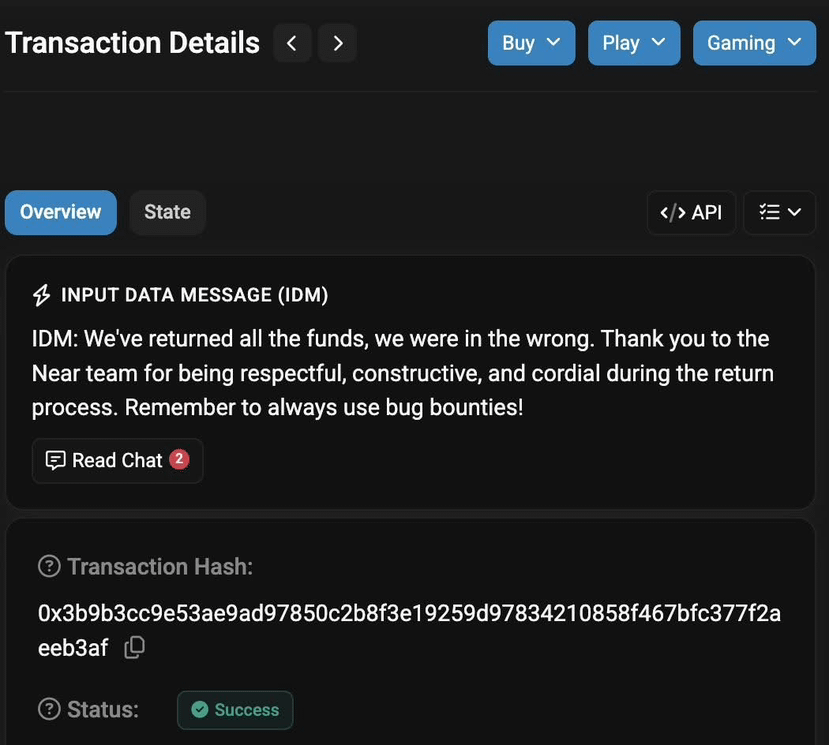
Der Angreifer sendet den vollständigen Betrag zurück, nachdem das Projekt eine Rückzahlung innerhalb von 48 Stunden gefordert hat. Der Hacker hinterlässt eine zusätzliche Nachricht, die den Fehler zugibt, und empfiehlt, $NEAR solle Bug Bounties statt anderer Maßnahmen nutzen. NEAR stoppt die Untersuchung, nachdem das gesamte Kapital zurückgeholt wurde.
Der Angreifer sendet den vollständigen Betrag zurück, nachdem das Projekt eine Rückzahlung innerhalb von 48 Stunden gefordert hat. Der Hacker hinterlässt eine zusätzliche Nachricht, die den Fehler zugibt, und empfiehlt, $NEAR solle Bug Bounties statt anderer Maßnahmen nutzen. NEAR stoppt die Untersuchung, nachdem das gesamte Kapital zurückgeholt wurde.