🚨 $NEAR fällt ~14%. Aber das Interessante daran ist nicht, was gestohlen wurde. Sondern das, was nicht gestohlen wurde.
#NEARFallsToAround$4.70Down14%
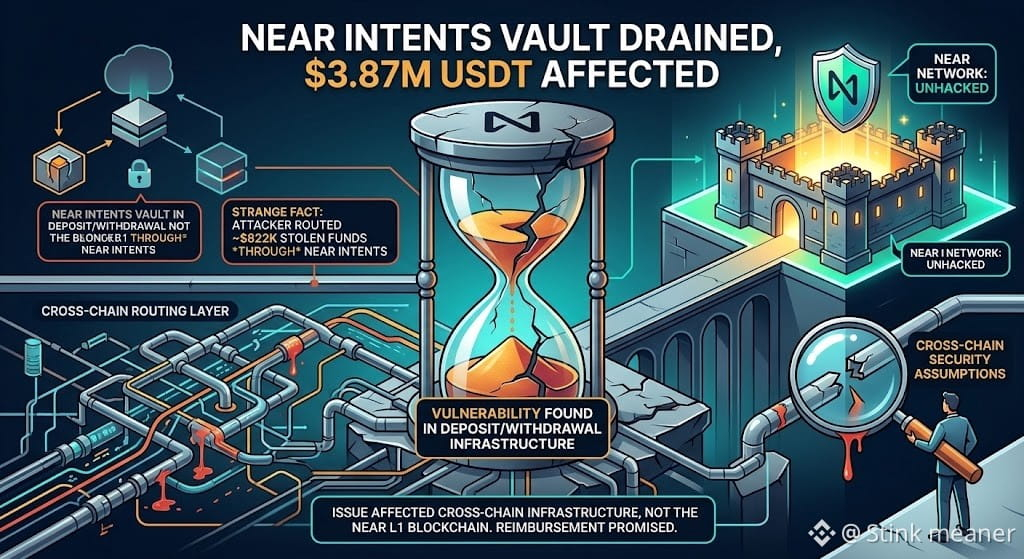
Etwa 3,87 Mio. USDT wurden aus einem NEAR-Intents-Tresor auf der BNB Chain über eine Schwachstelle abgezogen, die seine Deposit-/Withdrawal-Infrastruktur betraf. NEAR Intents hat den Fehler behoben und sagt, dass betroffene Nutzer vollständig erstattet werden.
Aber hier ist der Unterschied:
Die NEAR-Blockchain wurde nicht gehackt.
Der Vorfall traf die Cross-Chain-Infrastruktur rund um NEAR Intents.
Das ist wichtig, weil NEAR Intents $30 Mrd.+ über 35 Chains verarbeitet hat. Je größer die Cross-Chain-Routing-Schicht wird, desto mehr spielen ihre Sicherheitsannahmen eine Rolle – unabhängig von der zugrunde liegenden L1.
Und Bitquery hat etwas noch Seltsameres gefunden:
Der Angreifer hat tatsächlich NEAR Intents selbst während des Diebstahls verwendet und ungefähr 822.000 $ der gestohlenen Gelder über den Dienst geroutet, während er ihn leerzog.
Die eigentliche Frage lautet also nicht:
„Wurde NEAR gehackt?“
Sondern:
Kann Cross-Chain-Abstraktion schneller skalieren als ihre Sicherheitsarchitektur?
Keine Finanzberatung. Der Vorfall betraf die NEAR-Intents-Infrastruktur, nicht die NEAR-Blockchain selbst; eine Erstattung wurde zugesagt, aber die endgültige Klärung läuft noch.
$NEAR $BTC
#Near #AmazonPlansToSell$8BNvidiaChips #CryptoSecurity #Stinkmeaner