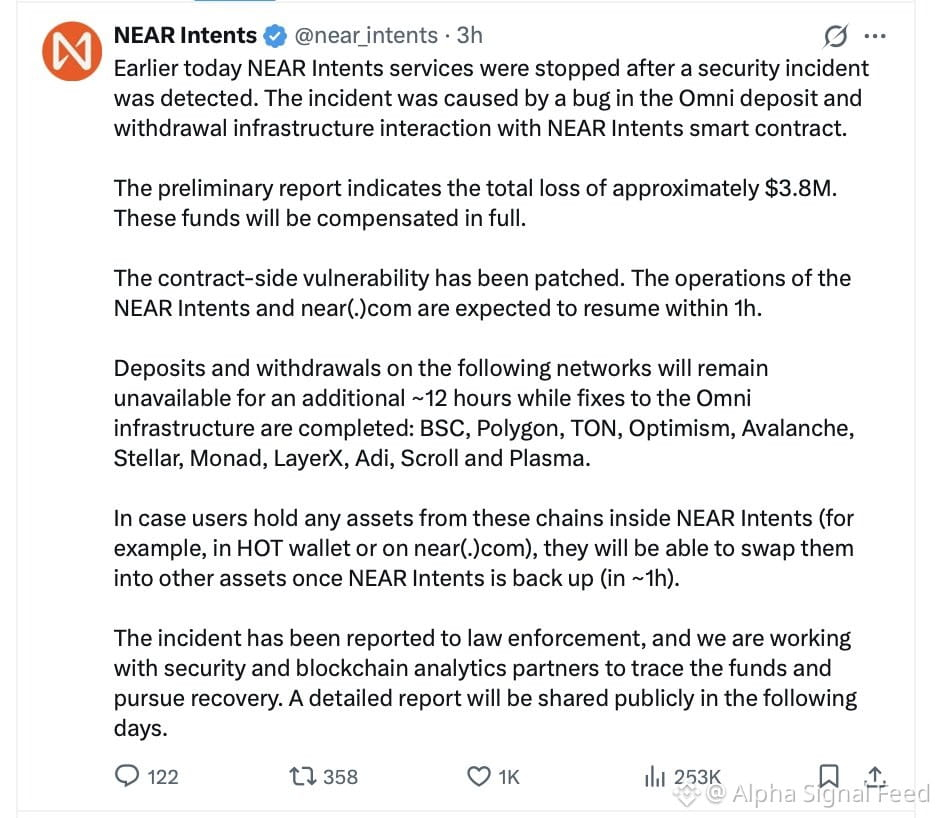
$NEAR Intents gerade rekt für $3,8M+
BSC-Hot-Wallet (0x233c) geplündert via unregelmäßige Abflüsse über mehrere EVM-Chains. Der Angreifer bewegte die Gelder über KuCoin → bridged zu Bitcoin.
Täteradresse: 0x09fd1f5d9f185067a92493e43aa259ea4ab3ad37
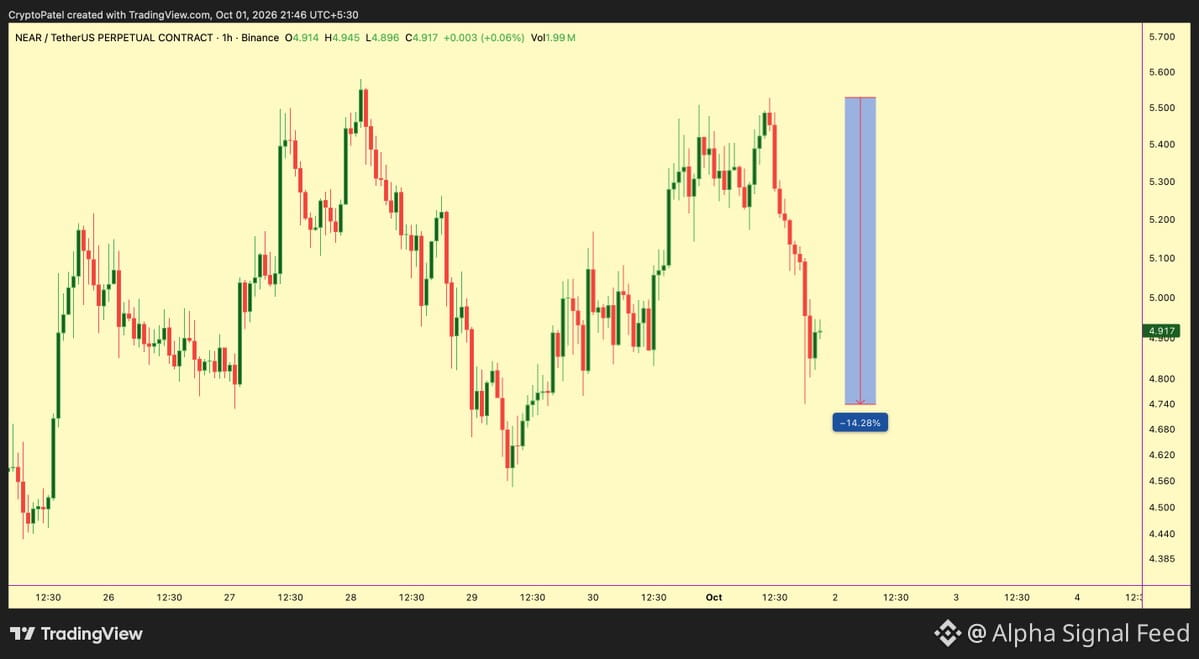
$NEAR stürzte in 8 Stunden um 14% ab.
Das Team behauptet, dass eine Vertrags-Schwachstelle gepatcht wurde, volle Entschädigung ist unterwegs. Einzahlungen/Auszahlungen auf mehreren Netzwerken eingefroren, während sie daran arbeiten, die Infrastruktur zu reparieren.
Noch ein Tag, noch ein Bridge-Exploit. Bleibt wachsam da draußen.