$NEAR #nera安全事故
Ich bezweifle, dass diese kleinen Coins noch da sind—die werden doch geklaut; erst wenn richtig große Beträge rausknallen, kommt überhaupt etwas heraus。。。。。
Heute gab es einen Sicherheitsvorfall, aber zuerst einmal: Lasst uns das Ganze klarstellen:
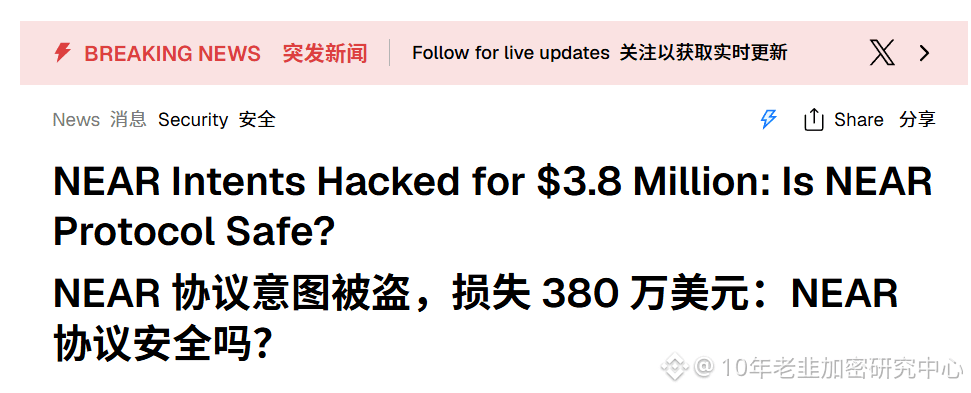
Nicht das NEAR-Mainnet wurde gehackt. Das Problem betrifft den Cross-Chain-Transaktionsdienst NEAR Intents im NEAR-Ökosystem. Offiziell wurde gerade bestätigt: Der Angriff kam aus einer Schwachstelle bei der Interaktion zwischen der Omni-Ein- und Auszahlungsinfrastruktur und den NEAR-Intents-Smart-Contracts.
Der erste geschätzte Schaden liegt inzwischen bei über 3,8 Mio. $.
Noch ärgerlicher ist, dass das gestohlene Geld nicht einfach vor Ort liegen geblieben ist. On-Chain-Daten zeigen: Nachdem der Angreifer Gelder von einem NEAR-Intents-BSC-Hot-Wallet abgezogen hatte, wurden diese schnell zu KuCoin transferiert und danach über eine weitere Cross-Chain-Übertragung nach Bitcoin gebracht.
NEAR hat bereits Teile des Netzwerks für Ein- und Auszahlungen pausiert und erklärt, die Schwachstelle sei behoben.
Gleichzeitig hat der offizielle Bericht zugesagt:
Betroffene Nutzer erhalten eine vollständige Entschädigung.
Aber das Interessanteste an der Sache ist Folgendes:
Noch vor zwei Tagen war NEAR Intents wegen des SHIELD-Systems in den Nachrichten, weil es Hacker-Gelder von Bitget abgefangen hatte. Damals blockierte es über 50 Mio. $ an entsprechenden Umtauschversuchen.
Und heute zeigt sich: Ausgerechnet die eigene Infrastruktur hat dann doch eine Schwachstelle.
Das bedeutet eine Sache:
Je größer die von Cross-Chain-Aggregatoren verarbeiteten Gelder sind, desto mehr geht es nicht nur um das Transaktionsvolumen—sondern vor allem darum, welche Validierungs-, Verwahrungs- und Auszahlungslogik dahinter steckt.
Aktuell gibt es keine Beweise dafür, dass das NEAR-Mainnet selbst kompromittiert wurde.