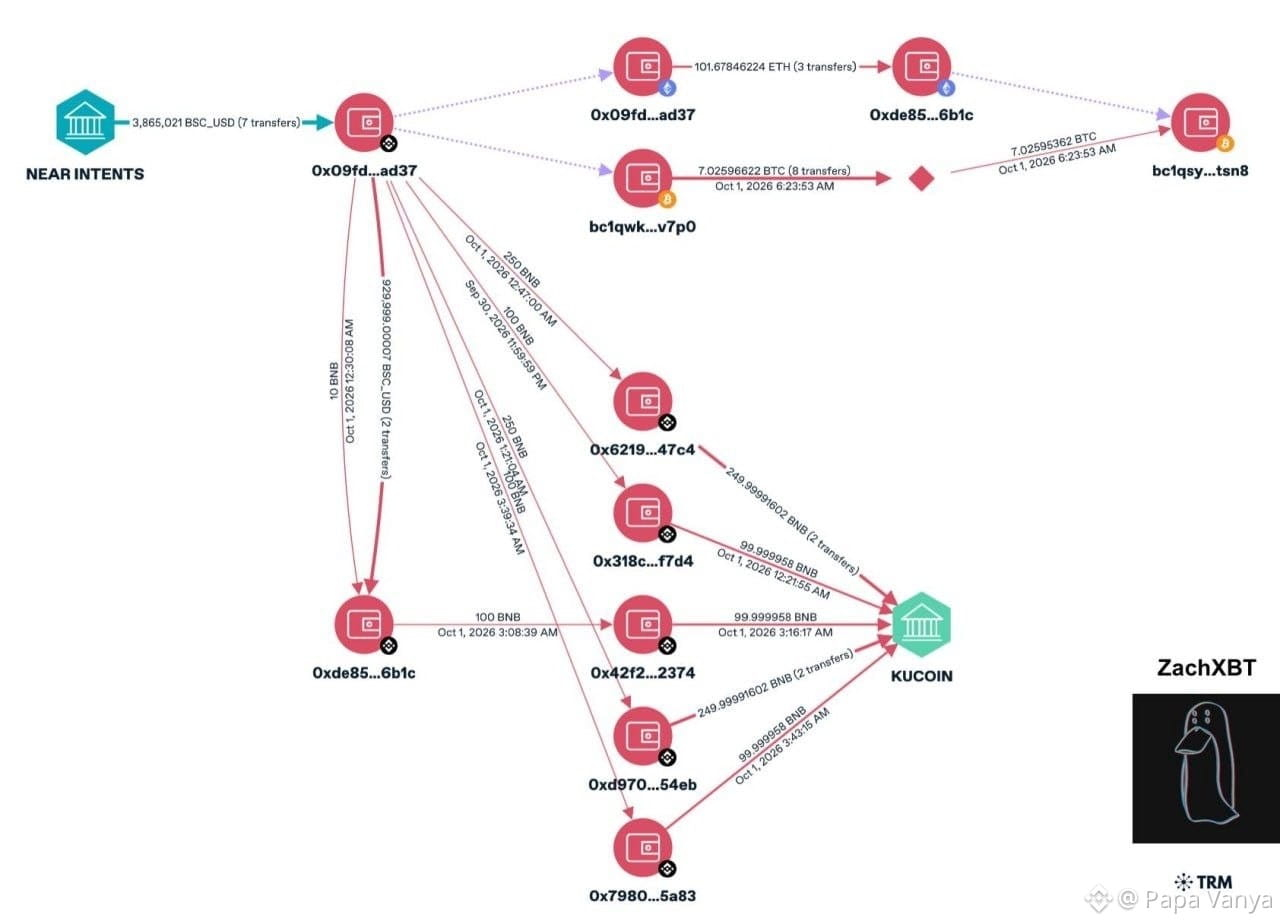
🚨 Aus den NEAR-Intents wurden rund 3,8 Mio. US-Dollar gestohlen. Das Team verspricht Entschädigungen
Die Angreifer haben einen Fehler in der Interaktion zwischen dem Omni-Eingabe-/Ausgabesystem und dem Smart Contract der NEAR Intents ausgenutzt. Nachdem das Problem entdeckt worden war, wurde der Dienst vorübergehend gestoppt.
Laut Angaben des Teams wurde die Schwachstelle bereits behoben, und die Verluste der Nutzer werden vollständig erstattet.
Die Hauptarbeiten am Dienst sollten innerhalb einer Stunde nach der Bekanntgabe wieder aufgenommen werden. Dabei wollten sie die Eingabe und Ausgabe in einigen Netzwerken, darunter BSC, Polygon und TON, ungefähr 12 Stunden lang auf Pause lassen.