#bitgethotwalletbreachtiedtothirdpartysecurityflaw
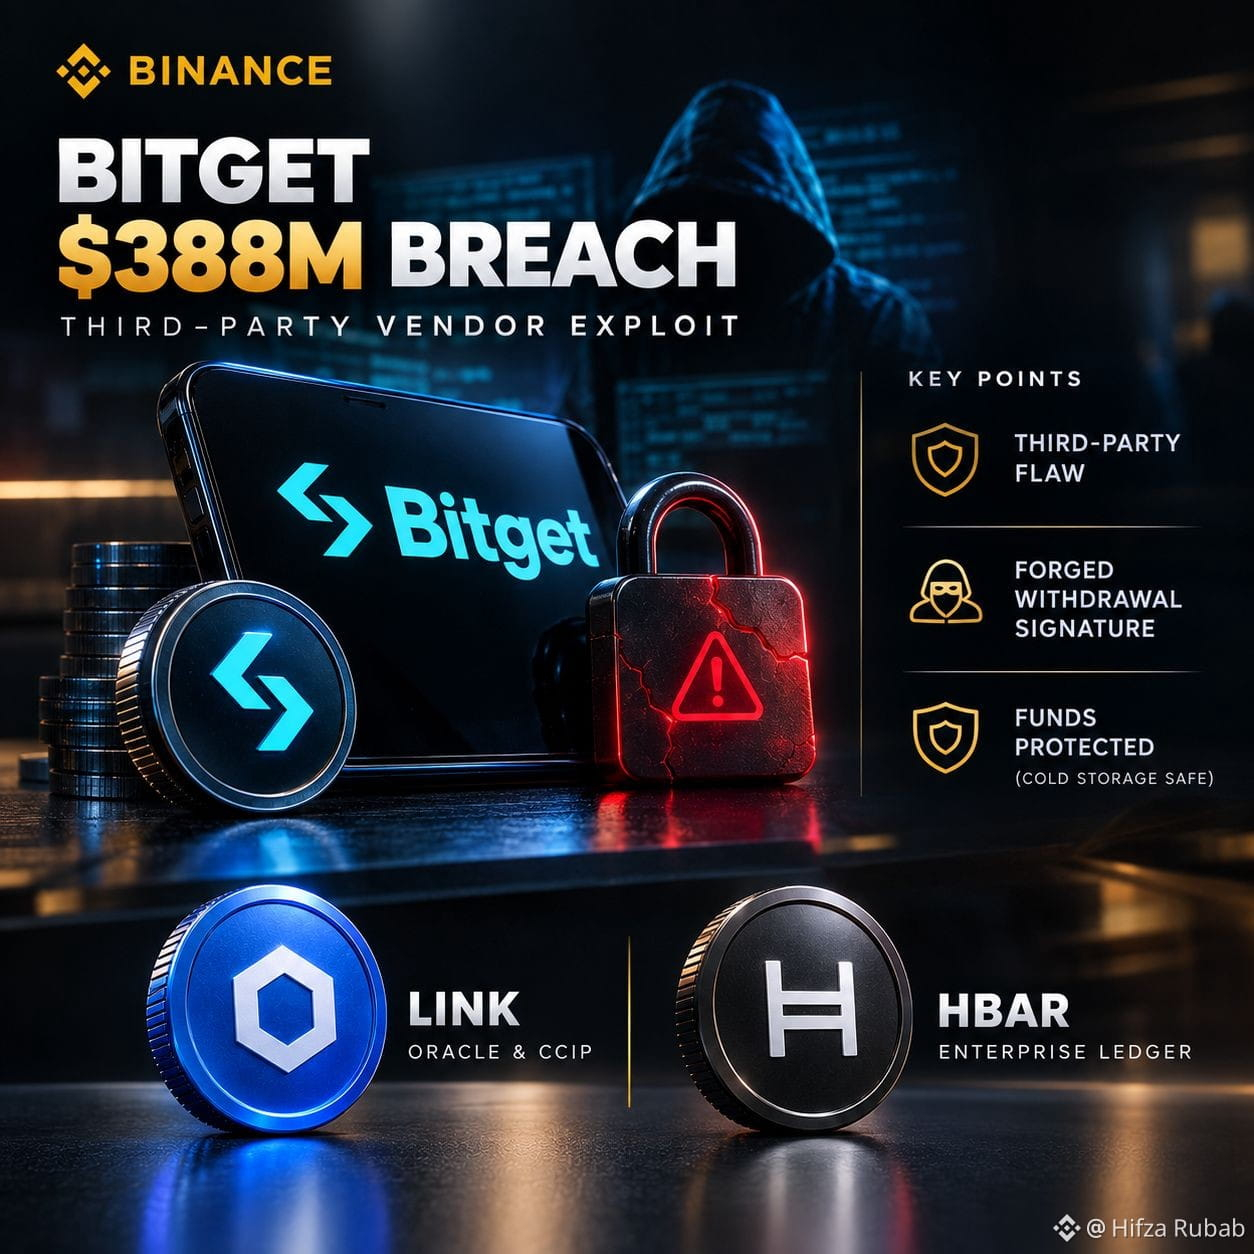
🚨 BITGET $388M HOT-WALLET-BREACH: AUSNUTZUNG DURCH DRITTANBIETER! 🛡️💥
Bitget hat einen schweren Sicherheitsvorfall bestätigt, der mit rund $388M unbefugter Überweisungen aus operativen Hot- und Warm-Wallets zusammenhängt. Allerdings sind die Kundengelder weiterhin vollständig abgesichert, und der Cold Storage war komplett unberührt! 🏦⚡
💡 Wichtige technische Erkenntnisse & Insights:
🔹 Fehler bei Drittanbieter: Die privaten Schlüssel wurden nicht kompromittiert. Angreifer nutzten eine kritische Schwachstelle in einem Sicherheitssoftware-Tool eines Drittanbieters aus, um hochrangige interne Zugriffsrechte zu erlangen.
🔹 Gefälschte Auszahlungs-Signatur: Ausgestattet mit gestohlenen Zugangsdaten, sandte der Angreifer gefälschte Auszahlungsbefehle, die automatisierte Risikokontrollen umgingen.
🔹 Vollständiger Schutzumfang: Der $464M Protection Fund der Börse deckt alle verlorenen Vermögenswerte ab, und Auszahlungen werden stufenweise wiederhergestellt.
🎯 2 Sicherheits- & Interoperabilitäts-Coins, die man im Blick haben sollte:
🌐 $LINK (Chainlink) — Branchenübliche dezentrale Oracle-Netzwerk- und CCIP-Frameworks, die automatisierte Multi-Signature-Sicherheitsprüfungen über Web3 hinweg antreiben! ⚡🚀
🪐 $HBAR (Hedera) — Enterprise-taugliches verteiltes Ledger-Protokoll, entwickelt für transparente, Echtzeit-Transparenz in Supply-Chain-Prozessen und Auditierung der Anbietersicherheit! 🛡️📈
Wie sollten große Krypto-Börsen Vendor-Sicherheitsaudits handhaben, um Ausnutzungen durch Dritte zu verhindern? Teile deine Gedanken unten! 👇✨
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
#JapanMOFStudyGroupOnTokenizedGovtBonds
#QNTRises287%
#TrumpRejectsAIRulesForVoluntaryAudits