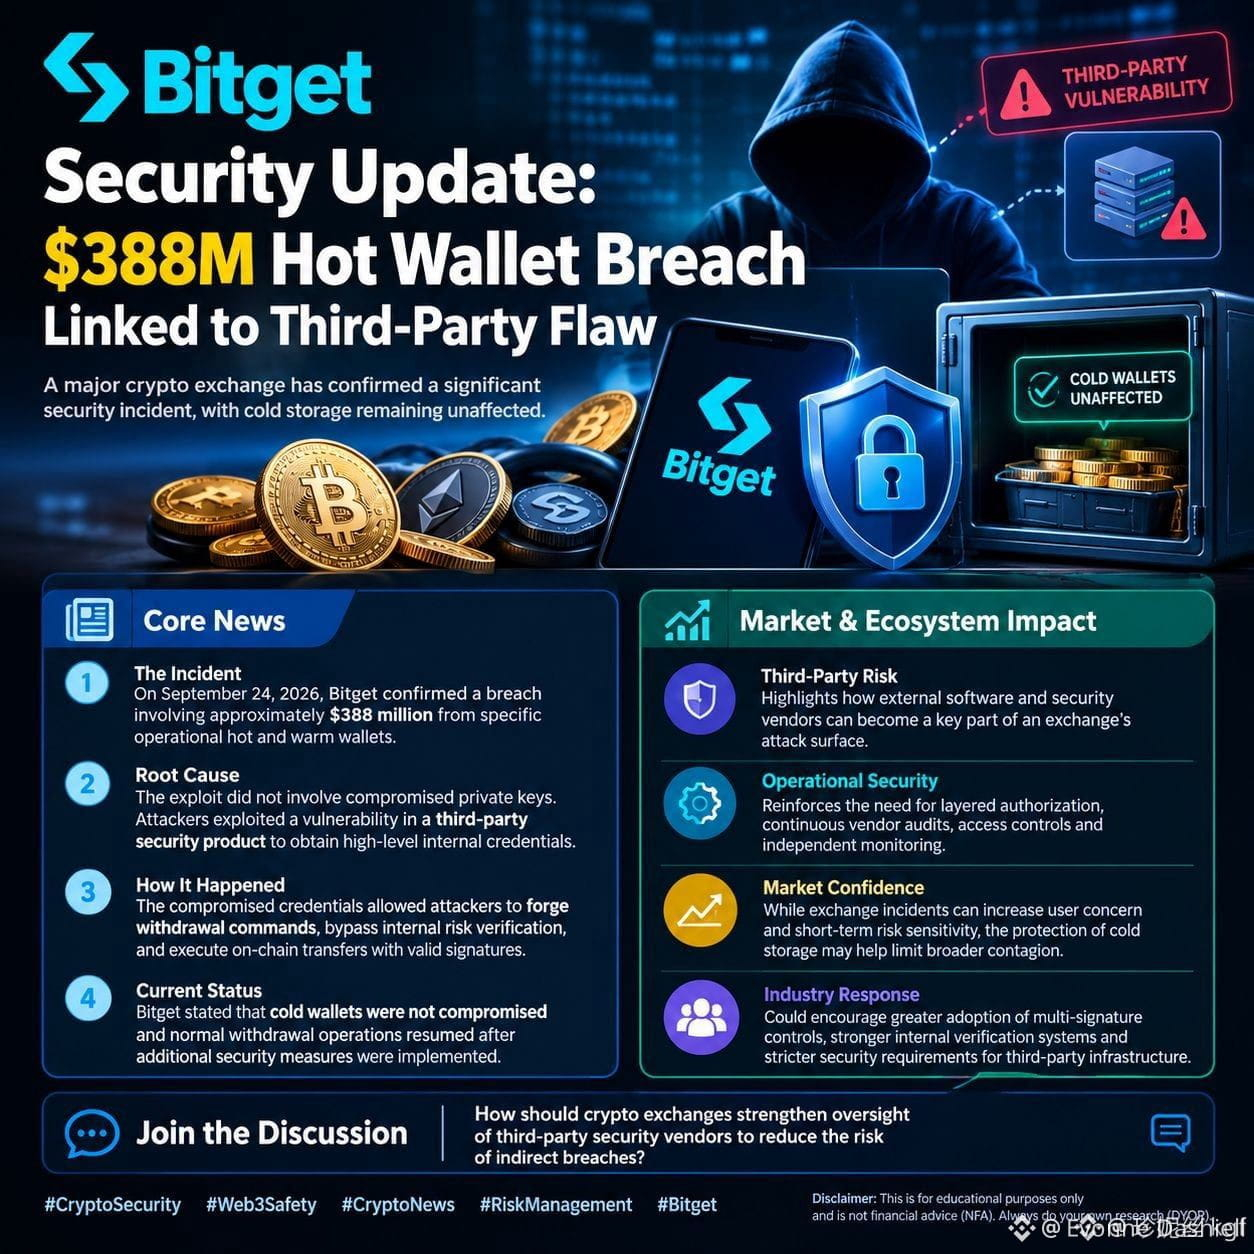
Die meisten Exchange-Hacks beginnen mit einem Anbieter, von dem niemand je gehört hat.
Dieses bedrückende Gefühl kommt dann, wenn du merkst, dass dein Geld nur einen Fehler eines Drittanbieters davon entfernt war, einfach zu verschwinden – besonders, nachdem du in dieser Gier-Phase $USDT und $SOL in eine Hot Wallet gepackt hast. Ich habe viel zu oft gesehen, wie Trader darüber über Zyklen hinweg den Schlaf verlieren.
Ich habe genug davon gehandelt, um das Muster zu erkennen. 2018 hielten viele Hot Wallets für sicher, weil das Exchange-Logo so vertrauenswürdig wirkte – bis ein Slip eines Anbieters Konten über Nacht leergeräumt hat. Die Bridge-Exploits von 2022 folgten demselben Drehbuch. Schwächen bei Drittanbietern entwickeln sich ständig weiter, weil Plattformen Keys, APIs und das Monitoring auslagern, die sie nie wirklich vollständig kontrollieren. Bequemlichkeit gewinnt immer – bis sie es nicht mehr tut.
Die eigentliche Lehre aus Bitgets Situation ist keine Panik. Es ist die Behandlung jeder Hot Wallet als temporären On-Ramp. Verlager die Größe in Cold Storage, wenn Fear and Greed bei 67 steht und Leute nach $DOT jagen, ohne zu fragen, wer sonst noch signieren kann. Die Überlebenden aus früheren Zyklen haben genau das getan. Sie haben Sicherheit als das eine Ding behandelt, das sie tatsächlich besitzen.
Wie gehst du mit dem Custody um, nachdem du so eine Nachricht gesehen hast?
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #SECChairWantsStockMarketsOnChain #ChainlinkLaunchesBankSWIFTLedgerFramework