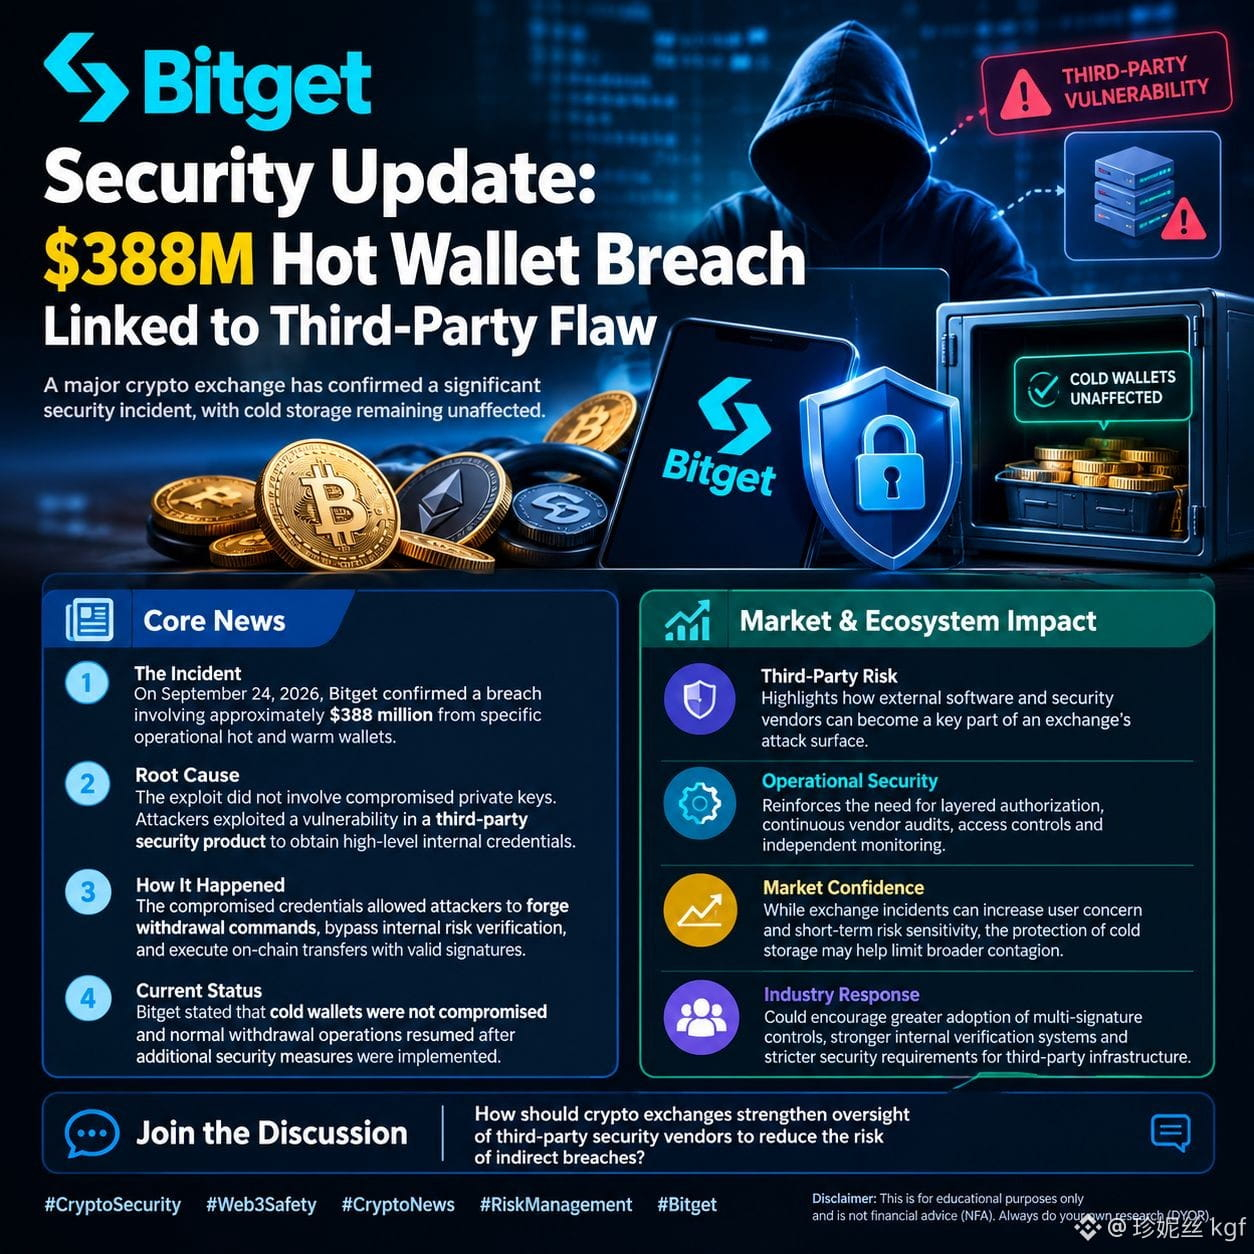
#bitgethotwalletbreachtiedtothirdpartysecurityflaw 🚨 Bitget- Sicherheitsupdate: $388M Hot Wallet-Übernahme im Zusammenhang mit einem Fehler eines Drittanbieters
Ein großer Krypto-Exchange bestätigte einen Sicherheitsvorfall, aber mit einer entscheidenden Details: Das Cold-Storage der Nutzer bleibt unberührt. Hier ist die sachliche Aufschlüsselung.
🔹 Vorfall Am 24. Sept. 2026 bestätigte Bitget eine Sicherheitsverletzung von etwa ~$388M aus bestimmten operativen Hot-/Warm-Wallets.
🔹 Hauptursache**: Der Exploit beinhaltete NICHT kompromittierte private Schlüssel. Angreifer nutzten eine Schwachstelle in einem Security-Produkt eines Drittanbieters, um hochrangige interne Zugangsdaten zu stehlen.
🔹 Mechanismus Diese Zugangsdaten ermöglichten gefälschte Auszahlungsbefehle, indem die Risikoüberprüfung umgangen wurde, um On-Chain-Übertragungen mit gültigen Signaturen auszuführen.
🔹 Status Bitget bestätigt, dass Cold Wallets sicher sind. Der Normalbetrieb wurde nach verstärkten Sicherheitsprotokollen wieder aufgenommen.
📊 Marktauswirkung
• Anbieter-Risiko Hebt ein kritisches systemisches Risiko im Krypto-Bereich hervor: Abhängigkeiten von Drittanbieter-Software. Unterstreicht die Notwendigkeit strenger Anbieter-Audits in der gesamten Branche.
• Markteresilienz Die Bestätigung, dass der Cold Storage intakt ist, hilft dabei, eine breitere Marktkontagion einzudämmen, trotz möglicher kurzfristiger Abflüsse.
• Branchenentwicklung Erwartet wird ein neuerlicher Schub für Multi-Signature-Operations-Frameworks und strengere Compliance-Vorgaben für zentralisierte Plattformen.
💬 Diskussionsbeitrag
Wie sollte die Kryptoindustrie Drittanbieter-Sicherheitsanbieter besser prüfen, um indirekte Sicherheitsverletzungen zu verhindern? Teile deine Gedanken unten! 👇
#CryptoSecurity #Web3Safety #CryptoNews #RiskManagement #Bitget
Dies dient nur zu Bildungszwecken. Keine Finanzberatung (NFA). Bitte tue immer deine eigene Recherche (DYOR).
$MARSCOIN $HBAR $ZAMA