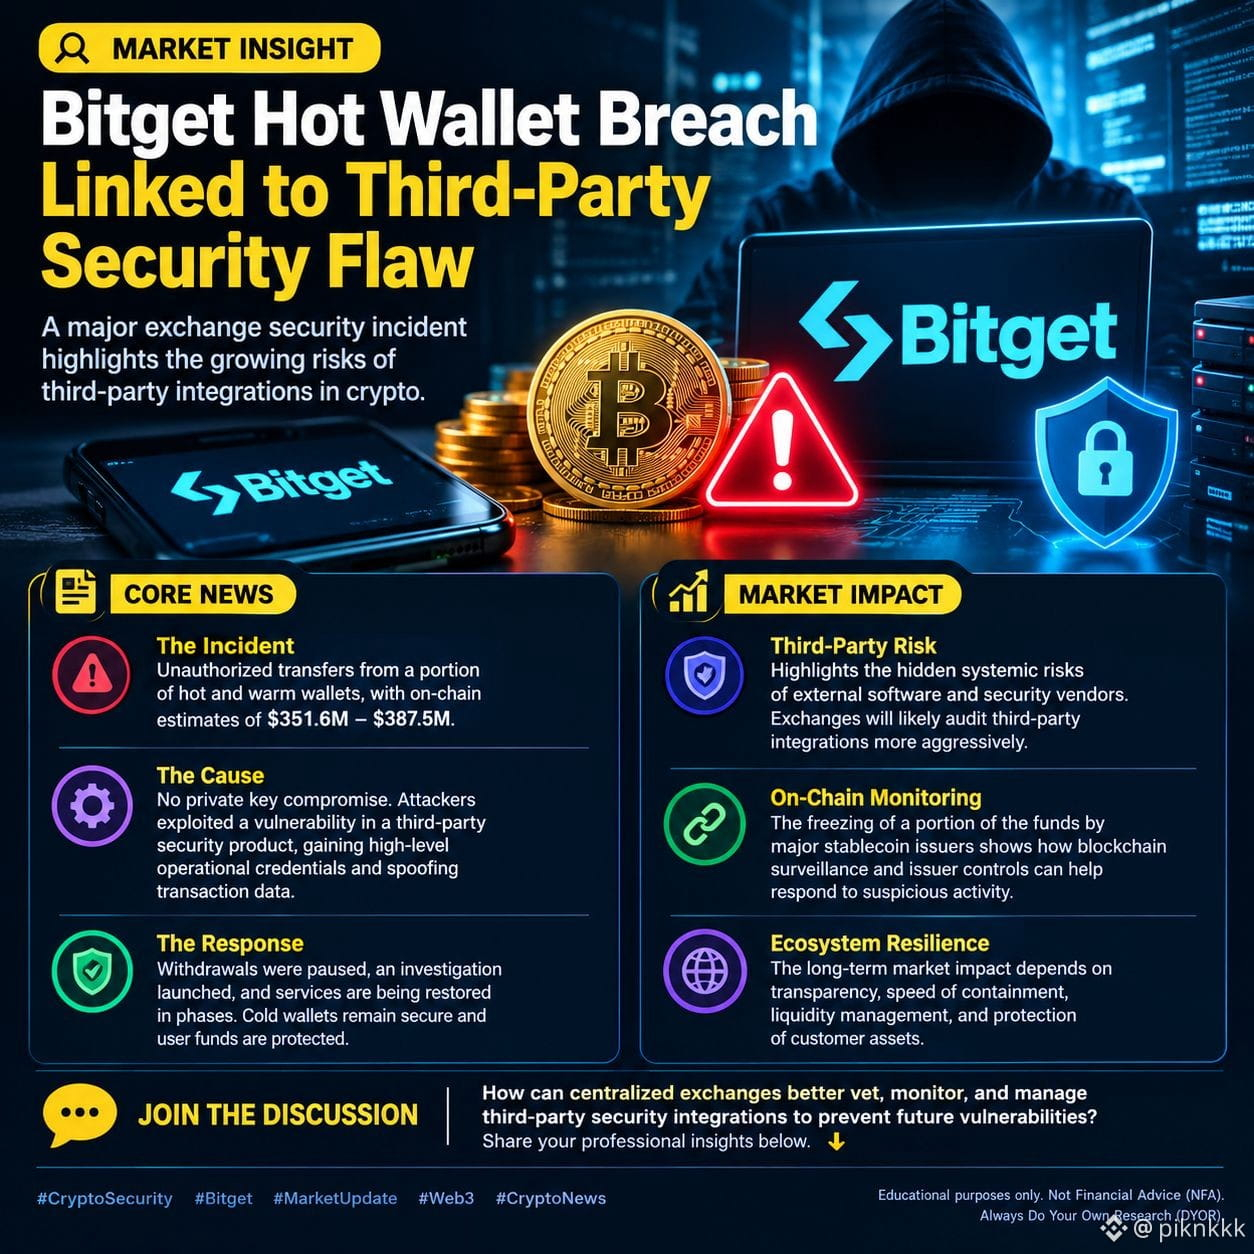
#bitgethotwalletbreachtiedtothirdpartysecurityflaw 🔍 Marktüberblick: Bitget-Breach im Zusammenhang mit Sicherheitslücke eines Drittanbieters
Ein aktueller Sicherheitsvorfall macht auf die entscheidenden, oft übersehenen Risiken des Managements von Drittanbieter-Anbietern im Ökosystem digitaler Assets aufmerksam.
📌 Kernews
• Vorfall: Bitget bestätigte unautorisierte Überweisungen aus Hot- und Warm-Wallets, wobei die On-Chain-Schätzungen zwischen 351,6 Mio. und 387,5 Mio. USD liegen.
• Ursache: Angreifer nutzten eine Sicherheitslücke in einem Drittanbieter-Sicherheitsprodukt in Bitgets Backend, um operative Zugangsdaten zu erhalten und Transaktionsdaten zu fälschen. Private Keys wurden nicht kompromittiert.
• Reaktion: Die Börse pausierte Auszahlungen, startete eine umfassende Untersuchung und begann mit einer schrittweisen Wiederaufnahme des Services. Cold Wallets bleiben vollständig gesichert und die Nutzerfonds sind geschützt.
📊 Markt-Auswirkungen
• Anbieter-Kontrolle: Das unterstreicht die systemischen Risiken externer Software-Abhängigkeiten und veranlasst Börsen, Audits von Drittanbieter-Integrationen zu beschleunigen.
• On-Chain-Compliance: Das schnelle Einfrieren gestohlener Mittel durch große Stablecoin-Emittenten zeigt die zunehmende Reife von Echtzeit-Monitoring-Protokollen.
• Widerstandsfähigkeit: Historisch gesehen haben isolierte Börsen-Breaches die Ausbreitung im Markt begrenzt, wenn die Plattform transparent handelt und Nutzerverluste abdeckt.
💬 Diskussion
Wie können zentrale Börsen Drittsicherheits-Integrationen besser prüfen und überwachen, um zukünftige Schwachstellen zu verhindern? Teile deine Erkenntnisse unten! 👇
#CryptoSecurity #Bitget #MarketUpdate #Web3 #CryptoNews
Dies dient nur zu Bildungszwecken. Keine Finanzberatung (NFA). Mach immer deine eigene Recherche (DYOR).
$KSM $STG $ZRO