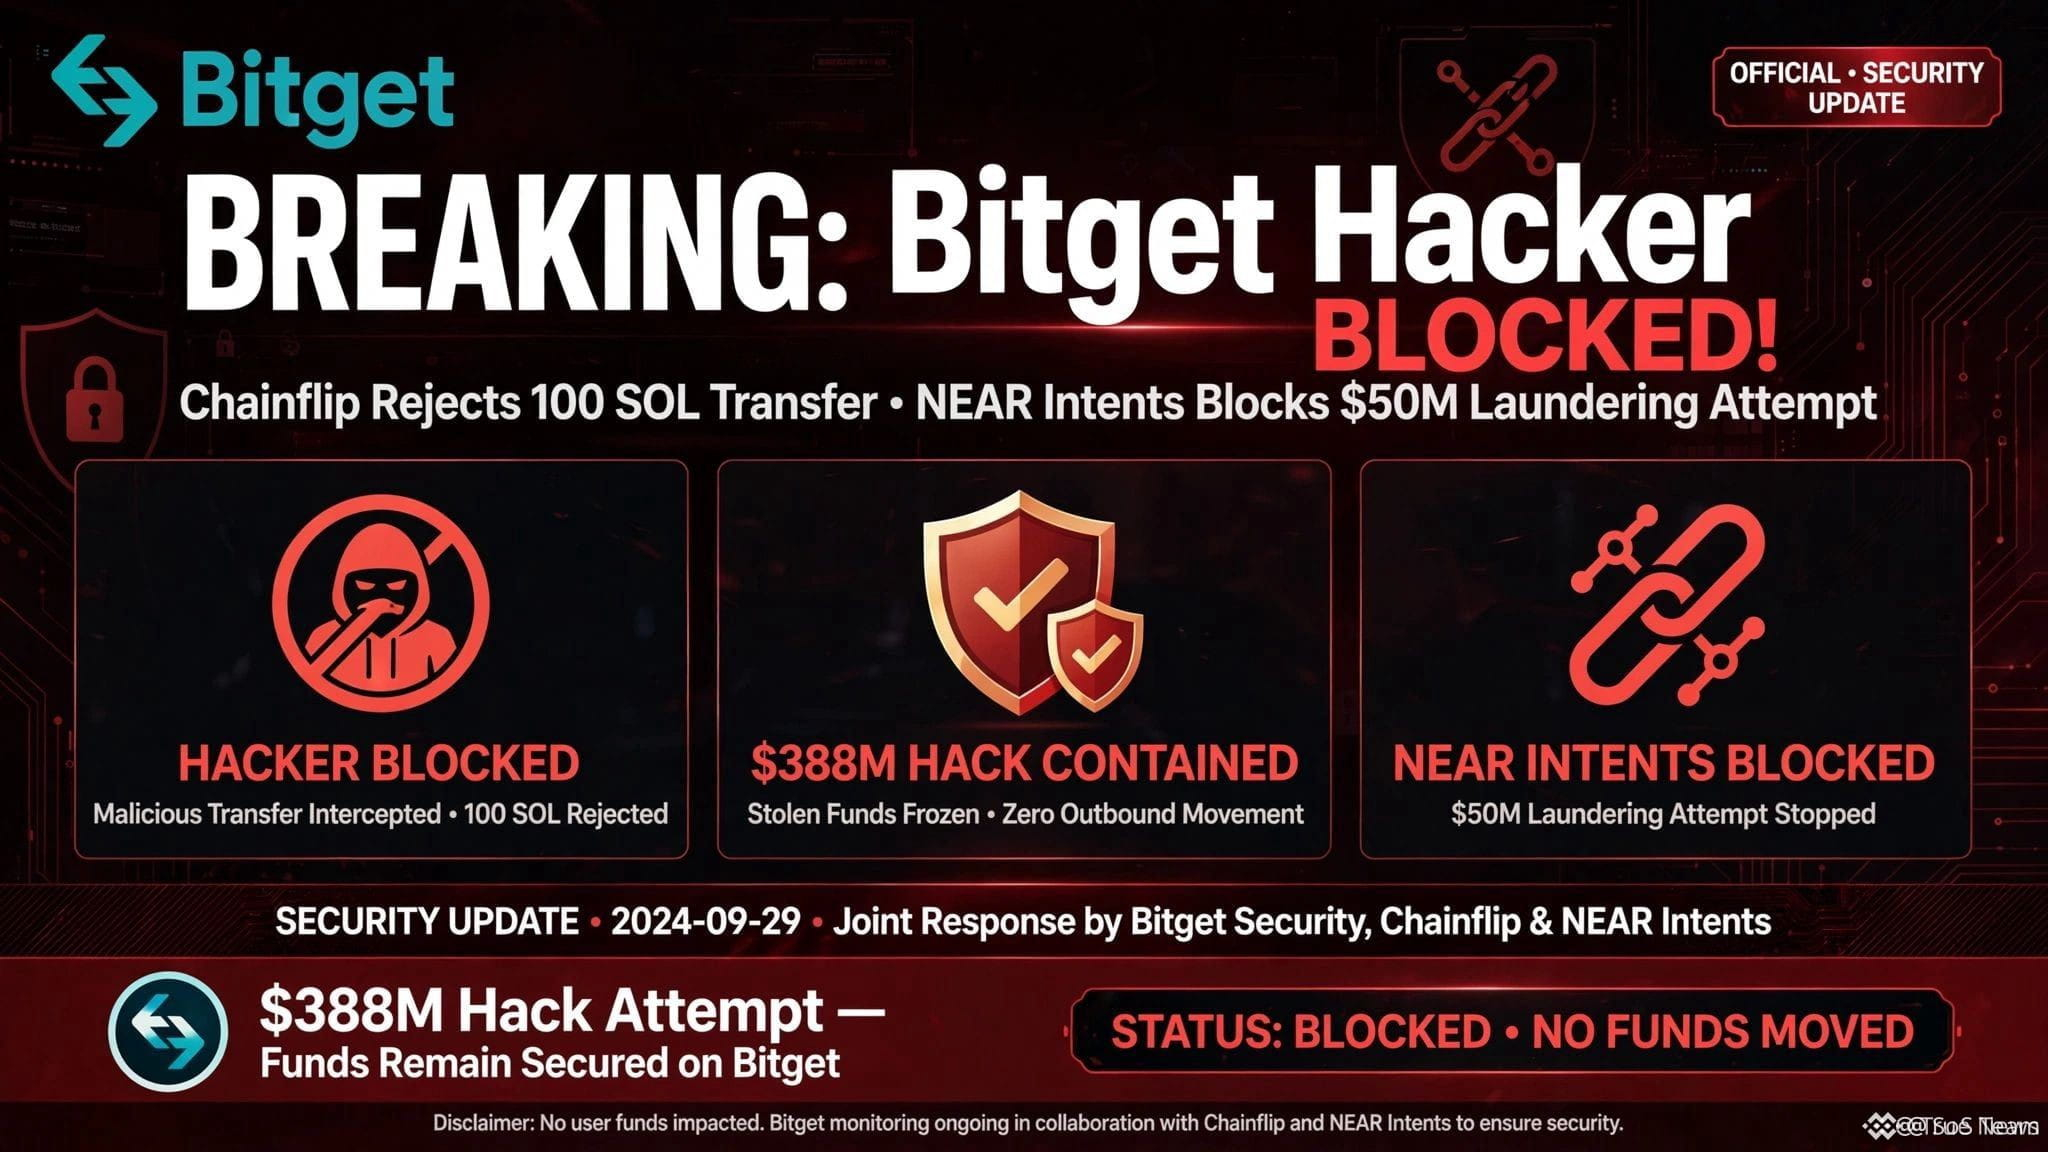
Tausende oder sogar Millionen an Krypto zu stehlen ist tatsächlich der leichtere Teil; sie auszuzahlen, ohne dabei das eigene Wallet einzufrieren, ist das, woran heute fast jeder Exploiter scheitert.
Die meisten Menschen gehen davon aus, dass gestohlene Gelder für immer in Mixern verschwinden, aber das Nachverfolgen „verschmutzter“ Geldflüsse ist heute schneller als je zuvor. Wenn du unwissentlich mit belasteten Liquiditätspools oder Bridge-Contracts interagierst, können deine eigenen sauberen Assets durch die bloße Verbindung als verdächtig markiert oder eingefroren werden.
Wenn man sich die On-Chain-Spuren rund um den jüngsten Vorfall ansieht, versuchte der Exploiter, Vermögenswerte über dezentrale Liquiditätsrouten zu verschieben, aber Analyseunternehmen und Stablecoin-Emittenten markierten die Wallet-Cluster nahezu sofort. Sobald belastetes $USDT oder gebridgte Tokens große Exit-Hubs berühren, werden Freeze-Kommandos ausgelöst, bevor ein einziges Off-Ramp-Order ausgeführt wird.
Selbst wenn man versucht, Gelder über Hochdurchsatz-Chains wie $SOL leaves umzuleiten, hinterlässt das eine dauerhafte, transparente Dokumentation, die Compliance-Bots in Echtzeit überwachen. Wenn zentrale Off-Ramps dichtmachen und die Bridge-Liquidität austrocknet, werden diese gestohlenen Millionen lediglich zu eingefrorenen Guthaben auf einem öffentlichen Ledger, die niemand anfassen wird.
Glaubst du, dass automatisiertes On-Chain-Blacklisting große Ausbeutungen irgendwann bedeutungslos machen wird, oder werden Angreifer weiterhin blinde Flecken finden?
#BitgetHackerFailsToMoveStolenFunds #SECChairWantsStockMarketsOnChain