#bitget黑客盗资转移被拒退回
Bitget 钱 ist nicht komplett weg – aber mach daraus kein Sicherheitsmuster
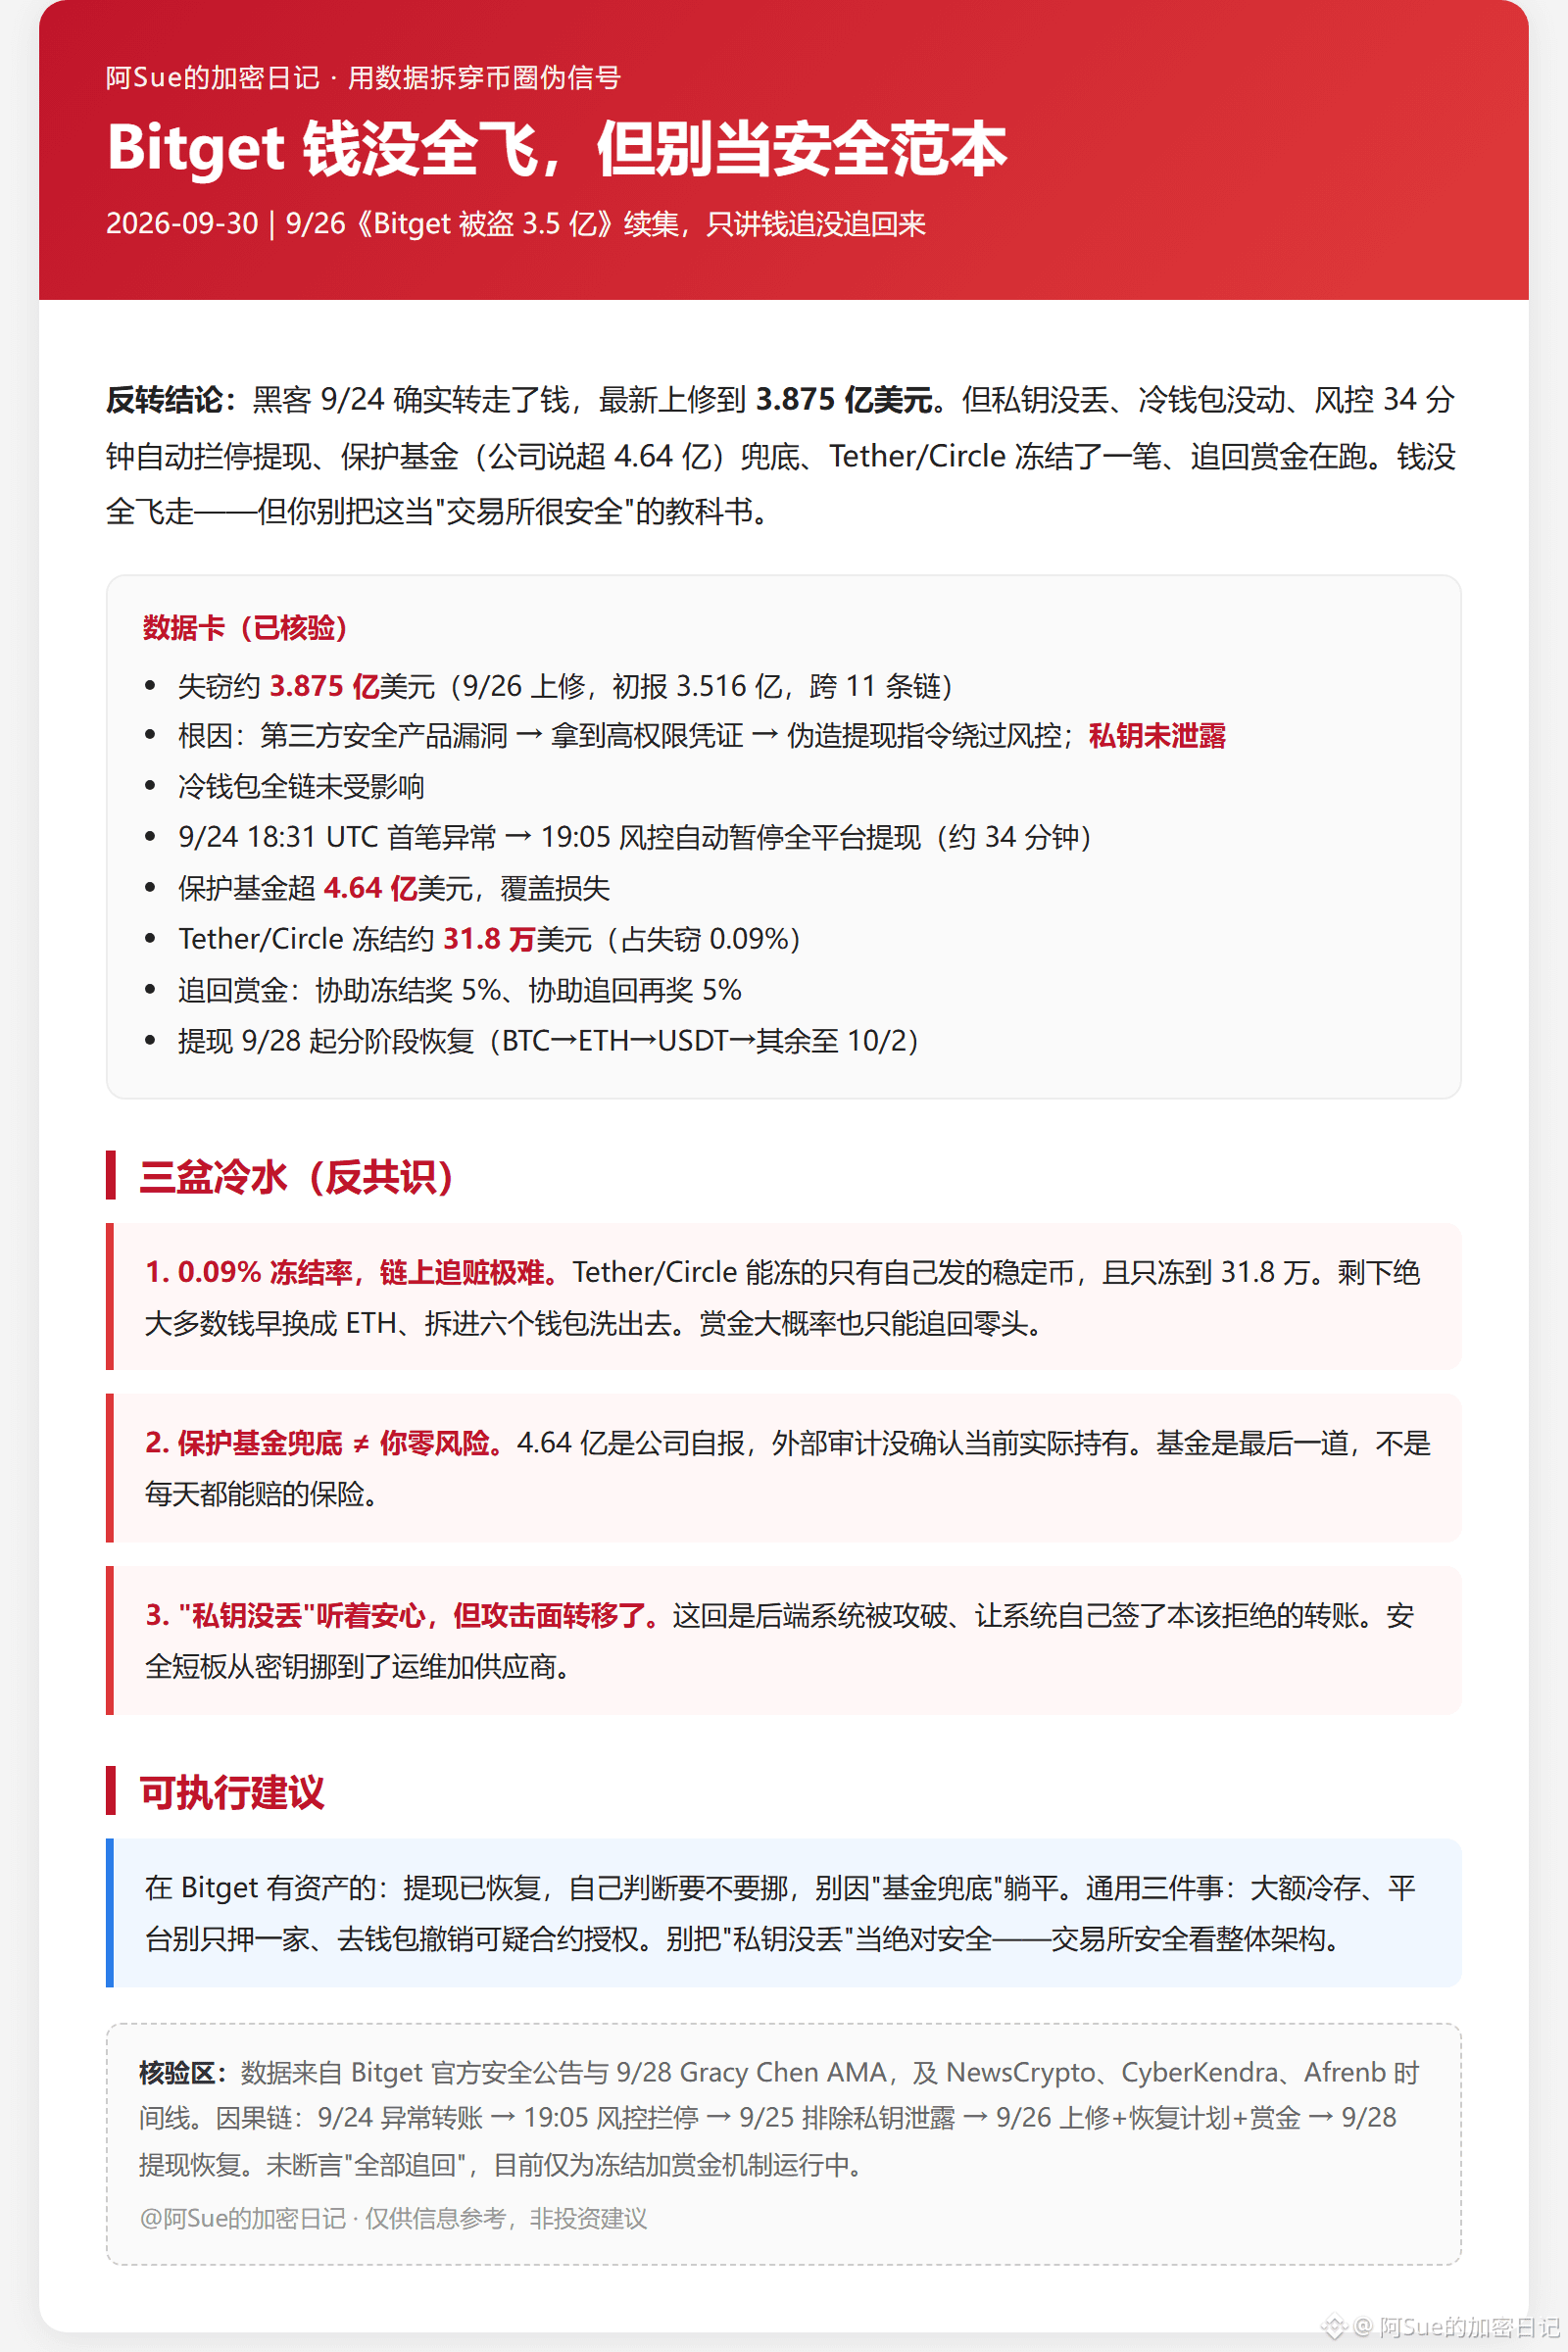
Die Hacker haben am 9/24 tatsächlich Geld abgezogen; der aktuelle Bericht wurde inzwischen auf 387,5 Mio. US-Dollar erhöht. Das ist aber nicht gleichbedeutend mit „die Börse ist einfach sicher abgehauen“: Der private Schlüssel wurde nicht entwendet, die Cold Wallet wurde nicht angerührt, das Risikomanagement hat nach 34 Minuten automatisch Auszahlungen gestoppt, der Schutzfonds (laut Unternehmen über 464 Mio.) federt ab, außerdem haben Tether/Circle eine Position eingefroren, und Rückholprämien laufen an. Das Geld ist nicht vollständig „weggeflogen“ – aber nimm es nicht als Lehrbuch dafür, dass „Börsen sehr sicher sind“.
Daten:
Gestohlen ca. 387,5 Mio. (am 9/26 auf 387,5 Mio. nach oben korrigiert; vorherige Meldung 351,6 Mio.; über 11 Chains hinweg); Ursache vermutlich: Angreifer nutzten eine Schwachstelle in einem Drittanbieter-Sicherheitsprodukt, um hoch privilegierte Zugangsdaten zu erhalten, fälschten Auszahlungsanweisungen, um die Risikokontrolle zu umgehen – der private Schlüssel wurde nicht geleakt; Cold Wallet blieb über alle Chains hinweg unbeeinträchtigt; erste Auffälligkeit am 9/24 18:31 UTC; 19:05 stoppte das Risikomanagement automatisch Auszahlungen auf der gesamten Plattform (ca. 34 Minuten); Schutzfonds über 464 Mio. deckt den Verlust; Tether/Circle fror ca. 318.000 US-Dollar ein (0,09% des gestohlenen Betrags); Rückholprämie: Unterstützung beim Einfrieren der Belohnung um 5%, sowie Unterstützung bei der Rückerlangung und einer weiteren Prämie um 5%; Auszahlungen ab 9/28 stufenweise wiederhergestellt (BTC→ETH→USDT→der Rest bis 10/2); Unabhängige Nachverfolgung durch Mandiant + SlowMist.
Drei Schuss kaltes Wasser.
Erstens: Die 0,09% Quote der eingefrorenen Gelder zeigt, wie schwer es ist, on-chain Vermögenswerte zurückzuholen. Tether/Circle kann auf Vertragsebene nur die von ihnen selbst ausgegebenen Stablecoins einfrieren – und nur bis zu 318.000 US-Dollar. Der Großteil der restlichen Gelder wurde sehr wahrscheinlich früh in ETH umgetauscht und in sechs Wallets verteilt, um ausgewaschen zu werden. Die Prämie lässt sich daher sehr wahrscheinlich nur teilweise zurückholen.
Zweitens: Ein Schutzfonds als Auffangnetz heißt nicht, dass du ein Nullrisiko hast. 464 Mio. sind die Eigenangabe des Unternehmens; eine externe Prüfung hat die tatsächlich derzeit gehaltenen Mittel nicht bestätigt. Der Fonds ist die letzte Sicherung – keine Versicherung, die jeden Tag automatisch zahlt.
Drittens: „Der private Schlüssel wurde nicht gestohlen“ klingt beruhigend, aber die Angriffsfläche wurde verlagert. Diesmal wurden nicht die Schlüssel geklaut, sondern das Backend-System wurde kompromittiert, sodass sich das System selbst unterschrieb, was eigentlich abgelehnt werden sollte. Die Sicherheitslücke wandert von den Schlüsseln hin zu Betrieb und Lieferanten. Du beobachtest die Seed/Passphrase – der Hacker beobachtet die Schwachstelle beim Dienstanbieter.
Empfehlungen.
Wenn du Vermögenswerte bei Bitget hast: Auszahlungen sind wiederhergestellt – entscheide selbst, ob du umschichten willst, und „ruhen“ solltest du nicht wegen „Schutzfonds als Auffang“. Allgemein drei Dinge: Große Beträge in Cold Storage, nicht alles auf eine Plattform setzen, und in deiner Wallet verdächtige Vertragsautorierungen zurückziehen (bei Problemen mit Bitget Wallet wurde Nutzern empfohlen, temporär solche Genehmigungen zu entziehen). Verlass dich nicht darauf, dass „der private Schlüssel nicht verloren ging“ gleichbedeutend mit absoluter Sicherheit ist; „Sicherheit der Börse“ beurteilst du anhand der gesamten Architektur.