🚨 Über 12,4 Mio. $XRP geleert: Was uns der D'CENT Wallet-Einbruch über Schlüsselsicherheit lehrt
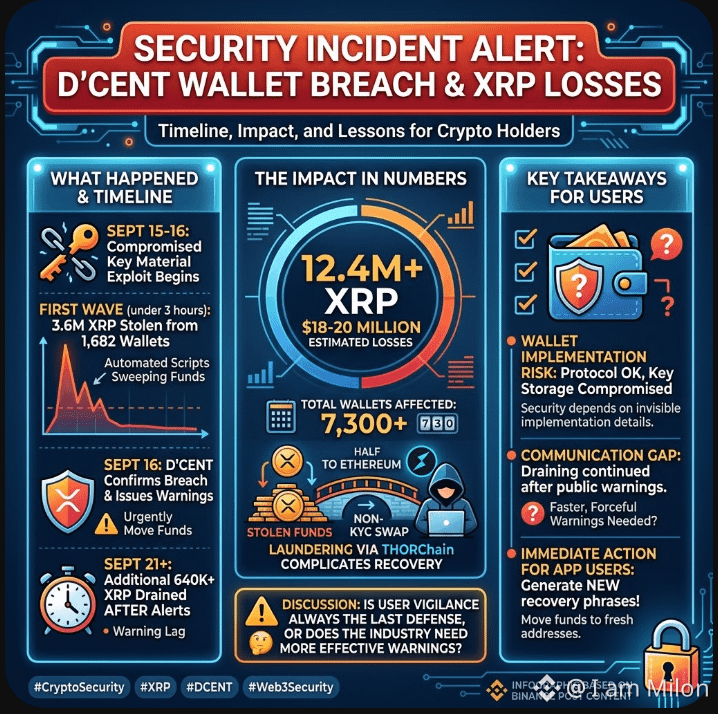
Ein großer Vorfall, der den südkoreanischen Anbieter D’CENT App Wallet betrifft, hat kürzlich gezeigt, wie Angreifer über 12,4 Millionen XRP (im Wert von rund 18–20 Millionen USD) aus 7.300+ kompromittierten Wallets abgegriffen haben.
Der erschreckendste Teil? Die Ausblutung ging noch Tage weiter, nachdem öffentliche Warnungen ausgesprochen worden waren.
📉 Aufschlüsselung des Vorfalls
Der erste Exploit: Angreifer kompromittierten private Schlüsselmaterialien und nutzten gültige kryptografische Signaturen, um nicht autorisierte Transaktionen auszuführen. Auf dem XRP Ledger selbst wurde kein Fehler gefunden.
Die erste Welle: Am 15.–16. September fegten automatisierte Skripte und gezielte manuelle Abflüsse 3,6 Mio. XRP von 1.682 Wallets in weniger als 3 Stunden.
Die verzögerte Auswirkung: Obwohl am 16. September öffentliche Hinweise darauf hinwiesen, dass Nutzer Gelder migrieren sollen, wurden nach dem 21. September mehr als 640.000 zusätzliche XRP gestohlen. Bis zum 25. September überstiegen die gesamten Verluste 12,4 Mio. XRP.
Die Geldwäsche-Route: Etwa die Hälfte der gestohlenen Gelder wurde über THORChain per Ethereum umgeleitet, um die Prüfspur durch nicht-KYC-übergreifende Cross-Chain-Swaps zu verschleiern.
🔑 Wichtige Erkenntnisse für Krypto-Besitzer
Umsetzung ist entscheidend: Ein Blockchain-Protokoll kann zu 100% sicher sein, aber das Key-Management auf Wallet-Ebene und die Software-Implementierung bleiben anfällige Angriffsvektoren.
Kommunikationslücke: Öffentliche Bekanntmachungen bewegen sich oft langsamer als automatisierte Drain-Skripte. Nicht alle Nutzer prüfen täglich Sicherheitswarnungen, sodass unmigrierte Wallets noch lange nach Entdeckung eines Exploits ungeschützt bleiben.
Sofortiges Handeln erforderlich: D'CENT hat alle App-Wallet-Nutzer angewiesen, umgehend neue Seed-Phrasen zu generieren und die verbleibenden Guthaben auf frische Adressen zu übertragen.
💬 Diskussion:
Wenn Warnungen mitten im Einbruch Nutzer nicht rechtzeitig erreichen, sollten Plattformen Protokoll- oder Mechanismen zur Sperrung auf Protokollebene implementieren (falls dezentrale Strukturen das erlauben), oder ist die Wachsamkeit der Nutzer stets die letzte Verteidigungslinie?
Teile deine Gedanken unten! 👇
#CryptoSecurity #XRP #DCENT #Binance #Web3Security
Ein großer Vorfall, der den südkoreanischen Anbieter D’CENT App Wallet betrifft, hat kürzlich gezeigt, wie Angreifer über 12,4 Millionen XRP (im Wert von rund 18–20 Millionen USD) aus 7.300+ kompromittierten Wallets abgegriffen haben.
Der erschreckendste Teil? Die Ausblutung ging noch Tage weiter, nachdem öffentliche Warnungen ausgesprochen worden waren.
📉 Aufschlüsselung des Vorfalls
Der erste Exploit: Angreifer kompromittierten private Schlüsselmaterialien und nutzten gültige kryptografische Signaturen, um nicht autorisierte Transaktionen auszuführen. Auf dem XRP Ledger selbst wurde kein Fehler gefunden.
Die erste Welle: Am 15.–16. September fegten automatisierte Skripte und gezielte manuelle Abflüsse 3,6 Mio. XRP von 1.682 Wallets in weniger als 3 Stunden.
Die verzögerte Auswirkung: Obwohl am 16. September öffentliche Hinweise darauf hinwiesen, dass Nutzer Gelder migrieren sollen, wurden nach dem 21. September mehr als 640.000 zusätzliche XRP gestohlen. Bis zum 25. September überstiegen die gesamten Verluste 12,4 Mio. XRP.
Die Geldwäsche-Route: Etwa die Hälfte der gestohlenen Gelder wurde über THORChain per Ethereum umgeleitet, um die Prüfspur durch nicht-KYC-übergreifende Cross-Chain-Swaps zu verschleiern.
🔑 Wichtige Erkenntnisse für Krypto-Besitzer
Umsetzung ist entscheidend: Ein Blockchain-Protokoll kann zu 100% sicher sein, aber das Key-Management auf Wallet-Ebene und die Software-Implementierung bleiben anfällige Angriffsvektoren.
Kommunikationslücke: Öffentliche Bekanntmachungen bewegen sich oft langsamer als automatisierte Drain-Skripte. Nicht alle Nutzer prüfen täglich Sicherheitswarnungen, sodass unmigrierte Wallets noch lange nach Entdeckung eines Exploits ungeschützt bleiben.
Sofortiges Handeln erforderlich: D'CENT hat alle App-Wallet-Nutzer angewiesen, umgehend neue Seed-Phrasen zu generieren und die verbleibenden Guthaben auf frische Adressen zu übertragen.
💬 Diskussion:
Wenn Warnungen mitten im Einbruch Nutzer nicht rechtzeitig erreichen, sollten Plattformen Protokoll- oder Mechanismen zur Sperrung auf Protokollebene implementieren (falls dezentrale Strukturen das erlauben), oder ist die Wachsamkeit der Nutzer stets die letzte Verteidigungslinie?
Teile deine Gedanken unten! 👇
#CryptoSecurity #XRP #DCENT #Binance #Web3Security