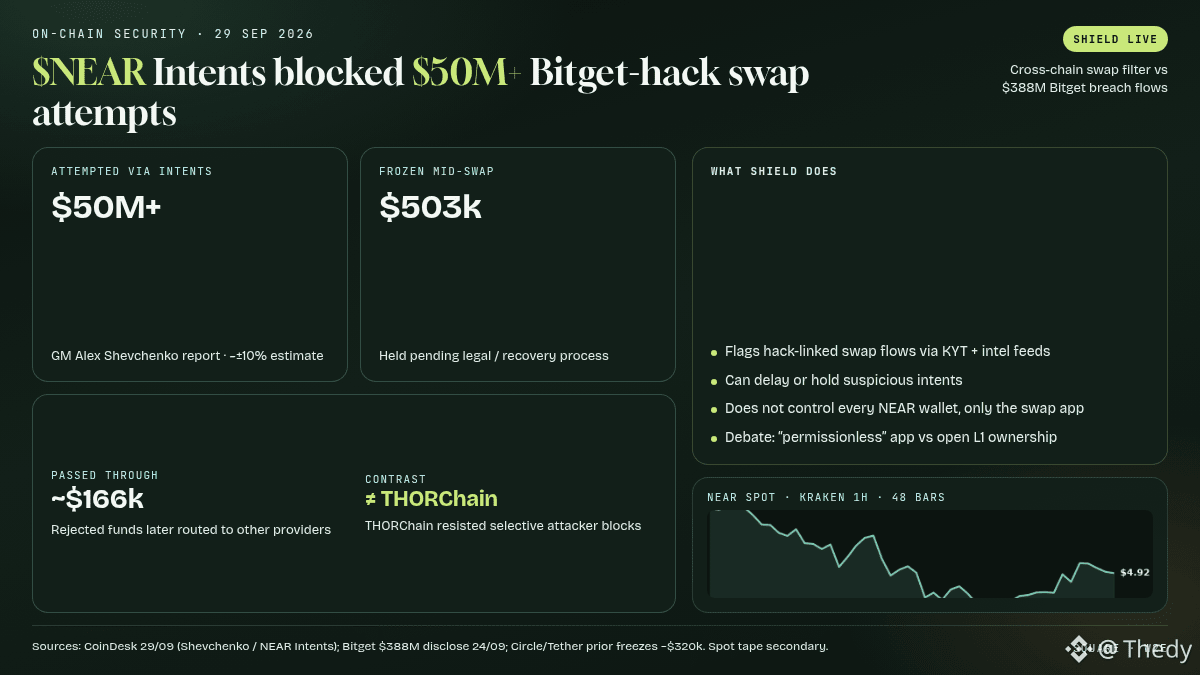
$NEAR Intents sperrte über 50 Mio. $ an Swap-Versuchen im Zusammenhang mit dem Bitget-Hack.
Fakten (CoinDesk 29.09., Bericht von GM Alex Shevchenko):
• Mehr als 50 Mio. $ an Flüssen, die mit dem Bitget-Diebstahl zusammenhingen (~388 Mio. $ laut Meldung vom 24.09.), versuchten, über NEAR Intents zu laufen
• Das SHIELD-System blockierte den Großteil; ~503 Tsd. $ wurden im laufenden Swap eingefroren
• Etwa 166 Tsd. $ kamen dennoch durch; die abgelehnten Gelder wurden anschließend anderweitig weitergeleitet (Schätzung ±10 %)
• Im Gegensatz zu THORChain, das die selektive Sperrung angreifender Adressen verweigerte
• Erinnerung: Circle und Tether hatten bereits ~320 Tsd. $ an mit dem Leck verbundenen Stables eingefroren
Einordnung: Die Debatte lautet nicht „NEAR zensiert die Chain“. Intents ist eine Cross-Chain-Swap-App mit KYT-Filtern. Illia Polosukhin ordnet das so ein: permissionless = besitzen, übertragen oder auf dem L1 ohne Erlaubnis bereitstellen, nicht die Pflicht für jede App, jeden einzelnen Stream zu behandeln. Offene Frage auf Prozess-Ebene: Wer autorisiert die Freigabe der eingefrorenen Gelder, und welche Rechtsmittel gibt es bei einem Fehlalarm.
Szenarien:
1. Rückerlangung über legale Kanäle Bitget / Strafverfolgungsbehörden: die ~503 Tsd. $ fließen in einen Erstattungsprozess
2. Die Kontroverse „permissionless“ belastet die Intents-Erzählung, ohne das Volumen zu brechen (~100 Mio. $+/Tag, von Shevchenko genannt)
3. Die Angreifer umgehen über andere Bridges/Swaps mit weniger strengen Filtern (bereits nach der Zurückweisung beobachtet)
Spot (Kraken ~17:05 UTC): $NEAR ~4,93 $, (+2 % 24h), $BTC ~83,1k, Fear & Greed 73.
Bevorzugen Sie Apps, die Beute aus Hacks gezielt filtern, oder eine Neutralität wie bei THORChain um jeden Preis?
#NEAR #Crypto #Security