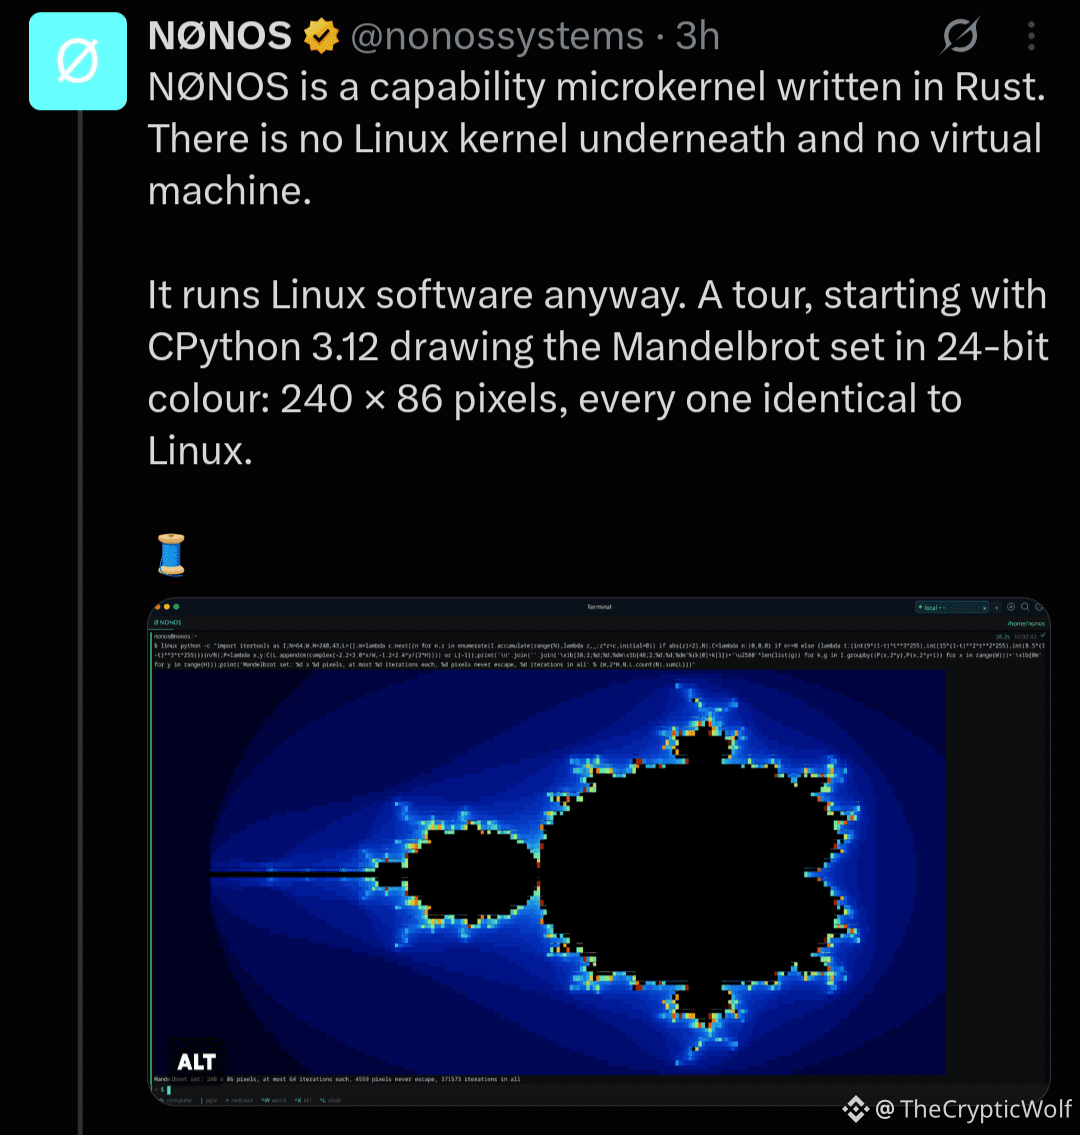
Je besser ich verstehe, was NØNOS tatsächlich baut, desto bullischer werde ich in Bezug auf $NOX. Was du hier siehst, ist mehr als nur eine Ansammlung von Programmen, die in einem Terminal laufen. NØNOS zeigt, dass ein grundlegend anderer Ansatz für das Computing möglich ist. Es kann bekannte Linux-Software ausführen, ohne tatsächlich auf Linux aufgebaut zu sein oder sich auf eine virtuelle Maschine zu stützen. Stell dir das so vor: Anstatt jedem Programm die Schlüssel zum ganzen Haus zu geben, gibt NØNOS jedem Programm nur die Schlüssel, die es wirklich braucht. Der Kernel fungiert als Sicherheits-Checkpoint/Steuerstelle. Programme können ihre Aufgabe erfüllen, ohne automatisch Zugriff auf alles in ihrer Umgebung zu erhalten. Was diese Demonstration besonders interessant macht, ist, dass sie nicht nur über das Konzept sprechen, sondern echte Software damit durchlaufen lassen und die Ergebnisse zeigen. Eine andere Grundlage für das Computing, von Grund auf aufgebaut rund um Isolation, Privatsphäre, Kontrolle und Verifikation.


Veröffentlichen
Haftungsausschluss: Enthält Meinungen von Drittanbietern. Keine Beratung. Binance AI wird ohne Gewähr bereitgestellt. Siehe AGB.