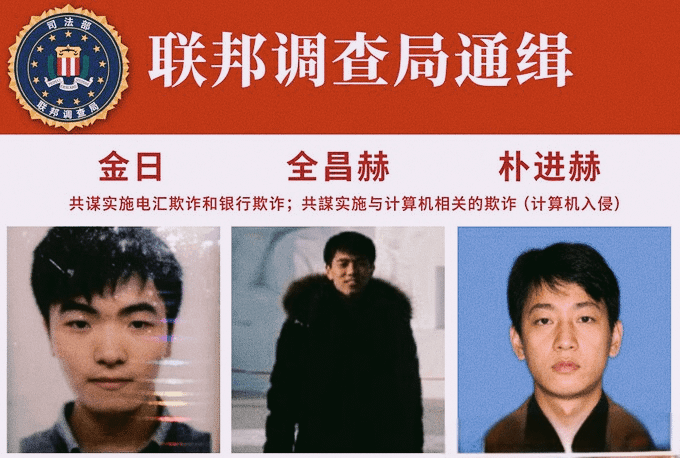
$NMR $XLM Drei Namen – und die weltweiten Börsen können nicht schlafen. Auf der FBI-Fahndungsliste steht eine Organisation, die so arbeitet.
Ab dem 11. Lebensjahr werden in Nordkorea Auswahl und Ausbildung gestartet. Sie beherrschen Systemdurchdringung und Social Engineering und gelten als Elite-Hacker-Einheit, die vom US-Justizministerium als „mit Mitgliedern nordkoreanischer Militärorganisationen in Verbindung stehend“ eingestuft wird. Ihre „Erfolgsbilanz“:
Bybit: 1,5 Milliarden USD
Ronin Bridge: 625 Millionen USD
Bitget: 350 Millionen USD
DMM Bitcoin: 308 Millionen USD
KelpDAO: 292 Millionen USD
Drift: 285 Millionen USD
WazirX: 235 Millionen USD
Harmony Bridge: 100 Millionen USD
Atomic Wallet: 100 Millionen USD
Alphapo: 60 Millionen USD
Stake: 41 Millionen USD
In Summe etwa 4 Milliarden USD.
Was bedeutet das für normale Halter?
Bei dem Bybit-Angriff haben die Hacker nicht den On-Chain-Vertrag geknackt, sondern sich über die Lieferkette eingeschleust, die Safe{Wallet}-Benutzeroberfläche manipuliert und die Multi-Signature-Unterzeichner dazu verleitet, einen bösartigen Vertrag freizugeben. Das heißt: Das, was du als „normale Handelsoberfläche“ siehst, ist möglicherweise gar nicht mehr dieselbe wie zuvor.
Die Lektion aus Harmony Bridge und Ronin Bridge ist ähnlich: Die Verifikationsknoten der Cross-Chain-Brücken wurden zur schwächsten Stelle der gesamten On-Chain-Kette. Ronin wurde ausgehoben, weil die privaten Schlüssel von fünf Verifizierern abgegriffen wurden.
Gemeinsamkeiten dieser Angriffe: kein Frontalangriff – sie suchen sich gezielt die Vertrauenslücken im Ökosystem.
Was kannst du als Nutzer tun?
🔹 Große Vermögenswerte mit Hardware-Wallets sichern und vor jeder Unterschrift jede einzelne Vertrags-Interaktion mit bloßem Auge genau prüfen
🔹 Cross-Chain-Brücken möglichst kleinteilig nutzen – nicht große Vermögenswerte lange im Bridge-Vertrag parken
🔹 Keine „Recruiting“-Links und „Meeting-Tools“-Installationspakete anklicken, die aus unbekannter Quelle stammen – Lazarus tarnt sich am besten als „Recruiter“ und versteckt bösartigen Code in der Toolchain für Entwickler
Binance investiert kontinuierlich in Sicherheitsmaßnahmen, doch der erste Verantwortliche für die On-Chain-Sicherheit ist am Ende der Inhaber selbst.
Wie verwaltest du normalerweise deine On-Chain-Vermögenswerte? Schreib es in die Kommentare 👇
#WriteToEarn #CryptoNews #CryptoSecurity #区块链安全 #BinanceSquareTalks