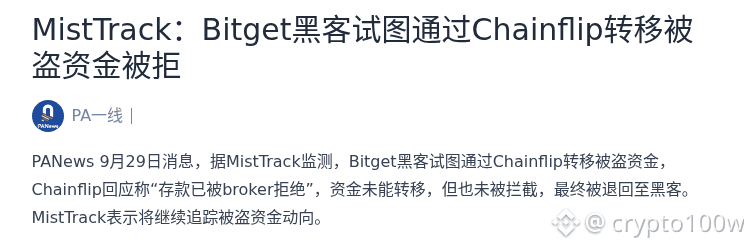
Bitget-Hacker wollten Chainflip als „Brücke“ nutzen, doch ein Broker lehnte ab.
PANews vom 29. September: Laut den von MistTrack vorgenommenen Überwachungen konnte mit den gestohlenen Mitteln keine Cross-Chain-Übertragung abgeschlossen werden. Außerdem wurde sie auf Protokoll-Ebene nicht direkt blockiert; am Ende wurden die Gelder an die Hacker-Adresse zurückgespielt. Die schlechte Nachricht für Handelsplattformen und Cross-Chain-Infrastruktur lautet: Verdächtige Gelder fließen weiterhin. Die gute Nachricht ist: Dieses Mal ist es nicht gelungen, sie erfolgreich herauszuwaschen.
Als Nächstes lassen sich zwei Punkte beobachten: Ob MistTrack die Verfolgung dieser Gelder weiter fortsetzt und ob Bitget einen vollständigeren Stand der getroffenen Maßnahmen offenlegt. Auch Chainflip könnte seine Risiko-/Kontroll-Grenzen bezüglich verdächtiger Geldströme weiter erläutern. Worauf achten Sie mehr: darauf, ob die Gelder abgefangen wurden, oder darauf, ob sie später über einen anderen Weg erneut verteilt werden?
Abbildung 1: Bitget-Hacker transferieren Gelder – Chainflip lehnt ab · Quelle: Ausschnitt der Seite
Bildquelle: https://www.panewslab.com/zh/articles/01a0eb20-432d-7160-b5c5-029357f9620c