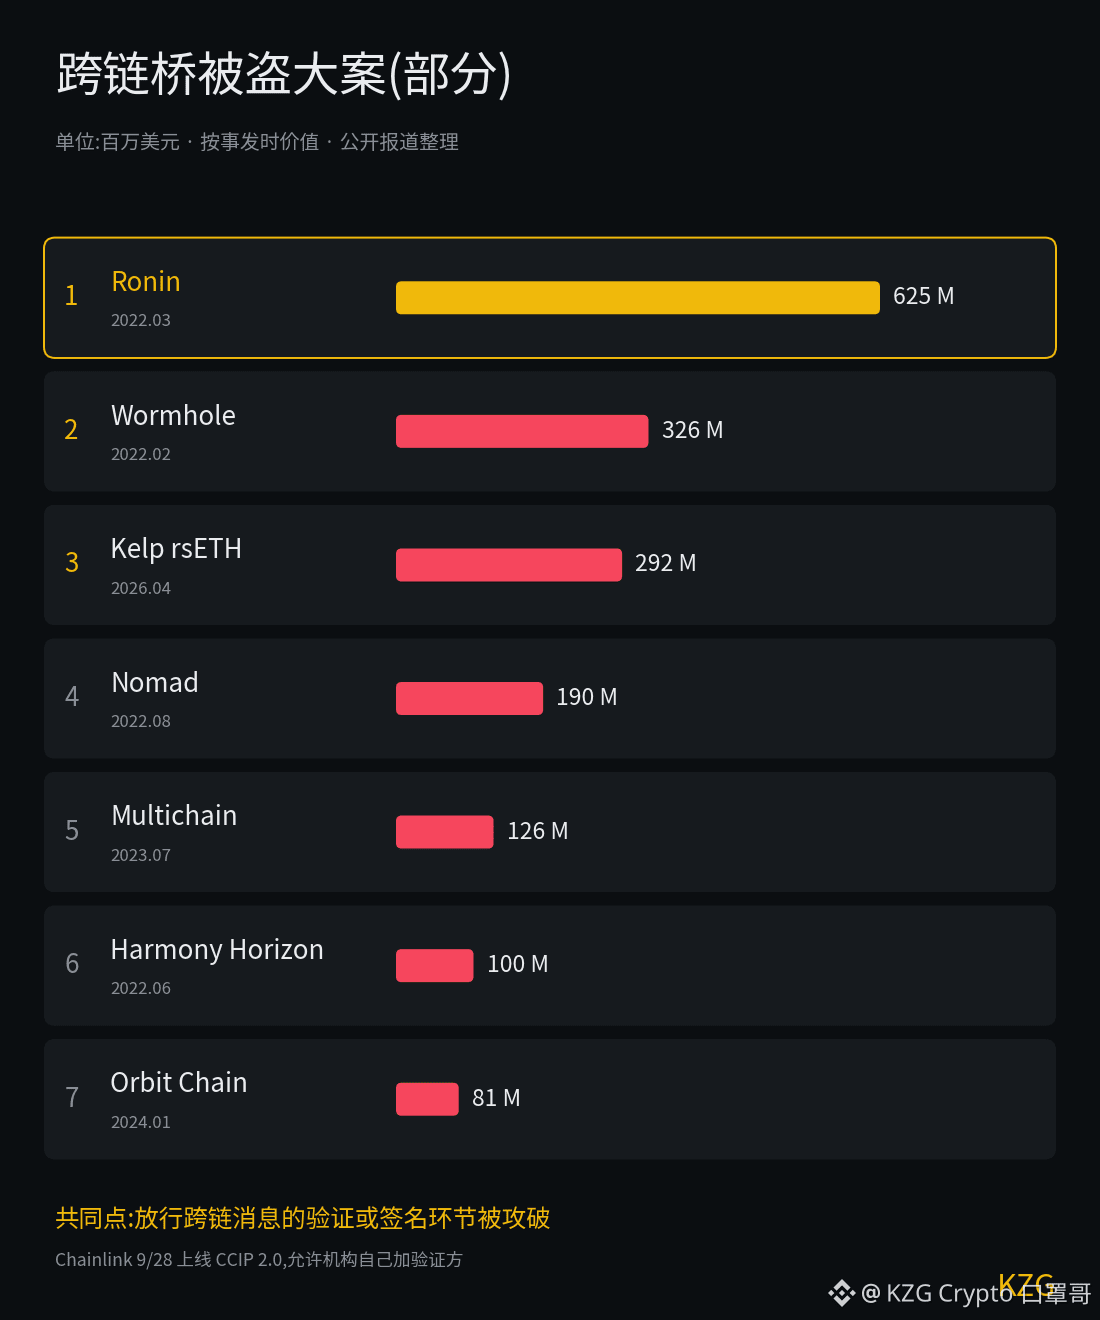
Kettenübergreifende Brücken (Cross-Chain Bridges) gehören zu den wichtigsten Infrastrukturen, die in der Krypto-Welt am häufigsten ausgeraubt werden. Ich habe einige große Fälle nach Höhe des Schadensbetrags sortiert.
Ronin mit 625 Millionen US-Dollar liegt auf Platz eins, Wormhole mit 326 Millionen US-Dollar auf Platz zwei, und Kelp rsETH (Stand April dieses Jahres) mit 292 Millionen US-Dollar auf Platz drei.
Allen diesen Ereignissen ist gemeinsam, dass die Phase, die die Cross-Chain-Nachrichten freigibt, angegriffen wurde: gestohlene private Schlüssel, Schwachstellen bei der Signaturprüfung oder zu wenige Verifizierer.
Chainlink hat gestern mit CCIP 2.0 ein Update veröffentlicht. Die Idee dahinter ist, dass institutionelle Akteure selbst noch eine zusätzliche Ebene der Verifizierung ergänzen.
Die Zahlen in der Grafik entsprechen dem Wert zum Zeitpunkt des jeweiligen Vorfalls. Sie stammen aus öffentlich zugänglichen Berichten; bitte speichere die Grafik als Nachschlagequelle.
$LINK $ETH Wenn man einen weiteren Verifizierer hinzufügt – kann das den nächsten Angriff in der Größenordnung von 200 Millionen US-Dollar abwehren?