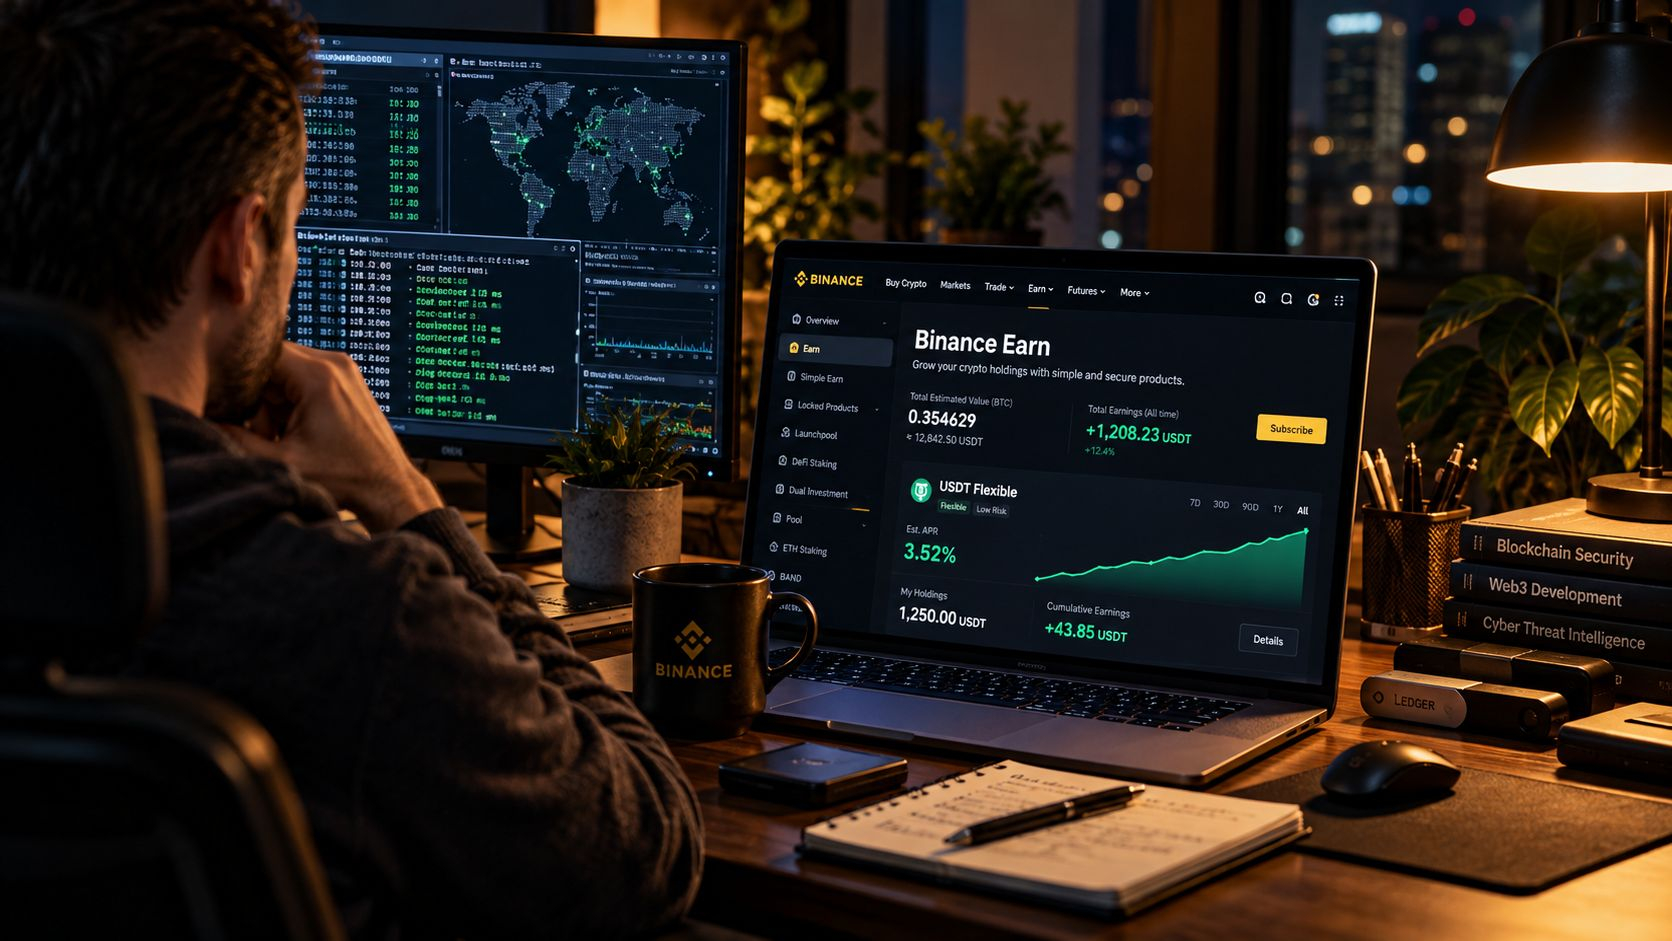
Das Signal des Netzwerkmonitors auf dem zweiten Bildschirm hat mich buchstäblich im Sessel erstarren lassen: Ein unbekannter Prozess hat gerade einen verdächtigen ausgehenden POST-Request an einen verschlüsselten externen Server gesendet.
Ich arbeite von zu Hause aus auf eigene Rechnung: Ich erforsche neue Web3-Netzwerke, teste Bridges, stelle Nodes ein und jage Transaktionen durch Testprotokolle. Um die Routine zu automatisieren – Daten sammeln aus Blockchain-Explorern oder Antworten von RPC-Nodes prüfen – arbeitest du ständig mit Open-Source-Code. Dutzende externer Repositories auf GitHub, Erweiterungspakete, Hilfsbibliotheken.
An diesem Abend hatte ich es eilig, ein Script für den Start eines neuen Testnetzes einzurichten. Um zwei Stunden Zeit zu sparen, zog ich ein Open-Source-Modul zur Datenanalyse vom externen Entwickler nach.
Das war ein klassischer Supply-Chain-Angriff, vor dem alle Entwickler weltweit Angst haben.
In ein auf den ersten Blick harmloses Modul wurde ein schädliches Script eingeschleust. Es entpackte sich unauffällig im Hintergrund und versuchte, aus dem System alles herauszuziehen, an das es herankam: Speicher-Dumps des Browsers, Konfigurationsdateien .env und private Keys von Hot-Wallets, die im System gespeichert waren.
Das Blut erstarrte in den Adern. Wer mit Code in der Krypto-Welt arbeitet, kennt diesen panischen Krampf im Magen: nur ein Tausendstel einer Sekunde — und du begreifst, dass gerade deine Arbeitsstation geknackt wurde.
Doch schon eine Minute später kam statt der Panik ein erstaunliches Gefühl von Kontrolle.
Die Hacker bekamen exakt nichts: ein paar leere Testadressen mit kopierten Resten, genug nur für Testgas. Meine echten Ersparnisse — die angesammelten Belohnungen aus vergangenen Projekten und der finanzielle Sicherheitsnotgroschen — befanden sich nicht einmal ansatzweise auf dem Arbeitsrechner.
Sie schliefen zuverlässig hinter gepanzerten Türen von Binance Earn.
Dieser Vorfall wurde meine wichtigste technische Regel: Der Forschungsrechner muss jederzeit als potenziell kompromittiert betrachtet werden, und das Kapital muss in einem isolierten Bereich leben.
Der Abschnitt Earn war für mich absolute finanzielle Firewallsicht:
Volständige Abschottung von schädlichem Code: Wie viele rohe Bibliotheken oder Tests ich auch auf dem lokalen Rechner starte, kein Infostealer, kein Trojaner und kein bösartiger Smart Contract hat physisch Zugriff auf das Deposit.
Das Kapital arbeitet im Autopilot-Modus: Statt mit Hot-On-Chain-Wallets ein Risiko einzugehen, erzeugen die Ersparnisse täglich stabile Einnahmen in Simple Earn und decken die Kosten für Abonnements, Server und Infrastruktur.
Flexibilität und dosierte Kontrolle: Wenn ich Geld für bestimmte Tests oder die Bezahlung von Gebühren brauche, überweise ich mit einem Klick genau den notwendigen kleinen Betrag auf das Arbeits-Wallet — und lasse den Großteil des Kapitals in absoluter Sicherheit.
Wahre Cyberhygiene in Web3 ist keine Illusion, dass du nie einen Fehler machst. Es ist der Aufbau eines Systems, in dem selbst ein folgenschwerer Codefehler dein Kapital nicht wegnehmen kann.
Während meine Terminals fremden, rohen Code auf Stabilität prüfen, bringen meine Finanzen ganz leise neuen Gewinn in sicherem Hafen.
#BinanceEarn #Web3Безпека #КриптоДослідження #ПасивнийДохід #ФінансоваДисципліна