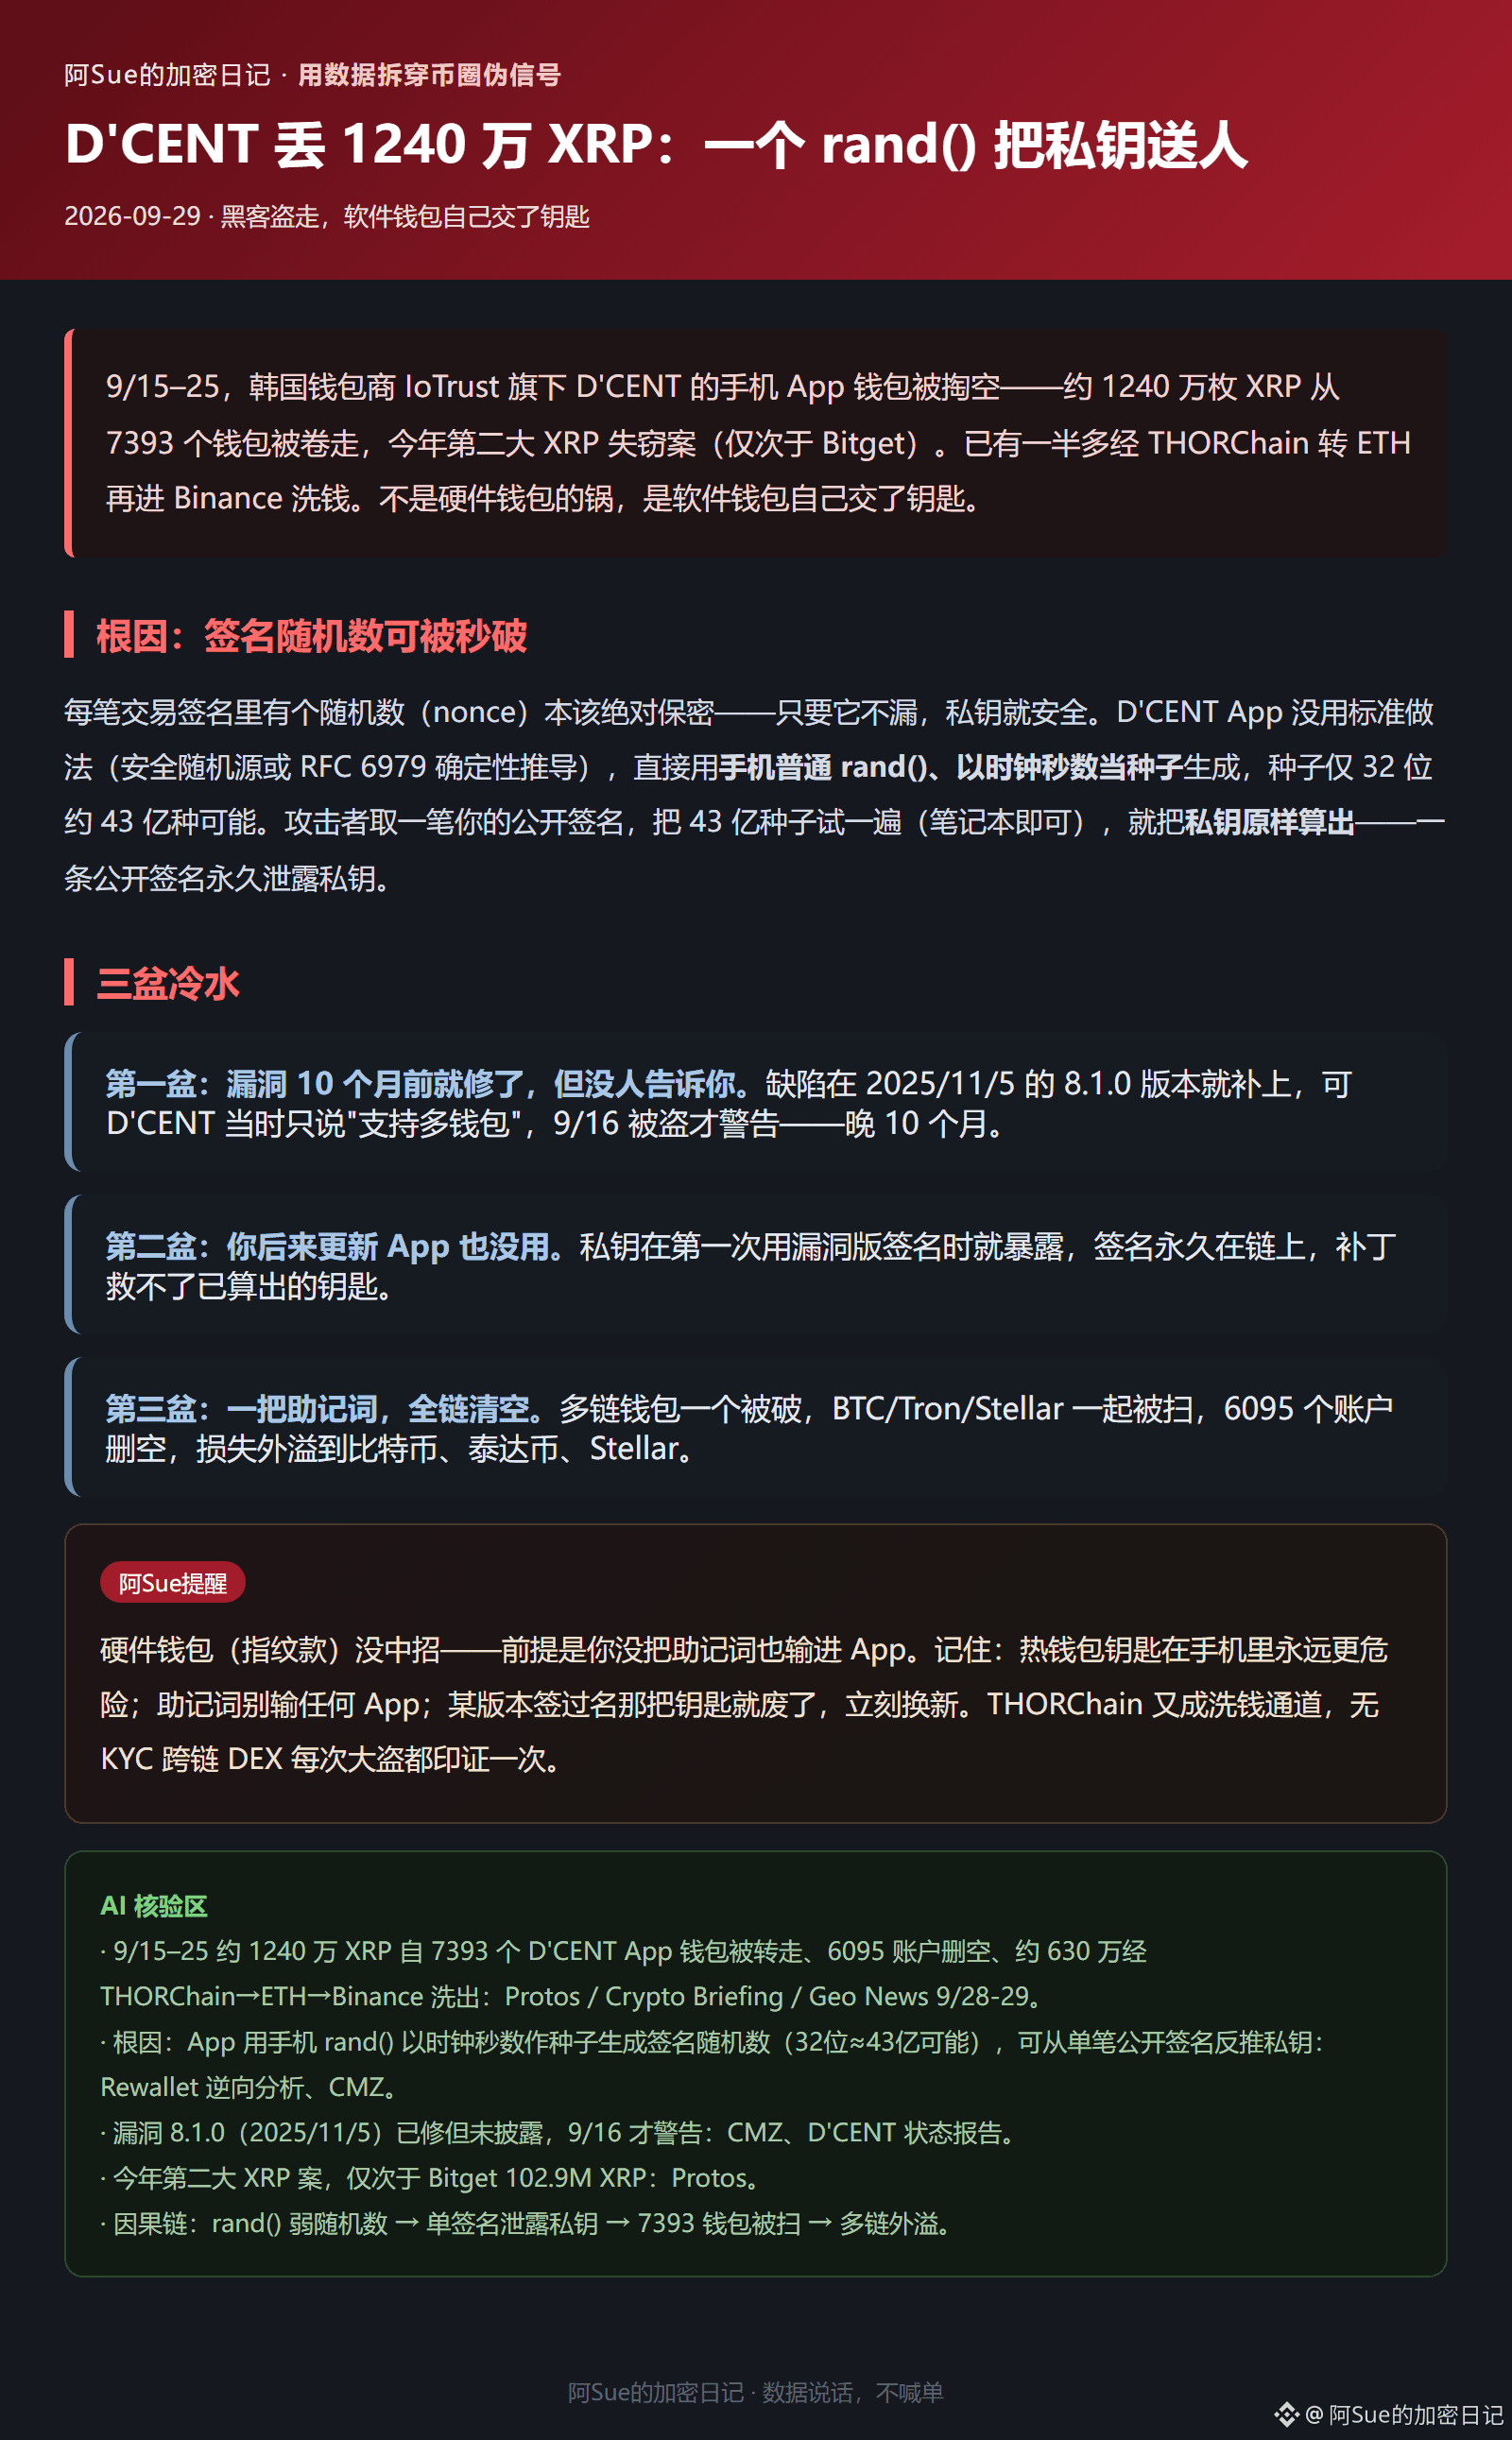
#黑客从dcent钱包盗取超1240万枚xrp
【D’CENT verliert 12,4 Millionen XRP: Ein rand() gibt den privaten Schlüssel heraus】
9/15–25: Die Mobile-App-Wallet von D’CENT, ein Krypto-Wallet-Anbieter unter IoTrust in Südkorea, wurde ausgeräumt – etwa 12,4 Millionen XRP wurden aus 7393 Wallets gestohlen. Dies ist der zweitgrößte XRP-Diebstahl dieses Jahres (nur hinter Bitget). Mehr als die Hälfte der Gelder wurde über THORChain zu ETH umgeleitet und dann weiter nach Binance transferiert, um Geldwäsche zu betreiben. Nicht die Schuld der Hardware-Wallet: Die Software-Wallet hat die Schlüssel selbst herausgegeben.
Ursache: In jeder Transaktionssignatur steckt eine Zufallszahl (nonce), die absolut vertraulich sein soll. Die D’CENT-App hielt sich nicht an bewährte Standards: Sie verwendete direkt das normale rand() des Smartphones und nahm Sekunden aus der Uhr als Seed. Der Seed hat nur 32 Bit, also etwa 4,3 Milliarden mögliche Varianten. Der Angreifer holt sich aus der Blockchain eine einzelne deiner öffentlichen Signaturen und probiert diese 4,3 Milliarden Seeds durch (ein Laptop reicht) – damit lässt sich der private Schlüssel 1:1 berechnen. Eine einzige öffentliche Signatur leakt den privaten Schlüssel dauerhaft.
Drei kalte Duschen:
1)Der Bug wurde mit Version 8.1.0 am 5.11.2025 behoben, aber zunächst nur mit „Unterstützung mehrerer Wallets“ angekündigt; erst nach dem Diebstahl am 16.9. gab es eine Warnung – ganze 10 Monate zu spät.
2)Auch nachträgliches App-Update hilft nicht: Der private Schlüssel war bereits bei der ersten Nutzung der fehlerhaften Version der Signaturen freigelegt; die Signatur bleibt dauerhaft in der Blockchain.
3)Ein Seed löscht alles über die gesamte Kette: Wenn eine Multi-Chain-Wallet kompromittiert wird, werden BTC/Tron/Stellar gemeinsam abgefischt – 6095 Konten wurden vollständig geleert.
Hinweis: Hardware-Wallets (mit Fingerabdruck) sind nicht betroffen, vorausgesetzt, du gibst keine Seed-Phrase in die App ein. Hot-Wallet-Schlüssel sind auf dem Handy immer gefährlicher; die Seed-Phrase darf in keiner App eingegeben werden. Jeder Schlüssel, der einmal mit einer Version signiert wurde, ist danach wertlos – sofort neue Wallet verwenden. THORChain ist wieder ein Geldwäsche-Kanal: Ohne KYC über Cross-Chain-DEX – bei jedem großen Diebstahl wird das erneut bestätigt.