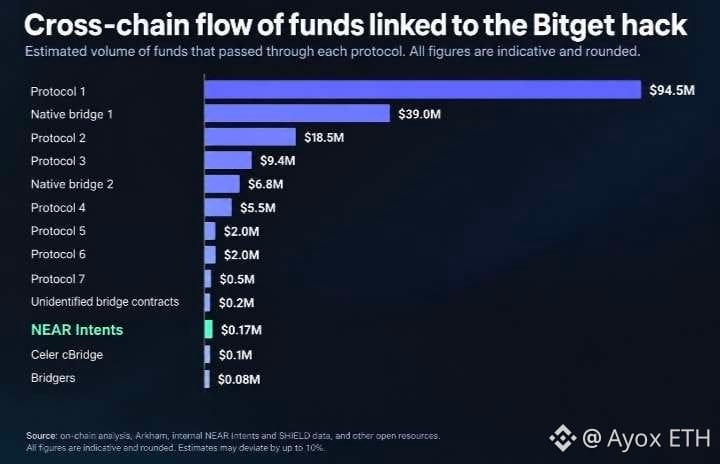
THORChain wird Adressen, die mit dem $388M Bitget-Hacker verknüpft sind, nicht blockieren.
THORChain will dem identifizierten Wallet des Angreifers den Dienst verweigern, während sich die gestohlenen Gelder weiterhin über verschiedene Chains bewegen. THORChain sagt, seine Notfallkontrollen könnten die Netzwerkaktivität stoppen, aber es gebe kein System, um einzelne Adressen oder Swaps gezielt einzufrieren.
Das ist relevant, weil laut der neuesten Abrechnung von Bitget etwa $387,5M an Vermögenswerten an adressen übertragen wurden, die vom Angreifer kontrolliert werden. Bitget sagt, die Schwachstelle sei identifiziert und behoben worden, während Mandiant und SlowMist die Untersuchung weiterhin unterstützen. Außerdem hat das Unternehmen eine Wiederherstellungsprämie gestartet, die berechtigte Maßnahmen zur Sperrung oder Rückholung der Gelder abdeckt.
Für Nutzer ist die wichtigste weitere Aktualisierung, dass Bitget begonnen hat, Abhebungen schrittweise wiederherzustellen. $BTC-Abhebungen wurden heute freigeschaltet, $ETH ist für den 29. September geplant, USDT für den 30. September und andere Vermögenswerte sowie Fiat- und P2P-Dienste am 2. Oktober – jeweils vorbehaltlich Sicherheitsprüfungen.
Als #Bitget-Nutzer bleibe ich. Der Vorfall ist offensichtlich etwas, das man ernst nehmen muss, aber Bitget hat die Nutzer auf dem Laufenden gehalten, sagt, dass die Kontostände nicht betroffen waren, sein Schutzfonds hält über $464M und Cold Wallets wurden nicht kompromittiert.
Die Situation bei THORChain zeigt außerdem eine der schwierigeren Fragen im Krypto-Bereich: Wo endet die Dezentralisierung, und wo beginnt die Verantwortung für bekannte gestohlene Gelder?
#CMC Quest: Rewards verdienen#