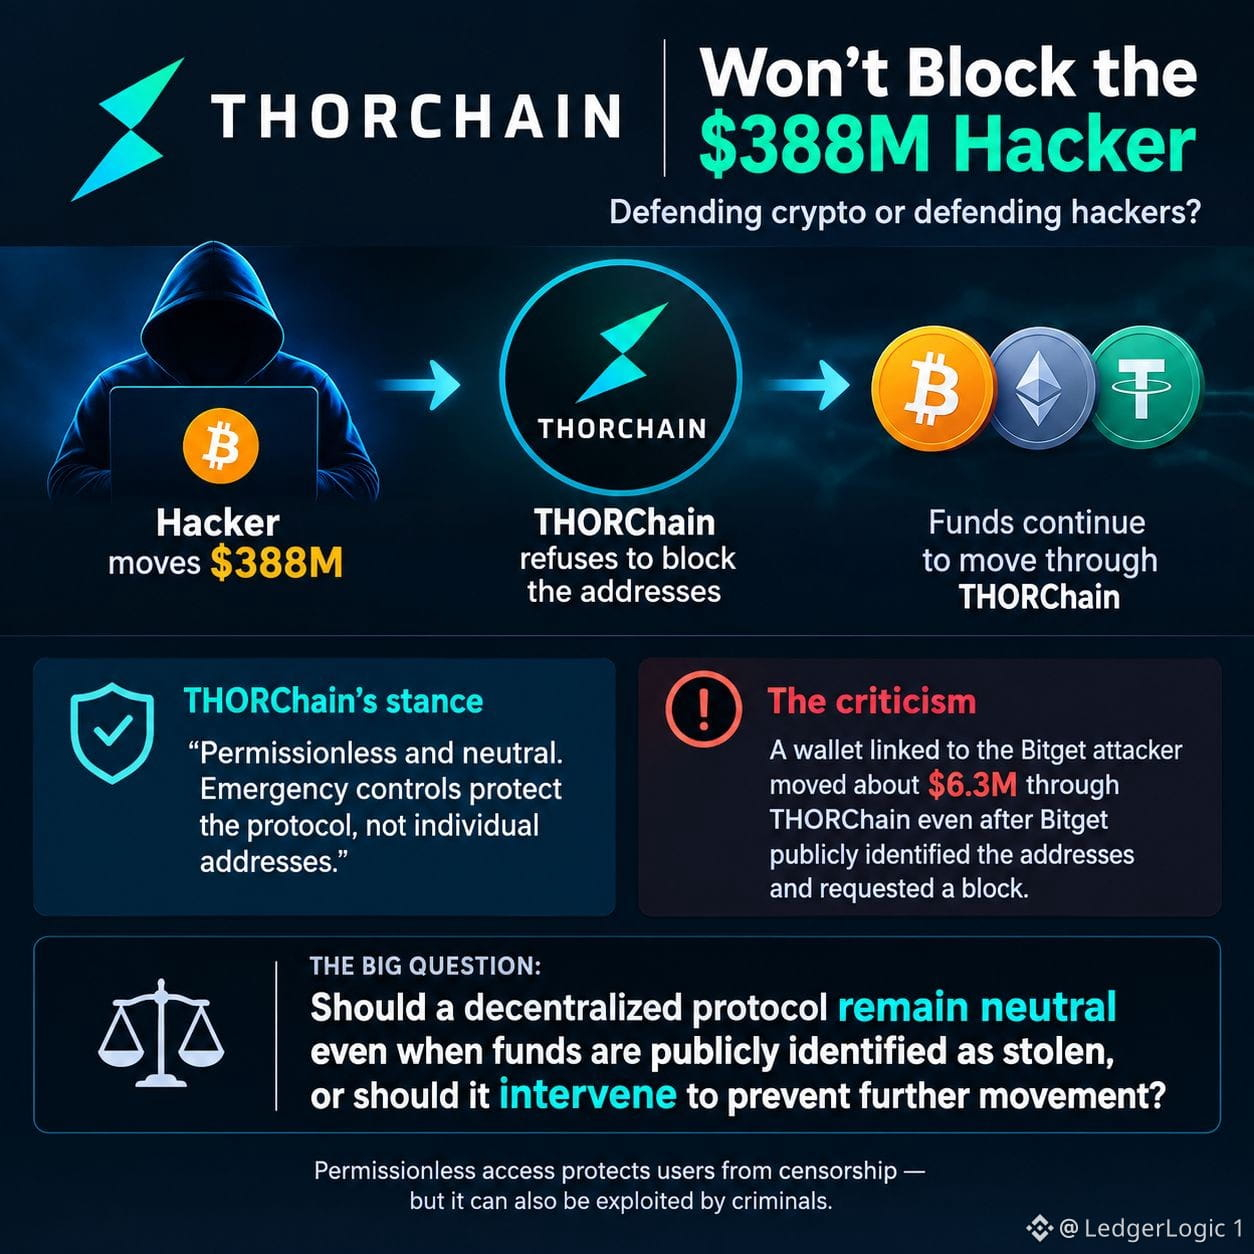
Dies geht weniger darum, Hacker zu verteidigen, und mehr darum, wo die Dezentralisierung $ETH die Grenze zieht. THORChain sagt, dass es permissionless ist, und dass seine Notfallkontrollen entwickelt wurden, um das Protokoll zu schützen – nicht um selektiv einzelne Adressen einzufrieren. Aber die Kritik ist nachvollziehbar: CoinDesk berichtet, dass eine mit dem Bitget-Angreifer verbundene Wallet etwa $6,3 Mio. über THORChain bewegt hat – selbst nachdem Bitget die Adressen öffentlich identifiziert und angefordert hatte, dass sie blockiert werden. Die eigentliche Debatte lautet also: Soll ein dezentrales Protokoll neutral bleiben, auch wenn Gelder öffentlich als gestohlen identifiziert wurden, oder soll es eingreifen, um weitere Bewegungen zu verhindern? Für Krypto ist das eine ernsthafte Frage, weil der permissionless Zugang die Nutzer vor Zensur schützt, aber auch von Kriminellen ausgenutzt werden kann. THORChains Entscheidung bedeutet nicht unbedingt, dass es den Hacker unterstützt. Sie bedeutet, dass es sein erklärtes permissionless Design über selektive Zensur priorisiert. Bitte, teilt eure Gedanken. #Macro Insights# #BTC Price Analysis#


Veröffentlichen
Haftungsausschluss: Enthält Meinungen von Drittanbietern. Keine Beratung. Binance AI wird ohne Gewähr bereitgestellt. Siehe AGB.