🍪 Browsersicherheit: Aktive Sitzungen vor Cookie-Diebstahl schützen
Sich ausschließlich auf Multi-Faktor-Authentifizierung zu verlassen, reicht nicht aus, wenn aktive Browsersitzungen weiterhin für Session-Hijacking-Malware anfällig sind, die Zugriffs-Cookies und Autorisierungstokens stehlen soll.
💡 Session-Hijacking & Token-Diebstahl eindämmen
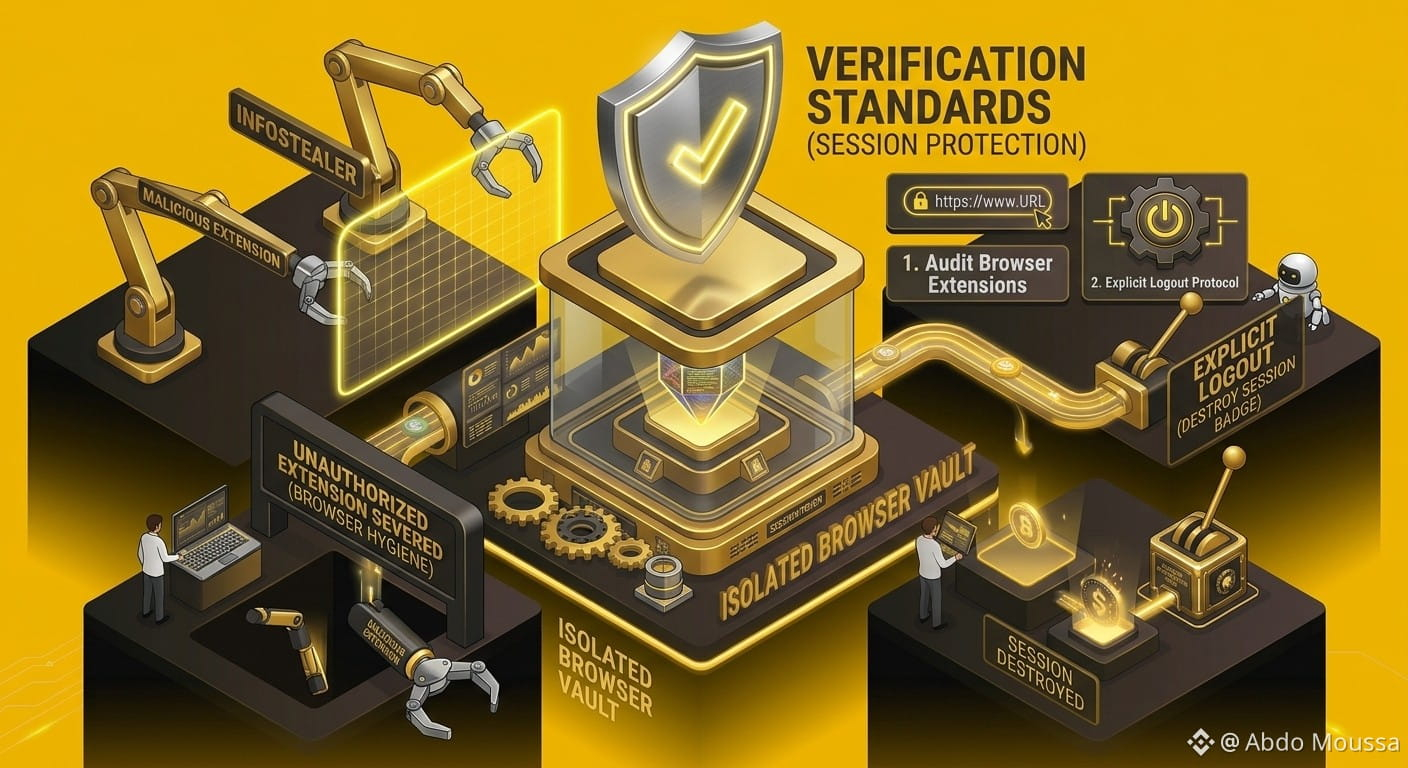
Cookies-Diebe verstehen: Spezialisierte Malware (InfoStealers) zielt auf lokale Browserdatenbanken, um aktive Sitzungs-Cookies zu exportieren. So können Angreifer eine authentifizierte Sitzung auf einer entfernten Maschine nachbilden.
Explizite Abmeldungen: Klicke beim Beenden sensibler finanzieller Aktivitäten immer auf die Schaltfläche „Abmelden“, statt einfach nur den Browser-Tab zu schließen.
Browser-Erweiterungen prüfen: Untersuche regelmäßig und entferne unnötige oder nicht verifizierte Browser-Erweiterungen von Drittanbietern, die weitreichende Berechtigungen zum Lesen von Webinhalten besitzen.
Handelsumgebungen isolieren: Nutze ausschließlich ein sauberes Browserprofil ohne Erweiterungen oder ein isoliertes Gerät, um digitale Vermögenswerte auszuführen.
⚠️ Sicherheits- & Bildungs-Hinweis
Die strikte Pflege der Browser-Umgebung verhindert das unbefugte Klonen von Sitzungen und das Auslesen von Zugangsdaten. Diese Veröffentlichung ist ausschließlich für Bildungs- und Sicherheitsbewusstseinszwecke vorbereitet.
https://www.binance.com/en/academy/articles/what-are-cookies
Leere deinen Browser-Cache, melde dich von sensiblen Sitzungen ab und mache immer DYOR (Do Your Own Research) 💡
#Binance #Security #AccountSecurity #dyor