#Chainlink上线CCIP2支持企业验证
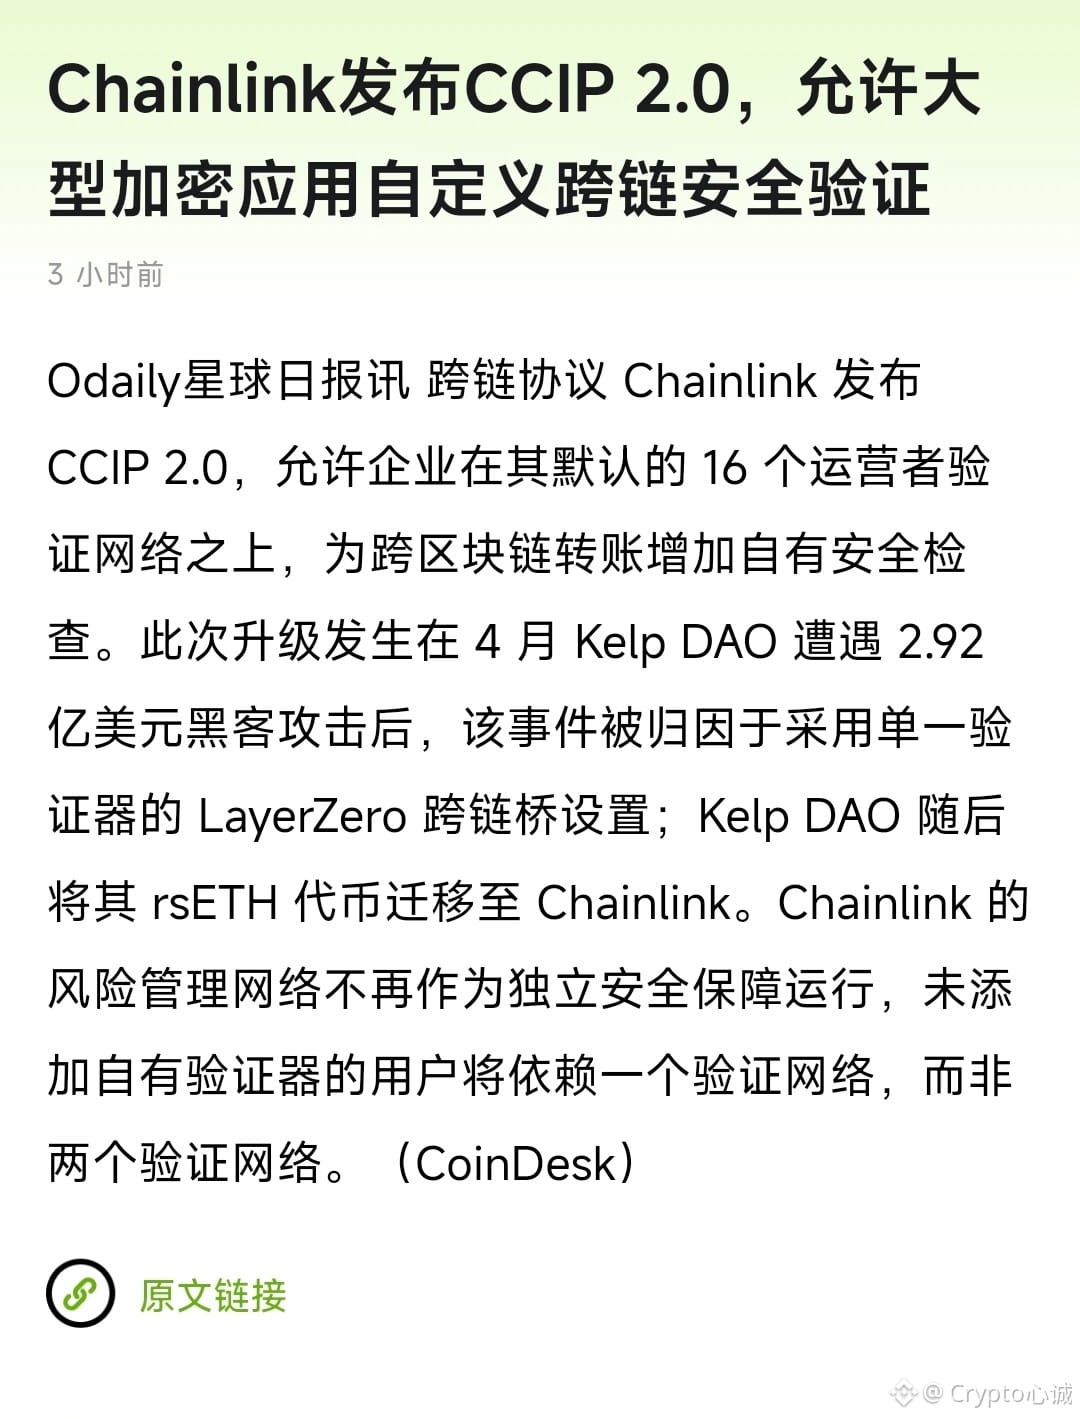
Chainlink bringt heute CCIP 2.0 an den Start. Der Kern ist im Grunde nur eine Sache: Cross-Chain-Überweisungen. Institutionen können zusätzlich noch eine Validierung einziehen – sie können selbst signieren, oder an Firmen wie Infosys auslagern; erst wenn signiert ist, kommt die Überweisung auf der anderen Chain an. Standardmäßig bleibt jedoch Chainlinks 16 Nodes als Absicherung im Hintergrund.
Als Ergänzung gibt es außerdem Compliance-Prüfungen, eine einstellbare Geschwindigkeit und Gebühren, die sich getrennt ausweisen lassen. Auf der Liste stehen AWS, Google Cloud, ANZ und Fidelity International.
Ich persönlich denke, das ist dazu gedacht, damit Banken und Emittenten die „Cross-Chain-Arbeit“ abhaken können – nicht um Retail-Anlegern einen Bonus zu geben. Wenn eine Bridge schiefgeht, liegt es oft daran, dass „ein einzelner Mensch“ alles entscheidet. Dass man selbst zusätzliche Schranken einbauen kann, ist richtig. Aber zusätzliche Verifikation bedeutet nicht automatisch mehr Sicherheit: Wer die Nodes betreibt und wer die Schlüssel verwaltet, liegt bei den Verantwortlichen – und die Verantwortung (der „Karren“) landet dann auch teilweise bei dir selbst