

Wenn du noch immer einen Token nur kaufst, weil der Chart steigt und der Influencer es gesagt hat, handelst du weiter auf Glück. In der Blockchain ist der einzige echte Schutz die Überprüfung. Wenn der Vertrag eines Projekts öffentlich ist, musst du dem Entwickler nicht vertrauen. Du kannst — und solltest — den Code prüfen.
Heute hast du kostenlosen Zugriff auf die größten Köpfe der Computerwelt, die es für dich erledigen: Google Gemini, ChatGPT (OpenAI), Grok (X/Twitter) und Claude (Anthropic). Sie können Solidity (die Sprache der Smart Contracts) besser lesen als die meisten Anleger auf dem Markt.
Hier ist die endgültige technische Checkliste, die Sie in jede beliebige KI stecken können, um herauszufinden, ob das Projekt legitim ist oder ein programmierter Scam (Honeypot oder Slow Rug):
🛠️ Schritt 1: Erfassen Sie den Quellcode
Rufen Sie die offizielle Website des Block-Explorers auf: bscscan.com
Geben Sie die Vertragsadresse des Tokens in der Suchleiste ein.
Klicken Sie auf den Reiter „Contract“. Wenn es eine grüne Verifizierungsplakette gibt, ist der Code offen.
Scrollen Sie zur Seite „Contract Source Code“ und kopieren Sie den gesamten Textblock des Codes.
🤖 Und die KI des eigenen Unternehmens: Der Binance Assistent
Sie müssen nicht einmal die App verlassen, um die Technologie für sich zu nutzen. Die Plattform selbst verfügt über Binance Square AI (den intelligenten Assistenten, der im Chat und im Feed integriert ist). Da es sich um eine KI handelt, die direkt mit nativen Daten aus dem Krypto-Ökosystem gefüttert wird, ist sie hervorragend, um schnelle Informationen über Netzwerke, Tools zur Liquiditäts-Sperre und Vertragskonzepte der BNB Chain abzugleichen.
Sie müssen nur das KI-Chat-Tool von Binance öffnen, den Code einfügen, den Sie von bscscan.com extrahiert haben, oder direkt nach den Sicherheitsparametern des Tokens fragen, den Sie gerade untersuchen.
🤖 Schritt 2: Der Prompt für die Auditierung für die KI
Öffnen Sie Google Gemini, ChatGPT, Grok oder Claude, fügen Sie den Vertragscode ein und senden Sie genau diesen Befehl:
"Analysieren diesen Smart Contract, der in Solidity im BNB Chain-Netzwerk geschrieben wurde. Suchen Sie speziell nach bösartigen Funktionen, Sicherheitslücken oder missbräuchlichen Privilegien des Erstellers. Antworten Sie direkt, ob diese Funktionen im Code vorhanden sind:
1. Mint-Funktion (Neue Münzen ohne Limit ausgeben)?
2. Blacklist- oder Pause-Funktion (Fähigkeit, Wallets einzufrieren und den Verkauf zu verhindern)?
3. Missbräuchliche Änderungsgebühren (Der Dev kann die Verkaufsgebühren auf 100% ändern)?
4. Verstecktes Honeypot-Risiko?"
🧠 Was jede KI bei der Analyse am besten kann:
Google Gemini & ChatGPT: Hervorragend, um die Logik des Codes in Echtzeit zu durchleuchten und einfach zu erklären, wo sich missbräuchliche Begriffe befinden.
Grok (X): Super, um die Code-Analyse mit der aktuellen Marktstimmung und den jüngsten Diskussionen über den Vertrag in den sozialen Medien abzugleichen.
Claude: Eines der strengsten Tools, um versteckte Logikfehler und Sicherheitsoptimierungen zu finden.
Das praktische Beispiel für einen sauberen Vertrag
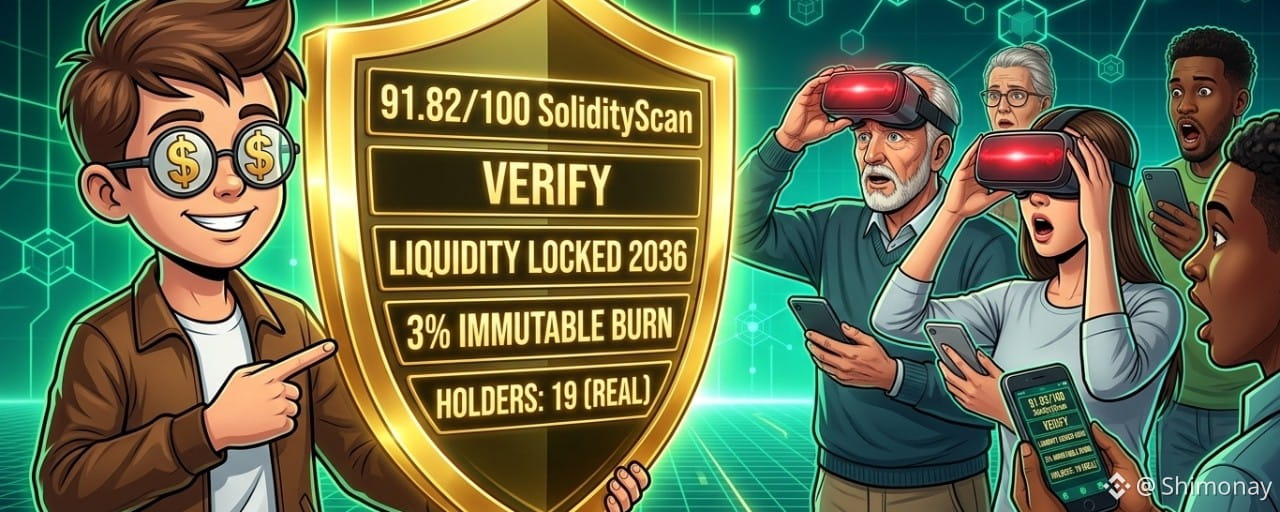
Ein echter sicherer Vertrag versteckt diese Funktionen nicht. Wenn Sie den Shimonay-Vertrag (0xca9f1011b270eeabfad0d232dcfaeb781e53d77e) in eine dieser KIs einsetzen, zeigt der Bericht: NULL Mint-Funktionen, NULL Blacklist, NULL Pausen-Blockierungen und einen unveränderlichen Satz von 3%, der direkt an die Burn-Wallet geht (...dEAd). Das unabhängige SolidityScan-Audit hat 91,82/100 vergeben (GREAT), aber vertrauen Sie mir nicht. Gehen Sie zu bscscan.com, holen Sie sich den Code und überprüfen Sie selbst in der KI Ihrer Wahl.
Der traditionelle Markt verlangt, dass Sie Versprechen glauben. Web3 verlangt, dass Sie die richtigen Tools verwenden, um den Code zu verifizieren.
Vertraue nicht. Verifiziere.