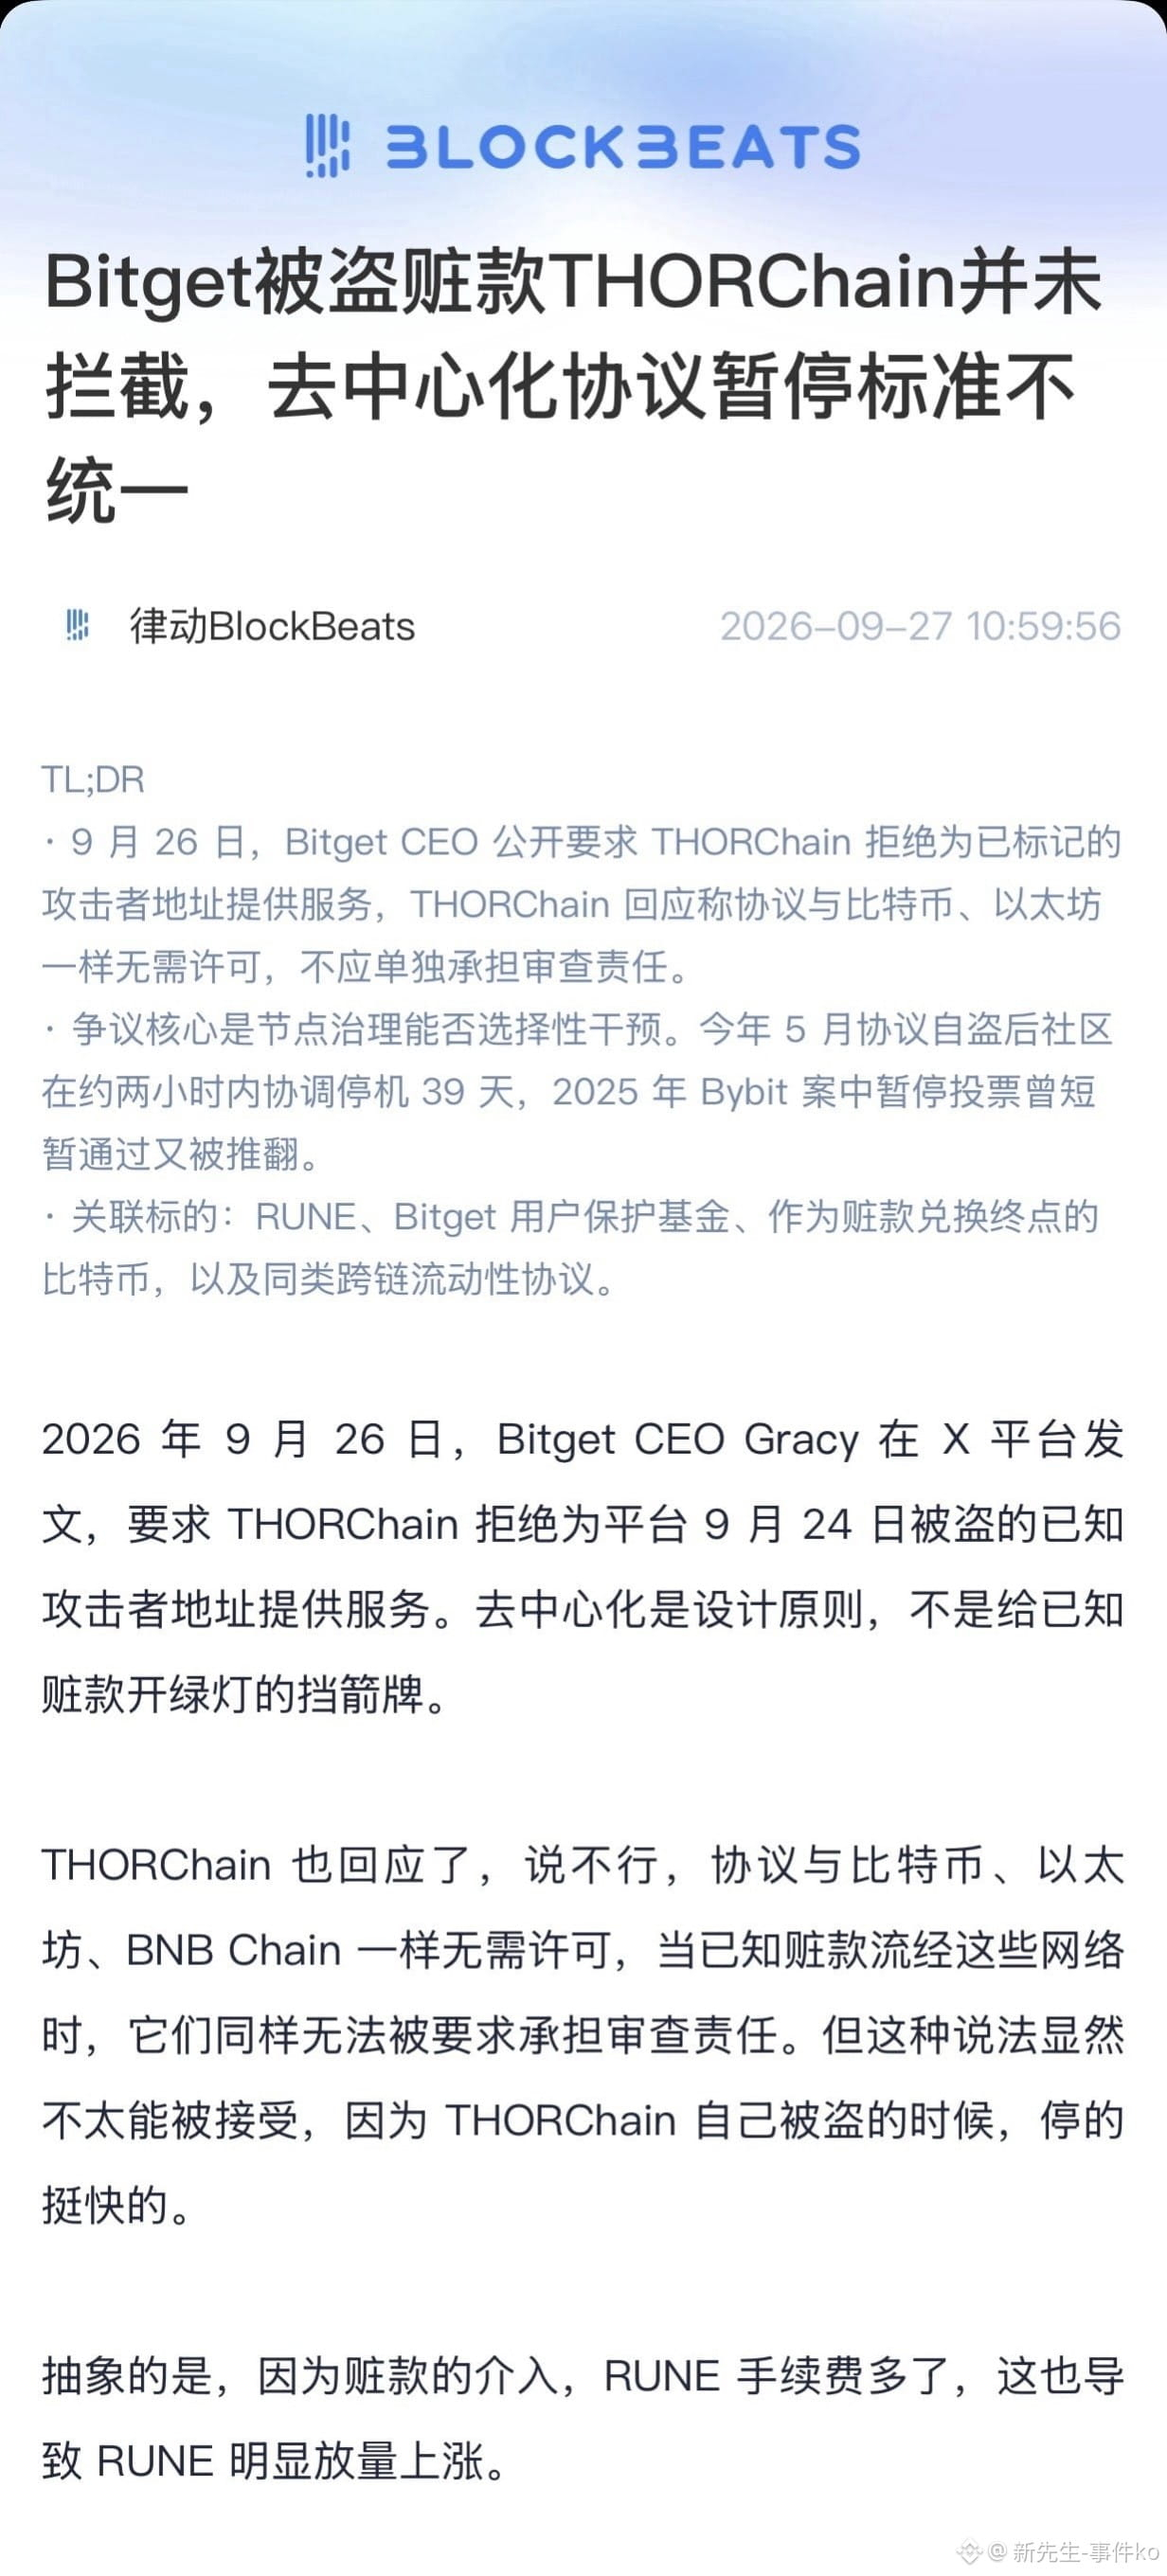
#Bitget Hacker haben damit begonnen, etwa 83 Millionen US-Dollar des gestohlenen Geldes zu verlagern $XRP $ETH $BTC
Doch was einen wirklich nicht schlafen lässt, ist nicht diese Zahl, sondern: Noch 75 Millionen US-Dollar an XRP liegen in den Wallets der Hacker — niemand kann sie anfassen.
Warum geht das nicht? Weil XRP ein „nativer Vermögenswert“ ist.
Der Kernpunkt ist: Als nativer Vermögenswert kann Ripple XRP nicht so direkt einfrieren wie USDC. Das ist die wichtigste Lehre aus diesem Vorfall.
Kapiert ihr das nicht? Dann in einfachen Worten:
USDT wurde gestohlen — Tether kann mit einem Klick Adressen einfrieren.
USDC wurde gestohlen — Circle kann Adressen sperren.
Die stabilen Coins, die die Hacker hier überhaupt haben, machen insgesamt nur etwa 320.000 U aus — und wurden bereits eingefroren. Aber XRP ist anders.
Ripple hat diese Macht nicht. In den Regeln des XRP Ledger gibt es gar keinen Knopf für „nativen Vermögenswert einfrieren“.
Die Hacker können die Coins ganz in Ruhe auf jede beliebige Börse transferieren, sie gegen $BTC tauschen, gegen $ETH , gegen irgendetwas anderes.
Während des ganzen Prozesses kann niemand dazwischenfunken.
Und am ersten Tag nach dem Vorfall postete Richard Teng selbst: Das Binance-Sicherheitsteam habe bereits seit dem ersten Tag des Ereignisses Informationen mit Bitget geteilt und die Gelder verfolgt. Auch CZ hat sich öffentlich bereit erklärt zu helfen. Die Börsen haben sich dieses Mal nicht gegenseitig ausgelacht — sie haben zusammengearbeitet.
Der Grund ist ganz simpel: Wenn ein Angreifer Gelder plattformübergreifend verschiebt, ist die Wirkung, wenn nur eine einzelne Börse Adressen einfriert, begrenzt. Heute lachst du Bitget aus — morgen kommt der Hacker vielleicht zu dir.
Aber Binance kann nur eine Sache tun: Wenn der Hacker XRP nach Binance transferiert, kann Binance das Konto sperren und Auszahlungen verhindern. Die Wallet der Hacker — die kann Binance nicht erreichen, Ripple auch nicht ~
Ich finde: Das wertvollste Fazit dieses Ereignisses ist nicht, ob „Bitget untergeht“ oder ob „die Hacker aus Nordkorea sind“. Sondern: Nach einem Vorfall sind „native Assets“ und „Tokens des Emittenten“ absolut nicht gleich behandelt. Was du hältst — „dezentral“ — hat die Kehrseite: „keine Absicherung“.
Das heißt nicht, dass XRP schlecht ist. Was ich sagen will: Wenn du Assets auswählst, musst du klar sein — bei manchen Coins gibt es jemanden, der einspringt; bei anderen kann nach einem Vorfall nur noch die Laune der Hacker helfen.
Dass Binance Bitget beim Geld-Tracking unterstützt, verdient ein Like 👍🏻 Aber dass Binance XRP-Halter nicht unterstützen kann, ist das, was man sich bei diesem Vorfall wirklich merken sollte.
— Jeder hat andere Meinungen? Dann schreibt sie gern in die Kommentare —
#Bitget黑客转移8300万美元被盗XRP