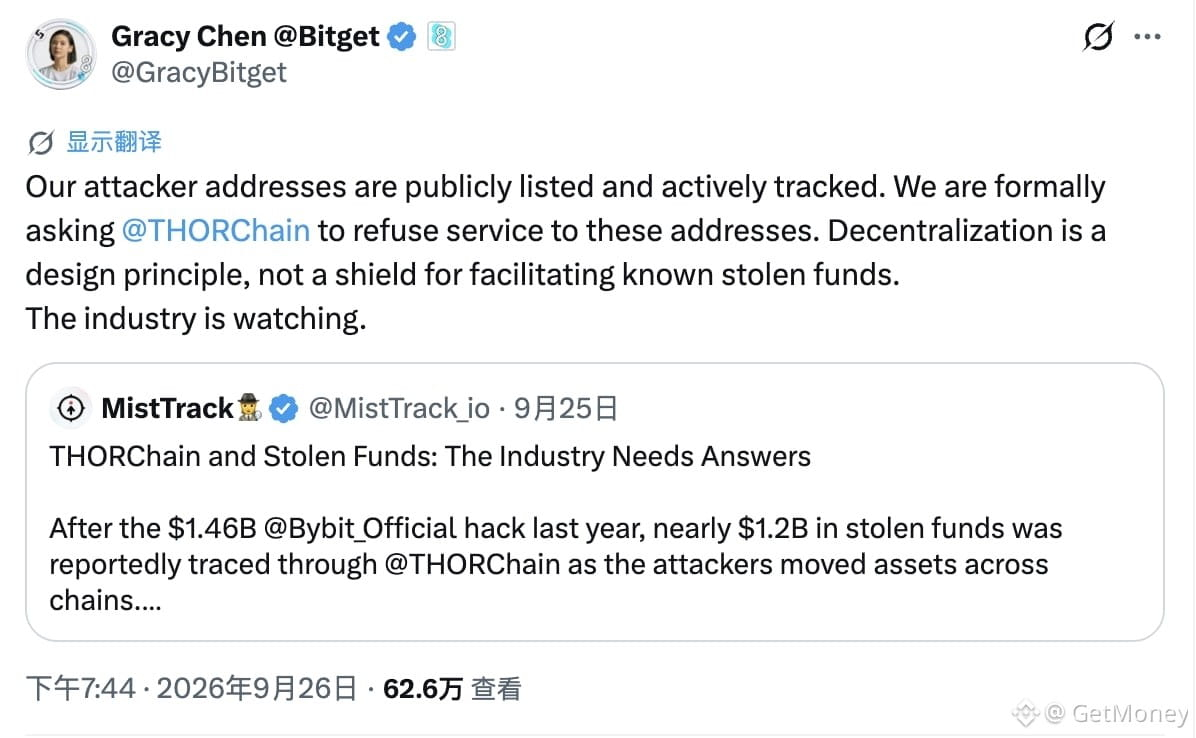
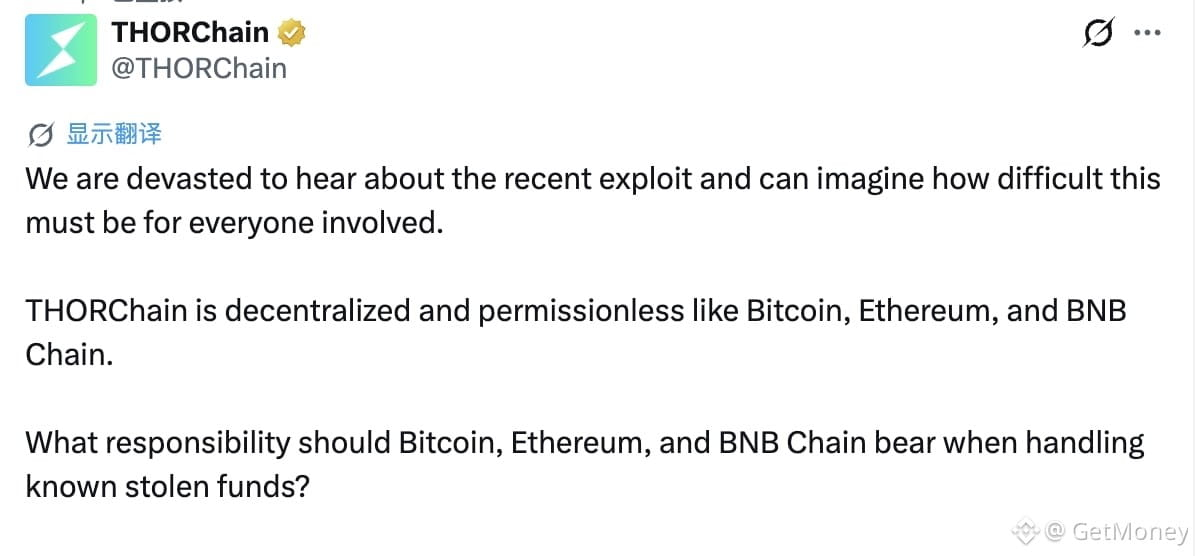
📰 Nach dem Hack von Bitget in Höhe von rund 387,5 Millionen US-Dollar wurden große Vermögenswerte in einzelne Teile zerlegt und flossen in THORChain. Bitget hat Auszahlungen ausgesetzt und arbeitet gemeinsam mit Sicherheitsbehörden an der Nachverfolgung. Auch Tether und Circle haben Teile der beteiligten Vermögenswerte eingefroren, aber THORChain lehnt manuelle Eingriffe ab. Begründung: Das Protokoll ist dezentral und benötigt keine Erlaubnis.
🔥 Die Kontroverse ist nicht „ob man das Geld zurückholen kann“, sondern ob THORChain überhaupt Eingriffsmöglichkeiten hat. Im Mai, als der eigene Safe etwa 10,7 Millionen US-Dollar gestohlen wurden, haben die Nodes damals schnell das Netzwerk für rund 13 Stunden abgeschaltet. Danach wurde nach etwa 39 Tagen durch ein Upgrade und eine Verifikation der Betrieb für Cross-Chain-Transaktionen wiederhergestellt. Als es Bitget traf, wurde jedoch betont, man dürfe nicht selektiv einfrieren. Das macht es schwer, den Eindruck von Doppelmoral nicht zu bekommen.
💡 THORChain erklärt, dass die letzte Abschaltung eine Notfallmaßnahme zum Schutz des Protokolls war und nicht gegen eine bestimmte Adresse gerichtet. Technisch kann es durch Node-Voten Transaktionen aussetzen, Signaturen blockieren oder über eine bestimmte Kette steuern – aber das Protokoll hat keine Blacklist für einzelne Adressen. Daher lässt es sich nicht so präzise wie bei zentralisierten Börsen „zielgenau“ abriegeln.
Tatsächlich nutzt auch der Hacker diese Einschränkung: Betroffene Einzel-Inter-Chain-Transaktionen wurden auf ungefähr 150.000 US-Dollar begrenzt. Selbst bei einer Servicepause blieb der Schaden dadurch überschaubar, und die Routen konnten durch andere Pfade ersetzt werden. Wenn THORChain langfristig abfangen wollte, müsste es eine Blacklist dauerhaft pflegen – das würde zudem mehrere Liquidity Pools betreffen.
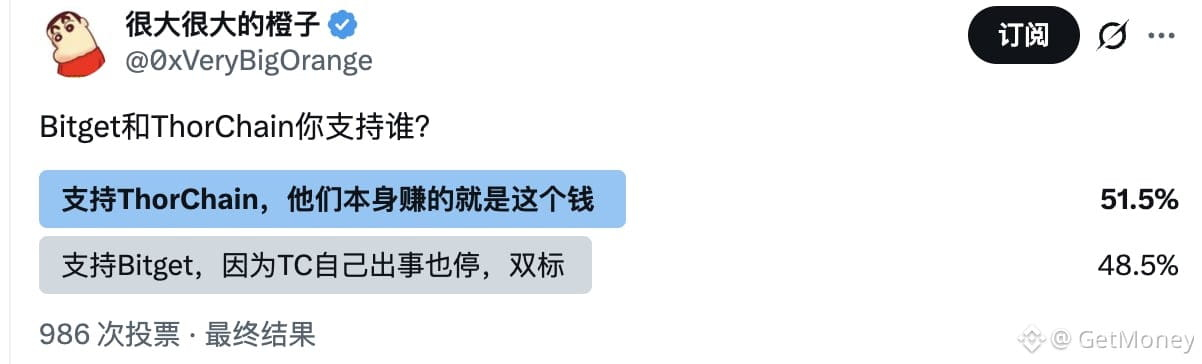
🤔 Ganz ehrlich: „Das Protokoll ist neutral“ kann man nicht nur dann anführen, wenn anderen der Schaden widerfährt. Da die Nodes offenbar in der Lage sind, das Netzwerk abzuschalten: Würdest du erwarten, dass THORChain vorübergehend bereits bestätigte Hacker-Gelder blockiert, oder dabei bleiben sollte, keine einzige Transaktion einzugreifen?
#THORChain #Bitget #链上安全 #DeFi