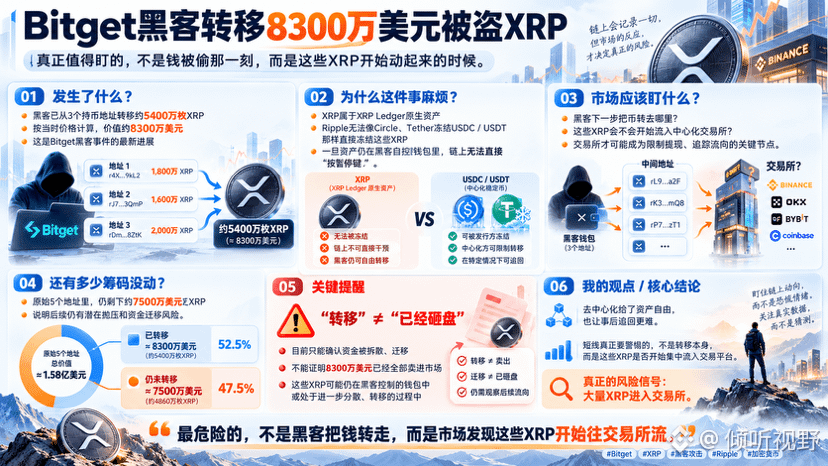

Bitget: Diese neue Entwicklung im aktuellen Angriff: Die Hacker haben etwa 54 Millionen XRP aus drei Wallets mit gehaltenen Beständen transferiert, was ungefähr 83 Millionen US-Dollar entspricht. Und das Problematischste ist: XRP ist eine native Asset auf dem XRP Ledger, sodass Ripple diese XRP nicht – wie Circle oder Tether bei USDC und USDT – einfach direkt einfrieren kann.
Das ist genau der Punkt, den ich wirklich im Blick behalten würde.
Zwar konnten Circle und Tether zuvor noch Teile der Stablecoins in den Wallets der Hacker einfrieren, aber mit $XRP hat sich das Spiel komplett verändert.
Solange sich die Assets noch in den Wallets befinden, die die Angreifer selbst kontrollieren, kann niemand auf der Kette direkt die „Pause“-Taste drücken. Die Knoten, die theoretisch eingreifen könnten, werden stattdessen zu zentralisierten Börsen – sobald diese XRP in identifizierbare Konten fließen, hat die Plattform die Möglichkeit, Abhebungen zu begrenzen oder bei der Verfolgung mitzuwirken.
Derzeit sind in den ursprünglichen fünf Adressen noch etwa 75 Millionen US-Dollar XRP übrig, aber eines muss klar gesagt werden:
„Transferieren“ heißt nicht „bereits einen Abverkauf gestartet“.
Im Moment kann man nur bestätigen, dass die Mittel aufgesplittet und verlagert wurden; es ist nicht nachweisbar, dass die gesamten 83 Millionen US-Dollar bereits vollständig auf den Markt verkauft wurden.
Daher schaue ich kurzfristig eher auf zwei Dinge:
Wohin die Hacker als Nächstes die Gelder transferieren, und ob diese Coins anfangen, in Börsen einzulaufen.
Wenn es „nur“ darum geht, Adressen fortlaufend zu waschen, ist die Wirkung auf den Markt vor allem psychologischer Druck. Aber wenn große Mengen XRP beginnen, sich auf den Handelsplattformen zu konzentrieren, dann ist das wirklich ein Warnsignal für möglichen Verkaufsdruck.
Dieses Ereignis zeigt ein sehr reales Problem auf:
Dezentralisierung gibt den Assets zwar Freiheit – aber wenn etwas schiefgeht, kann diese Freiheit auch auf der Seite der Hacker stehen.
#Bitget黑客转移8300万美元被盗XRP
#Bitget #xrp #Ripple #加密货币