#BitgetHackerMoves83MStolenXRP
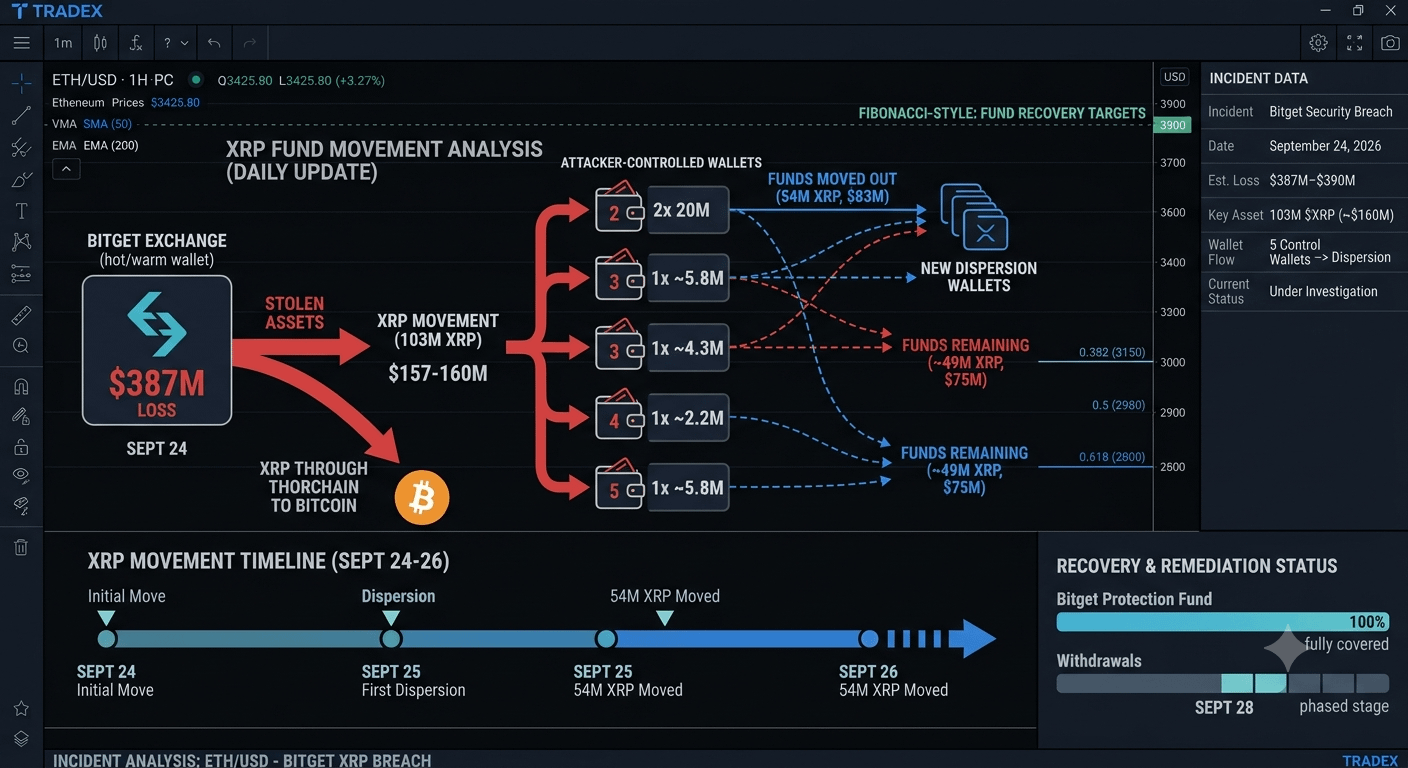
Am 24. September 2026 erlebte die Krypto-Börse Bitget einen schwerwiegenden Sicherheitsvorfall, bei dem es zu einem unbefugten Zugriff auf ihre Hot- und Warm-Wallets kam. In der Folge entstanden insgesamt geschätzte Verluste von ungefähr 387,5 Millionen US-Dollar.
Ein bedeutender Teil der gestohlenen Gelder bestand aus $XRP P. Die Angreifer transferierten etwa 103 Millionen $XRP P (zum damaligen Zeitpunkt im Wert von 157–160 Mio. US-Dollar) in fünf vom Angreifer kontrollierte Verwahr-Wallets. Bis zum 26. September wurden ungefähr 54 Millionen$XRP (~83 Mio. US-Dollar) aus drei dieser ursprünglichen Wallets heraus bewegt. Zurück blieben zwei Wallets, die nahezu geleert waren, sowie ein weiteres Wallet, das auf rund 5,8 Millionen XRP reduziert wurde.
Etwa 49 Millionen bis 70 Millionen XRP verblieben in den ursprünglichen empfangenden Adressen. Der Angreifer verteilte diese Gelder über Nacht auf kleinere Adressen und leitete Teile über plattformübergreifende Protokolle wie THORChain in Bitcoin um. Da XRP der native Token des XRP Ledger ist, verfügt Ripple über keinen protokollbasierten Mechanismus, um diese Vermögenswerte direkt in privaten Wallets einzufrieren.
Wichtige Updates zum Vorfall:
Schutzfonds-Absicherung: Bitget bestätigte, dass alle Verluste vollständig durch seinen User-Protection-Fund gedeckt werden (der über 460 Millionen US-Dollar in BTC hält). Das bedeutet, dass die Kontostände der Kunden nicht betroffen sind.
Auszahlungen: Die Auszahlungen sollen ab dem 28. September 2026 in gestaffelten Phasen wieder aufgenommen werden.
Zuweisung (Attribution): Bitgets CEO Gracy Chen erklärte, dass die Sicherheitsermittler davon ausgehen, dass eine mit Nordkorea in Verbindung stehende Cybercrime-Organisation hinter dem Einbruch steckt.