#BitgetHackerMoves$83MStolenXRP
🚨 Sicherheit- & Markt-Update: Bitget-Exploiter verlagert 83 Mio. $ gestohlenes XRP! ⚠️
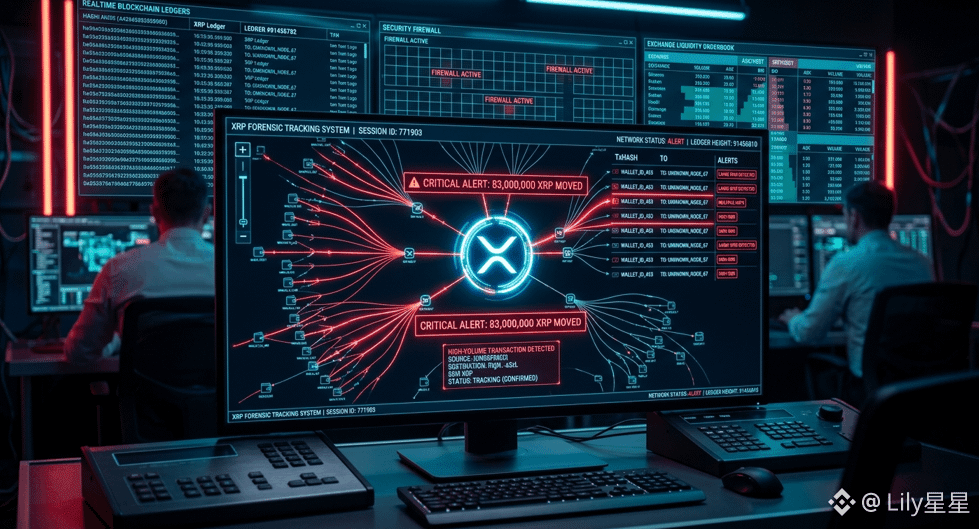
On-Chain-Tracking bestätigt eine erhebliche Bewegung nach dem großen Sicherheitsvorfall vom 24. September, der Bitget ins Visier nahm (wobei die Verluste über mehrere Chains insgesamt ~387,5 Millionen $ betragen). Der Hacker hat offiziell begonnen, einen großen Teil des gestohlenen XRP zu verteilen: Er überweist ungefähr 83 Millionen $ (ca. 54 Mio. XRP) aus den ursprünglichen Landing Wallets an sekundäre Adressen.
$XRP
Im Gegensatz zu zentralisierten Stablecoins (bei denen Circle und Tether Adressen erfolgreich blacklisted und eingefroren haben) kann Ripple bzw. das XRP Ledger $XRP nicht nativ einfrieren. Daher halten Marktanalysten und zentrale Börsen weiterhin hohe Wachsamkeit für mögliche Einzahlungversuche oder Liquidationsversuche über sekundäre Handelsplätze.
💡 Wichtige Highlights:
🔄 Aktive Wallet-Verteilung: Der Angreifer hat rund 54 Millionen XRP (~83 Mio. $) auf mehrere neue Ziele verteilt und dabei ungefähr 75 Mio. $ in den verbleibenden ursprünglichen Adressen gelassen.
🚫 Einschränkungen bei Freeze auf Protokollebene: Das XRP Ledger ermöglicht Emittenten, individuell ausgegebene Tokens einzufrieren, aber das native $XRP kann nicht direkt auf der On-Chain-Ebene von Ripple eingefroren werden. Zentrale Börsen müssen eingreifen, sobald die Gelder ihre Einzahlungs-Gateways erreichen.
🛡️ Vollständige Schutzabdeckung: Bitget bestätigte, dass die Nutzerkonten sicher bleiben und vollständig durch seinen Protection Fund abgesichert sind (Wert über 400 Mio. $), wobei die gestaffelten Wiedereröffnungen für Auszahlungen geplant sind.
Wie denkst du, sollten zentrale Börsen und Tracking-Firmen zusammenarbeiten, um gestohlene native Assets wie XRP zu verhindern, bevor sie liquidiert werden? Schreib deine Meinung unten! 👇
#StrategyStriveAdd2305BitcoinThisWeek #xrp #Ripple
🚨 Sicherheit- & Markt-Update: Bitget-Exploiter verlagert 83 Mio. $ gestohlenes XRP! ⚠️
On-Chain-Tracking bestätigt eine erhebliche Bewegung nach dem großen Sicherheitsvorfall vom 24. September, der Bitget ins Visier nahm (wobei die Verluste über mehrere Chains insgesamt ~387,5 Millionen $ betragen). Der Hacker hat offiziell begonnen, einen großen Teil des gestohlenen XRP zu verteilen: Er überweist ungefähr 83 Millionen $ (ca. 54 Mio. XRP) aus den ursprünglichen Landing Wallets an sekundäre Adressen.
$XRP
Im Gegensatz zu zentralisierten Stablecoins (bei denen Circle und Tether Adressen erfolgreich blacklisted und eingefroren haben) kann Ripple bzw. das XRP Ledger $XRP nicht nativ einfrieren. Daher halten Marktanalysten und zentrale Börsen weiterhin hohe Wachsamkeit für mögliche Einzahlungversuche oder Liquidationsversuche über sekundäre Handelsplätze.
💡 Wichtige Highlights:
🔄 Aktive Wallet-Verteilung: Der Angreifer hat rund 54 Millionen XRP (~83 Mio. $) auf mehrere neue Ziele verteilt und dabei ungefähr 75 Mio. $ in den verbleibenden ursprünglichen Adressen gelassen.
🚫 Einschränkungen bei Freeze auf Protokollebene: Das XRP Ledger ermöglicht Emittenten, individuell ausgegebene Tokens einzufrieren, aber das native $XRP kann nicht direkt auf der On-Chain-Ebene von Ripple eingefroren werden. Zentrale Börsen müssen eingreifen, sobald die Gelder ihre Einzahlungs-Gateways erreichen.
🛡️ Vollständige Schutzabdeckung: Bitget bestätigte, dass die Nutzerkonten sicher bleiben und vollständig durch seinen Protection Fund abgesichert sind (Wert über 400 Mio. $), wobei die gestaffelten Wiedereröffnungen für Auszahlungen geplant sind.
Wie denkst du, sollten zentrale Börsen und Tracking-Firmen zusammenarbeiten, um gestohlene native Assets wie XRP zu verhindern, bevor sie liquidiert werden? Schreib deine Meinung unten! 👇
#StrategyStriveAdd2305BitcoinThisWeek #xrp #Ripple