
Das, wovor Hacker am meisten Angst haben, ist manchmal nicht die On-Chain-Ortung – sondern dass der Emittent eines Stablecoins direkt auf den „Freeze“-Knopf drückt.
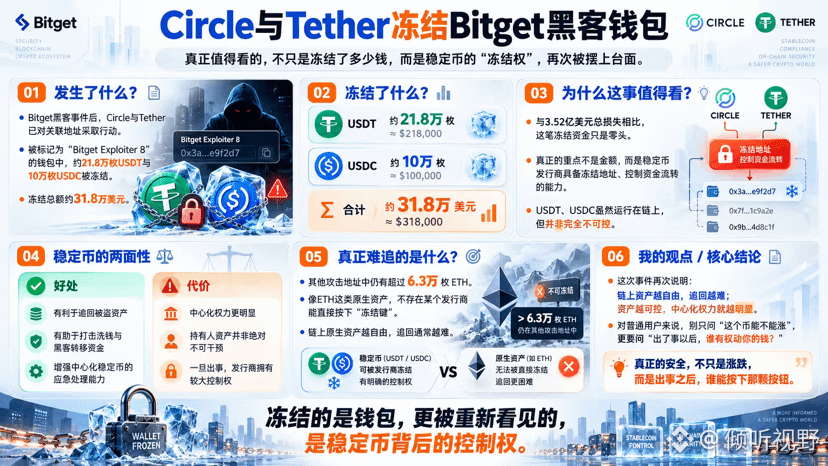
Nach dem Hackerangriff auf Bitget in Höhe von 351,6 Millionen US-Dollar haben Circle und Tether bereits Maßnahmen gegen zugehörige Adressen ergriffen. In den Wallets, die als „Bitget Exploiter 8“ markiert wurden, wurden etwa 218.000 Coins von $USDT + 100.000 Coins von $USDC eingefroren – insgesamt ungefähr 318.000 US-Dollar.
Die Summe wirkt nicht besonders groß, im Vergleich zu dem Gesamtschaden von 352 Millionen US-Dollar ist es sogar nur ein Bruchteil.
Doch ich finde, hier liegt das wirklich Interessante: Nicht „wie viel wurde zurückgeholt“, sondern dass die stabilen Coins erneut ihre realistischste Seite auf den Tisch bringen:
USDT und USDC laufen zwar auf der Blockchain, aber sie sind nicht vollständig unkontrollierbare Vermögenswerte.
Emittenten können Adressen sperren und Gelder einfrieren – das ist natürlich gut für die Rückverfolgung von gestohlenen Vermögenswerten, für Ermittlungen gegen Hacker und Geldwäsche; gleichzeitig bedeutet es aber auch: Was du hältst, ist nicht so ein Asset wie BTC, das niemand einseitig einfach „pausen“ kann.
Das Problem wird noch schwieriger, denn in den übrigen Angriffsadressen liegen weiterhin über 63.000 ETH – native Vermögenswerte, bei denen es kein „Tether“ oder „Circle“ gibt, der sie dir direkt einfrieren kann.
Deshalb empfinde ich das Bitget-Ereignis eher als eine sehr reale Lektion für die Branche:
Je freier On-Chain-Vermögenswerte sind, desto schwieriger ist es, sie zurückzuholen; je kontrollierbarer sie sind, desto deutlicher wird die Macht der Zentralisierung.
Es gibt keine Antwort, die absolut perfekt ist.
Aber für normale Nutzer wird eine Sache immer wichtiger –
Frag nicht nur: „Kann dieser Coin steigen?“,
sondern auch:
Wenn etwas passiert – wer hat dann das Recht, dein Geld zu bewegen?
#Circle与Tether冻结Bitget黑客钱包
#Bitget #加密货币 #tether