3,875 Milliarden US-Dollar wurden gestohlen – 75 Mio. kann man niemandem einfrieren
📈 进群一起盯盘
Eine Börse wurde am 24. September ausgeraubt: Rund 103 Millionen XRP-Token (damals etwa 160 Millionen US-Dollar) sollen entwendet worden sein. Zwei Tage später hatte der Hacker etwa 83 Millionen US-Dollar aus den Gewinnen über 3 Wallets abgezogen, während die restlichen rund 75 Millionen US-Dollar an der unangenehmsten Stelle festhingen – denn nach den Regeln des XRP-Ledgers ist selbst der Emittent nicht berechtigt, XRP selbst einzufrieren.
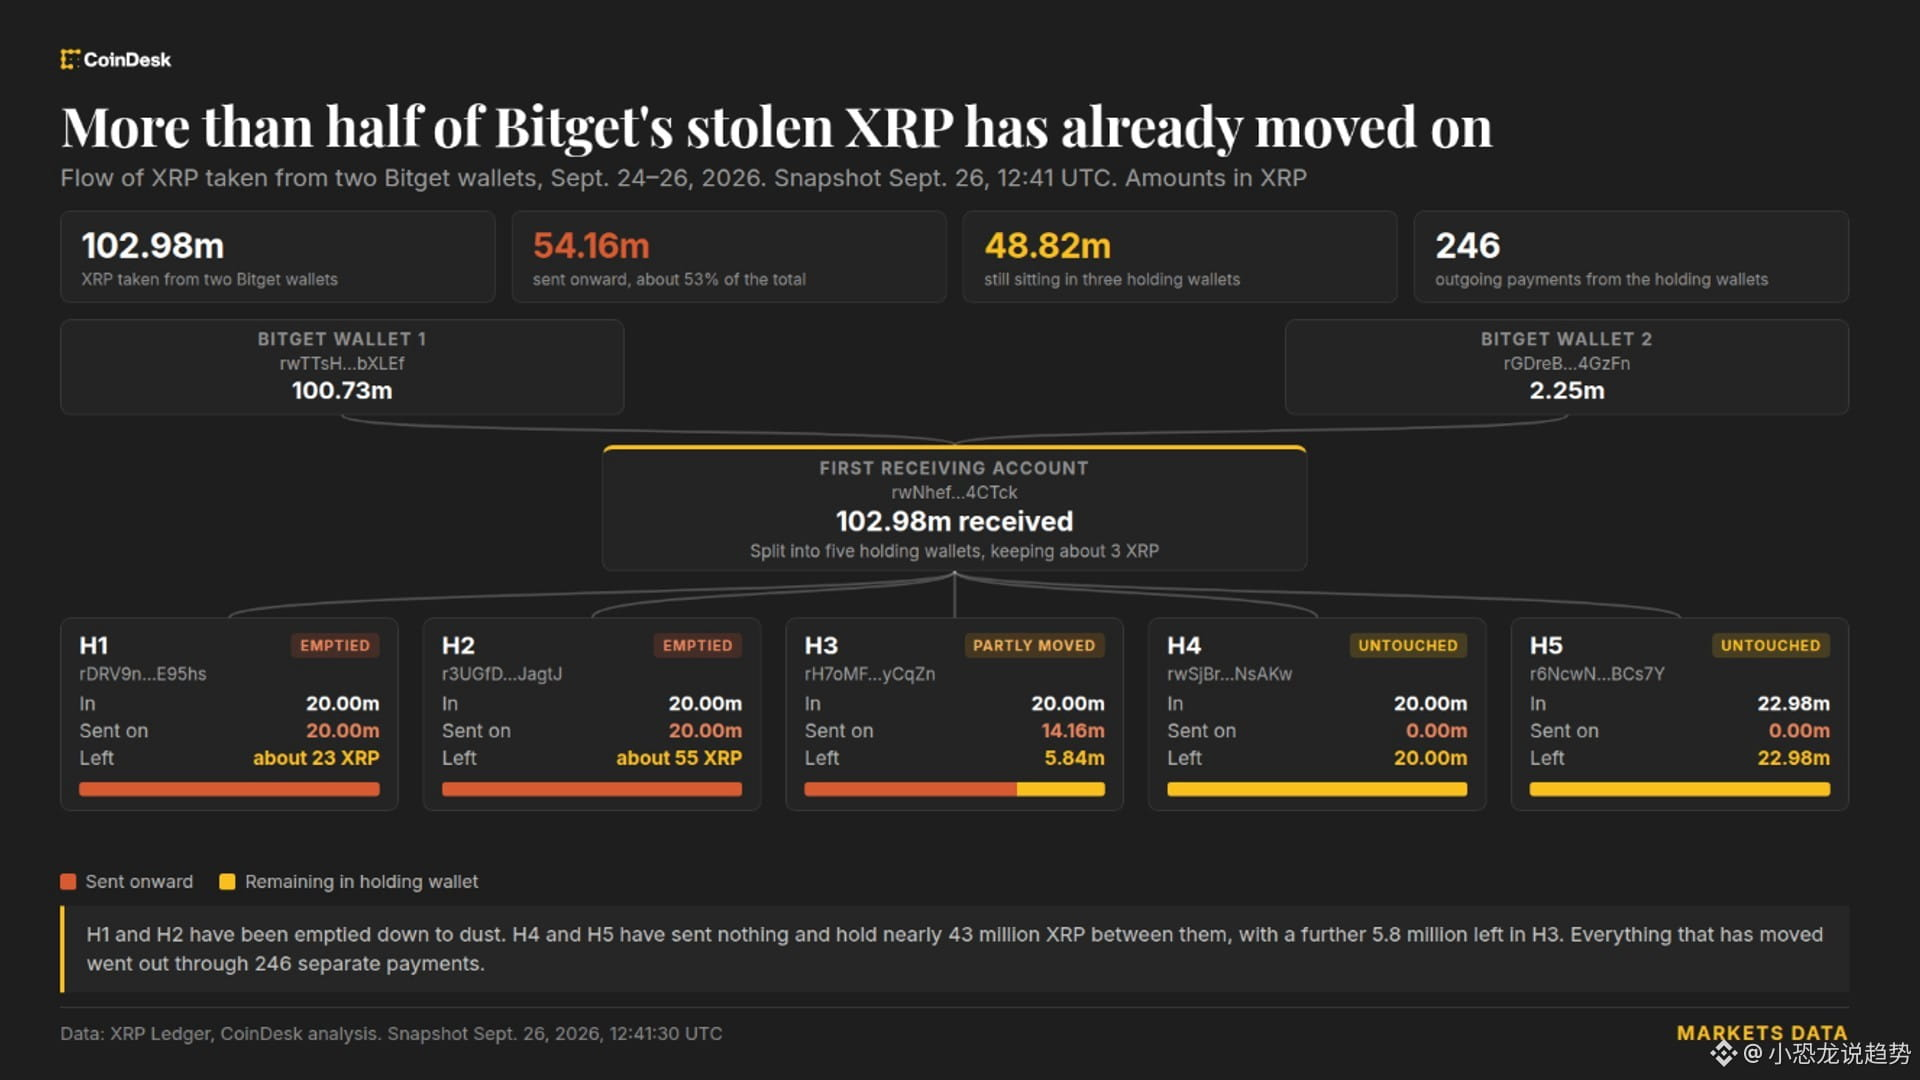
Fakten zuerst: Die Börse meldete anfangs einen Schaden von 351,6 Millionen US-Dollar. Am Freitag wurde der Verlust nachträglich auf 387,5 Millionen US-Dollar angehoben, nachdem Zcash- und TRON-Transfers nachträglich berücksichtigt wurden. Dabei wird betont, dass es sich um dasselbe ursprüngliche Ereignis handelt – nicht um einen erneuten Hack. Rund 103 Millionen XRP wurden auf 5 Konten verteilt.
Die Übertragung läuft auf Hochtouren. Am Samstag um 04:32 UTC hatten die ursprünglich fünf Konten noch etwa 70 Millionen Token; rund acht Stunden später waren es nur noch 49 Millionen. Um 12:41 UTC besaß ein Konto von zwei, die ursprünglich jeweils 20 Millionen hielten, nur noch 23 Token, das andere 55 Token; das dritte Konto fiel auf etwa 5,8 Millionen. Insgesamt sind etwa 54 Millionen Token aus der ursprünglichen Halteadresse abgewandert. Das Kapital ist zwar verteilt, aber on-chain ist nicht klar erkennbar, wie viel bereits verkauft wurde.
Der Unterschied zwischen „einfrieren können“ und „nicht einfrieren können“ ist gewaltig. USDC- und USDT-Emittenten Circle und Tether haben etwa 320.000 US-Dollar an Stablecoins eingefroren – weniger als ein Tausendstel der gestohlenen Summe. Der eigentliche Brocken, also die XRP selbst, hat keine One-Click-Freeze-Berechtigung. Rechnet man mit 1,54 US-Dollar pro XRP, dann sind die ursprünglichen XRP-Beute etwa 160 Millionen US-Dollar wert – grob gleichbedeutend mit 4% des täglichen Handelsvolumens der betreffenden Währung (44 Milliarden US-Dollar). Wenn man wirklich „rausgehen“ will, hängt es davon ab, wie tief ins Orderbuch man trifft.
Die Kontroverse verlagert sich auf die On-Chain-Protokollseite. Der Hacker hat Teile der Gelder für Cross-Chain-Umtausch verwendet, und die Tracking-Organisationen landeten bei THORChain. Der CEO der betroffenen Börse forderte öffentlich, dass THORChain die Hilfe für bereits identifizierte Adressen ablehnt: „Dezentralisierung ist ein Designprinzip – kein Schild, um bekannten Diebesgeldern einen Korridor zu bieten.“ THORChain lehnte ab und ordnete sich selbst vergleichbar ein mit Netzwerken wie Bitcoin und Ethereum: also erlaubnisfrei.
Die Gegenseite hat sofort einen wunden Punkt gefunden. Ein Gründer einer Börse wies darauf hin, dass das TSS-Tresor-Setup von THORChain von einer ausgewählten Gruppe von Validatoren gemeinsam kontrolliert wird: Wenn die Signaturschwelle erreicht ist, können die Assets im Tresor bewegt werden – „die Zwischeninstanz zu dezentralisieren heißt nicht, dass es keine Zwischeninstanz mehr gibt“. Anfang dieses Jahres, im Mai, als der eigene Tresor von THORChain etwa 10,7 Millionen US-Dollar verloren hatte, konnte man den Betrieb stoppen: Zuerst wird automatisch die Signatur und der Handel eingefroren, dann ergänzen die Knoten manuelle Pausen und Governance-Abstimmungen – nach etwa zwei Stunden war ein vollständiges Stilllegen erreicht. Der Q2-Bericht räumt ein, dass die Unterbrechung etwa fünf Wochen andauerte und erst am 22. Juni durch das Einspielen gepatchten Codes wieder aufgenommen wurde.
Meine Sicht: Das zeigt nicht, dass ein bestimmtes Protokoll „nicht genug dezentral“ ist, sondern dass „Dezentralisierung“ als zwei verschiedene Standards genutzt wird – wenn man sich davon freisprechen muss, ist sie die Begründung; wenn es darum geht, gestohlene Gelder zu behandeln, ist sie das Schutzschild. Cross-Chain-Bridges und DEX können bereits Geldströme in Milliardenhöhe abwickeln, aber es gibt noch kein Mechanismus, um nur eine Adresse zu sperren und alle anderen Transaktionen durchzulassen. Wenn dieses Problem nicht gelöst wird, wird sich bei jedem großen Diebstahlsfall der gleiche Weg wiederholen.
Zwei Hinweise: Die Börse setzt das Abheben in Stufen wieder in Gang – ab 28. September bei Bitcoin, ab 29. September bei Ethereum, ab 30. September bei USDT und ab 2. Oktober bei anderen Tokens. Die gestohlenen Gelder werden weiterhin on-chain transportiert; Adressen, die XRP aus unbekannter Quelle erhalten, könnten von der Plattform in ihren Konten eingeschränkt werden.
Wie findest du: Soll das Cross-Chain-Protokoll für durchreisende Beute einen Stop-Button drücken? Schreib’s in die Kommentare. Klick auf das Profilbild, um den Livestream zu sehen.
Jeden Tag halte ich dich über Krypto-Sicherheits-Highlights auf dem Laufenden – nicht nur darüber, was passiert, sondern auch, wie man die Logik dahinter und die Chancen erkennt 👀🚀
📈 进群一起盯盘
Eine Börse wurde am 24. September ausgeraubt: Rund 103 Millionen XRP-Token (damals etwa 160 Millionen US-Dollar) sollen entwendet worden sein. Zwei Tage später hatte der Hacker etwa 83 Millionen US-Dollar aus den Gewinnen über 3 Wallets abgezogen, während die restlichen rund 75 Millionen US-Dollar an der unangenehmsten Stelle festhingen – denn nach den Regeln des XRP-Ledgers ist selbst der Emittent nicht berechtigt, XRP selbst einzufrieren.
Fakten zuerst: Die Börse meldete anfangs einen Schaden von 351,6 Millionen US-Dollar. Am Freitag wurde der Verlust nachträglich auf 387,5 Millionen US-Dollar angehoben, nachdem Zcash- und TRON-Transfers nachträglich berücksichtigt wurden. Dabei wird betont, dass es sich um dasselbe ursprüngliche Ereignis handelt – nicht um einen erneuten Hack. Rund 103 Millionen XRP wurden auf 5 Konten verteilt.
Die Übertragung läuft auf Hochtouren. Am Samstag um 04:32 UTC hatten die ursprünglich fünf Konten noch etwa 70 Millionen Token; rund acht Stunden später waren es nur noch 49 Millionen. Um 12:41 UTC besaß ein Konto von zwei, die ursprünglich jeweils 20 Millionen hielten, nur noch 23 Token, das andere 55 Token; das dritte Konto fiel auf etwa 5,8 Millionen. Insgesamt sind etwa 54 Millionen Token aus der ursprünglichen Halteadresse abgewandert. Das Kapital ist zwar verteilt, aber on-chain ist nicht klar erkennbar, wie viel bereits verkauft wurde.
Der Unterschied zwischen „einfrieren können“ und „nicht einfrieren können“ ist gewaltig. USDC- und USDT-Emittenten Circle und Tether haben etwa 320.000 US-Dollar an Stablecoins eingefroren – weniger als ein Tausendstel der gestohlenen Summe. Der eigentliche Brocken, also die XRP selbst, hat keine One-Click-Freeze-Berechtigung. Rechnet man mit 1,54 US-Dollar pro XRP, dann sind die ursprünglichen XRP-Beute etwa 160 Millionen US-Dollar wert – grob gleichbedeutend mit 4% des täglichen Handelsvolumens der betreffenden Währung (44 Milliarden US-Dollar). Wenn man wirklich „rausgehen“ will, hängt es davon ab, wie tief ins Orderbuch man trifft.
Die Kontroverse verlagert sich auf die On-Chain-Protokollseite. Der Hacker hat Teile der Gelder für Cross-Chain-Umtausch verwendet, und die Tracking-Organisationen landeten bei THORChain. Der CEO der betroffenen Börse forderte öffentlich, dass THORChain die Hilfe für bereits identifizierte Adressen ablehnt: „Dezentralisierung ist ein Designprinzip – kein Schild, um bekannten Diebesgeldern einen Korridor zu bieten.“ THORChain lehnte ab und ordnete sich selbst vergleichbar ein mit Netzwerken wie Bitcoin und Ethereum: also erlaubnisfrei.
Die Gegenseite hat sofort einen wunden Punkt gefunden. Ein Gründer einer Börse wies darauf hin, dass das TSS-Tresor-Setup von THORChain von einer ausgewählten Gruppe von Validatoren gemeinsam kontrolliert wird: Wenn die Signaturschwelle erreicht ist, können die Assets im Tresor bewegt werden – „die Zwischeninstanz zu dezentralisieren heißt nicht, dass es keine Zwischeninstanz mehr gibt“. Anfang dieses Jahres, im Mai, als der eigene Tresor von THORChain etwa 10,7 Millionen US-Dollar verloren hatte, konnte man den Betrieb stoppen: Zuerst wird automatisch die Signatur und der Handel eingefroren, dann ergänzen die Knoten manuelle Pausen und Governance-Abstimmungen – nach etwa zwei Stunden war ein vollständiges Stilllegen erreicht. Der Q2-Bericht räumt ein, dass die Unterbrechung etwa fünf Wochen andauerte und erst am 22. Juni durch das Einspielen gepatchten Codes wieder aufgenommen wurde.
Meine Sicht: Das zeigt nicht, dass ein bestimmtes Protokoll „nicht genug dezentral“ ist, sondern dass „Dezentralisierung“ als zwei verschiedene Standards genutzt wird – wenn man sich davon freisprechen muss, ist sie die Begründung; wenn es darum geht, gestohlene Gelder zu behandeln, ist sie das Schutzschild. Cross-Chain-Bridges und DEX können bereits Geldströme in Milliardenhöhe abwickeln, aber es gibt noch kein Mechanismus, um nur eine Adresse zu sperren und alle anderen Transaktionen durchzulassen. Wenn dieses Problem nicht gelöst wird, wird sich bei jedem großen Diebstahlsfall der gleiche Weg wiederholen.
Zwei Hinweise: Die Börse setzt das Abheben in Stufen wieder in Gang – ab 28. September bei Bitcoin, ab 29. September bei Ethereum, ab 30. September bei USDT und ab 2. Oktober bei anderen Tokens. Die gestohlenen Gelder werden weiterhin on-chain transportiert; Adressen, die XRP aus unbekannter Quelle erhalten, könnten von der Plattform in ihren Konten eingeschränkt werden.
Wie findest du: Soll das Cross-Chain-Protokoll für durchreisende Beute einen Stop-Button drücken? Schreib’s in die Kommentare. Klick auf das Profilbild, um den Livestream zu sehen.
Jeden Tag halte ich dich über Krypto-Sicherheits-Highlights auf dem Laufenden – nicht nur darüber, was passiert, sondern auch, wie man die Logik dahinter und die Chancen erkennt 👀🚀